

Snelle webhosting | Goedkope domeinnamen | Managed hosting | NOC | Vragen? Stuur gerust een bericht!
Tilburg, Nederland
Joined August 2015
- Tweets213
- Following309
- Followers56
- Likes1.2K




PHP 8.5 is nu beschikbaar bij Zimple Web. Je kunt je website zelf upgraden via de PHP Selector in DirectAdmin. Dat doen we bewust niet automatisch, omdat oudere plugins of thema's niet altijd met een nieuwe PHP-versie werken en je site dan kan foutmeldingen tonen.
Meer informatie in dit artikel: zimpleweb.nl/nieuws/php-8-5

De wereldwijde storing in Microsoft 365 is inmiddels verholpen. Outlook, Exchange Online en Teams functioneren weer normaal, en onze support is weer per e-mail bereikbaar.
1
85
Door een wereldwijde storing bij Microsoft 365 zijn Outlook, Exchange Online en Teams sinds gisteren slecht of niet bereikbaar. Ook onze eigen mail is daardoor tijdelijk onbereikbaar en onze support is tot nader order beperkt bereikbaar via e-mail. Onze support kun je bereiken via X of WhatsApp.
Meer informatie in dit artikel: zimpleweb.nl/nieuws/microsof…

420
Heb je problemen met mailen? Microsoft 365 heeft sinds vanavond rond 19:00 een wereldwijde storing. Daardoor werken Outlook.com, Exchange Online, Teams, OneDrive en SharePoint slecht of helemaal niet.

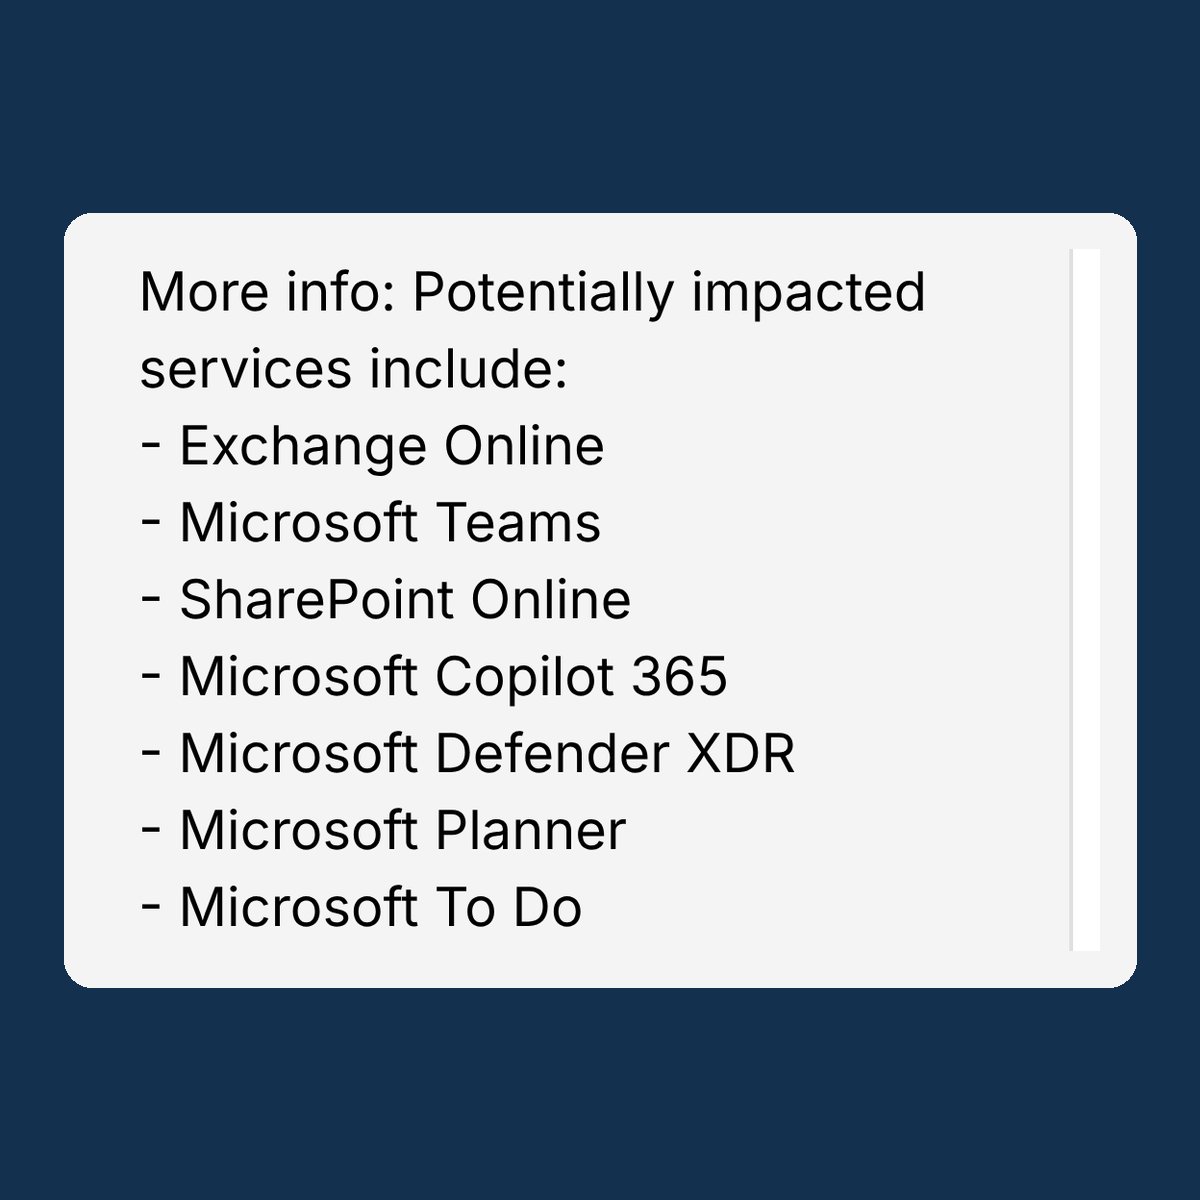
‼️ UPDATE: Microsoft's outage now reaches far beyond Outlook. Teams, SharePoint, Copilot and even its Defender XDR security platform are hit.
Consumers can't reach their OneDrive storage or Office on the web either, TechCrunch reports.
Microsoft first blamed elevated load. Now it says a large number of its servers became unexpectedly unavailable, dumping their load onto the rest. It hasn't said why.
It is restarting the servers with a fix in place, investigating why they show high processor use, and has paused all deployments.

In de WordPress-plugin Contact Form 7 zit een kritiek lek. In versie 6.2 tot en met 6.2.3 kan iemand zonder account willekeurige bestanden uploaden via een bestandsveld en daardoor gevaarlijke code uploaden.
Meer informatie in dit artikel:

Maak je gebruik van Ninja Forms voor WordPress? In Ninja Forms File Uploads zit een kritiek lek. In versie 3.3.36 en ouder kan iedereen zonder in te loggen bestanden van de server verwijderen. Verdwijnt wp-config.php, dan kan een aanvaller WordPress opnieuw installeren en de site overnemen.
Versie 3.3.37 van 2 november lost het lek op. Update Ninja Forms File Uploads zo snel mogelijk!
Meer informatie: wordfence.com/threat-intel/v…

WordPress heeft versie 7.1.4 uitgebracht, een beveiligingsupdate die onder meer een lek in het updateproces dicht. Aanvallers zoeken dat lek inmiddels actief op. De meeste sites hebben de update waarschijnlijk al automatisch gekregen.
Draait jouw website op WordPress? Controleer voor de zekerheid via Dashboard > Updates of je op 7.1.4 zit.
Meer informatie in dit artikel: zimpleweb.nl/nieuws/wordpres…

2
26


Alle servers zijn inmiddels voorzien van de meest recente updates voor PHP. Vanavond volgen nog de CloudLinux-updates voor de alt-PHP-versies. Alle diensten draaien inmiddels weer stabiel.

1
108
Goed nieuws! We zijn inmiddels volop aan het updaten. De nieuwe PHP-updates zijn op bijna alle servers geïnstalleerd. Alle diensten zullen spoedig worden hervat.
2
54
Zimple Web retweeted

PHP changes are live. Start patching. php.net/archive/2026.php#202…
Huge thanks to coordinated work by @ThePHPF!


PHP sites behind Cloudflare already have an initial set of WAF rules deployed for the known exploit vectors in these vulnerabilities. The rules are available to all customers, including free.
We are seeing early attacks emerging and are updating mitigations as new vectors show up.
This is a STOPGAP only. Patch as soon as @ThePHPF releases the update at 14:00 UTC today.
In PHP zijn twee kritieke kwetsbaarheden ontdekt, waarmee aanvallers op afstand een server kunnen overnemen. Ook onze eigen website hebben we uit voorzorg tijdelijk offline gehaald.
Meer informatie in dit artikel:

2
192
Zimple Web retweeted

The PHP project has released fixes for 2 critical vulnerabilities affecting servers that host PHP applications. Site owners and technical teams should confirm their hosting provider’s update plan and update PHP immediately. Versions before PHP 8.2 no longer receive security updates. These issues are not specific to WordPress, and no WordPress update is required. wp.me/pZhYe-5Gb

We hebben enkele websites uit voorzorg offline gehaald. Staat jouw website bij ons en wil je dat wij je website tijdelijk uitschakelen? Neem contact met ons op via DM of e-mail.
2
29
Meer informatie van het Nationaal Cyber Security Centrum over de kwetsbaarheden in PHP.

Zojuist hebben we een update geplaatst over de kwetsbaarheden in PHP.
Lees hier de update over de verwachte advisory, onze github-pagina en onze pagina op de Community met actuele informatie:
lnkd.in/p/eNs2PBxm

2
50
Zimple Web retweeted

‼️BREAKING: Cloudflare says it is already seeing early attacks on the two leaked PHP flaws, hours before the patch.
Its CTO Dane Knecht says WAF rules for the known exploit vectors are live for all customers, including free plans, but calls them "a STOPGAP only".
Websites are going dark while they wait. NotuBiz, used by 100+ Dutch local governments, pulled council information sites offline, including those of Den Bosch, Breda and Eindhoven.
explain xkcd and the Star Citizen Wiki are down too.
PHP ships the fix at 14:00 UTC today.

‼️ BREAKING: Two leaked remote code execution flaws in PHP are real, watchTowr confirms.
PHP will ship fixes for two critical flaws, both rated CVSS 9.2, on Wednesday 21 October at 14:00 UTC, a day before the embargo was due to lift.
CVE-2026-109618 and CVE-2026-109619 first surfaced in a Hacker News post whose author admitted having no evidence beyond "source: trust me, bro".
Kevin Beaumont flagged the leak, and watchTowr confirmed it two hours later.
PHP says it may release sooner if details go public or exploitation appears. It has not named the CVEs or the affected versions.


Uit voorzorg hebben we onze website zimpleweb.nl tijdelijk offline gehaald. PHP brengt vandaag om 16:00 uur een beveiligingsupdate uit voor twee kritieke kwetsbaarheden en vraagt iedereen om zich daarop voor te bereiden.
Tot die tijd delen we al het nieuws over de PHP-release en onze updates op deze X-pagina.
Meer informatie: php.net/archive

2
69
Draait jouw website of webshop op PHP, bijvoorbeeld met WordPress of WooCommerce? Houd het nieuws vandaag goed in de gaten.
Zodra de beveiligingsupdate van PHP uit is, worden deze direct op de servers geïnstalleerd.
2
95
Zimple Web retweeted

🚨 A MASSIVE internet security emergency is unfolding right now. 🚨
Two CRITICAL vulnerabilities have been discovered in PHP, potentially putting millions of websites at risk.
→ NEARLY 70% of websites with a known server-side language run PHP. The potential scale is ENORMOUS.
→ TWO CRITICAL security flaws have been confirmed, each scoring 9.2/10 in severity.
→ Attackers could potentially take control of vulnerable servers remotely, without authentication.
→ Reports suggest PHP versions dating back to 2004 could be affected. The exact scope is still unconfirmed.
→ EMERGENCY PATCHES are scheduled for TOMORROW at 10 AM ET. Website owners are being urged to prepare immediately.
→ Europe's CERT-EU is warning organizations to patch ASAP or consider TAKING EXPOSED APPLICATIONS OFFLINE if they cannot be secured.
→ WordPress, Magento, Laravel and potentially millions of other PHP-powered websites could be at risk.
→ Once patches go public, hackers could reverse-engineer them and race to attack servers that haven't updated.
The vulnerabilities are CONFIRMED. The full technical details remain secret.
Tomorrow, the race between hackers and defenders begins.
This could get ugly. FAST.
