







Pinned Tweet
À lire, de très bons conseils dans ce post de @BetterCallMedhi 👇
Surveillance algorithmique, traçabilité numérique, dépendance aux plateformes : il devient indispensable de comprendre ces technologies.
Mehdi parle d'hygiène numérique en manifestation, j'abordais il y a quelques heures les alternatives aux réseaux centralisés.
Deux approches complémentaires.
La vie privée n'est pas un privilège de délinquant. C'est un droit.
À lire et à compléter avec mon thread sur la résilience numérique en lien dans le post suivant. 🛡️

pour tous ceux qui comptent aller manifester ce weekend, quelques conseils de prévention, faites-en ce que vous voulez:
>laissez votre smartphone personnel chez vous, un téléphone allumé en manif c’est une balise imsi-catcher qui donne votre identité et votre présence au mètre près aux services
> si vous devez absolument filmer les exactions policières prenez un burner phone totalement vierge payé en cash, sans carte sim, sans compte icloud ou google connecté, vous uploaderez une fois rentré sur un réseau sécurisé
>on ne peut pas être militant sur le terrain et influenceur en même temps, gratter des likes sur tiktok pendant une émeute c'est offrir du prêt-à-penser judiciaire aux analystes vsa et osint qui croisent les flux de réseaux avec la vidéosurveillance
>coupez immédiatement la géolocalisation, le bluetooth et le wifi avant même de vous approcher du périmètre, vos puces scanning cherchent des bornes en continu et laissent une empreinte numérique indélébile
> désactivez face id et touch id sur vos appareils, en GAV la contrainte physique pour déverrouiller un capteur biométrique est légalement beaucoup plus facile à exploiter qu'un code à 6chiffres
> portez un masque et des lunettes neutres sans aucun logo distinctif, je vous dis ça parce que la vidéosurveillance algorithmique ne cherche pas que des visages mais des signatures vestimentaires uniques sur l'ensemble du cortège
>cachez vos tatouages + cicatrices apparentes, les scripts de scraping d'images et certaind outils isolent ces détails biologiques en 2 secondes pour recouvrir votre identité
>pas de carte bancaire sur vous dans le secteur, payez tout en cash, sachez qu’unun simple paiement sans contact dans une boulangerie à 500m du cortège ferme votre dossier d'horodatage
>n'utilisez aucune messagerie classique type sms ou whatsapp pour vous coordonner, privilégiez bitchat avec suppression automatique des messages réglée
>si vous vous faites interpeller avec un téléphone, rappelez-vous que refuser de donner son code est un délit mais que laisser un téléphone déverrouillé donne un accès total à votre vie, vos contacts et vos photos historiques
>nettoyez vos métadonnées exif si vous prenez des photos sur place avant toute diffusion, une image brute contient l'heure exacte, le modèle d'appareil et les coordonnées gps précises gravées dans le fichier
>ne prenez pas les transports en commun avec votre navigo ou votre carte bancaire juste avant et juste après la manif, les bornes ratp et sncf sont les premiers registres consultés pour valider les présences sur zone
> évitez les vêtements réfléchissants ou trop colorés qui ressortent immédiatement sur les flux vidéo de nuit ou sous les caméras thermiques des drones préfectoraux
> ne postez rien en direct, la clé d'une opération réussie c'est l'asynchronisme total entre vos actions sur le terrain et votre activité numérique, le temps réel est le meilleur ami des analystes d'état et ceux qui me suivent depuis un moment savent que moi même je ne post jamais de photo en direct et que j’ai toujours conseillé de faire de même pour ces raisons
>retenez les numéros d'urgence juridique /de vos proches de tête ou écrits au feutre indélébile directement sur votre peau, aucun papier ni note dans les poches au moment du contact
voilà,voilà, puisse le sort vous être favorable ;)
Ils sont où les bas de plafond qui se moquaient de moi il y a 5 ans quand je conseillais la techno décentralisée et chiffrée ? On me disait que je perdais mon temps à selfhost aussi.
Appelez-moi Cassandre si vous voulez.
En attendant, l'État s'apprête à couper les réseaux sociaux, vous êtes prêts vous ?
La dépendance absolue aux plateformes centralisées et aux tuyaux des opérateurs permet à un État d'appuyer sur l'interrupteur pour vous isoler totalement à ssa guise.
La technologie est le terrain politique le plus violent de notre siècle. Soit on l'abandonne à ceux qui veulent faire de notre vie un dossier indexable, soit on s'en empare pour bâtir une force d'opposition souveraine.

Information exclusive Blast : le Premier ministre a préparé la coupure des réseaux sociaux pour le 24 octobre
Deux jours avant la manifestation du 24 octobre, le Premier ministre Sébastien Lecornu a demandé à Orange, SFR, Free et Bouygues Telecom de se tenir prêts à couper l’accès à TikTok, Instagram ,Snapchat et X. Blast révèle la lettre et le compte rendu de la réunion qui a suivi, où les opérateurs ont exprimé leurs doutes. Le gouvernement avait déjà utilisée cette mesure liberticide en Nouvelle-Calédonie en 2024, avant d’être désavoué par le Conseil d’État.
Par @yanmdi.
blast-info.fr/articles/2026/…

Les bons LLM abliterated tombent comme des mouches en ce moment sur HF.
Un conseil, faites comme moi : téléchargez avant qu'ils ne soient plus disponibles, vous testerez après...
huggingface.co/orcarouter/De…
C'est la course contre la suppression. Les modèles open weights sont de plus en plus pertinents pour l'usage quotidien, surtout en cyber défense mais leur disponibilité reste fragile.

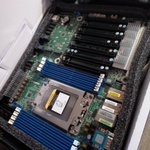
Plus de 48 h que ce bébé me nargue… 😅
Cette ROMED8-2T attend de faire passer mon rig à 6 GPU : 2× RTX 5090 & 4× RTX 3090
PCIe3 à PCIe4, bande passante théorique ×2.
Impatient de tester les hacks de @superalesha : BF16 unlock, P2P… 🚀
Combien de perfs dorment encore dans ces GPU ? 👀

ΛLΞХ 🇫🇷🔻 retweeted

🕵️ Leçon d’OSINT : L'encre numérique ne s'efface pas
Lors d’un reportage d’Envoyé Spécial consacré au Ministère de l’Intérieur, un écran a brièvement exposé un compte X Premium+ utilisé par l’institution pour surveiller les réseaux sociaux.
Évidemment, des internautes attentifs ont immédiatement retrouvé la trace de ce profil, qui s'appelait alors @user_X7890.
Pris de panique, ses gestionnaires ont tenté de fuir et de faire disparaître le compte en changeant frénétiquement d'identifiant, basculant d'abord vers @12334XM puis vers @azedf89.
C'est là qu'intervient une règle fondamentale de l'investigation numérique : changer de pseudonyme est totalement inutile pour masquer ses pistes.
Sur la plupart des réseaux sociaux, chaque compte est définitivement rattaché à un identifiant numérique unique et permanent, le User ID, généré automatiquement à sa création. Peu importe le nombre de fois où le nom d'affichage est modifié, cette empreinte technique reste strictement la même.
Il suffit alors d'utiliser une URL construite à partir de cet ID unique (comme xitter.cf/i/user/785845720985300…) pour être automatiquement redirigé vers le profil, peu importe sa nouvelle identité visuelle.
En OSINT, on ne traque jamais un pseudonyme de surface, on piste son identifiant technique.


Dans le @EnvoyeSpecial sur le Ministère de l’Intérieur, on voit l’uns des comptes X Premium + utilisé par @Interieur_Gouv pour surveiller les réseaux sociaux
Coucou @user_X7890, vous voulez des agents IA ? 👀

ΛLΞХ 🇫🇷🔻 retweeted

Dear @nvidia, a friendly ask from a guy running 4 of your 3090s and 1 of 3080 Ti.
The 30 series is 6 years old. You dont make these cards anymore. Maybe its time to hand them over to the community completely.
My post about unlocking the 3090 got 270K views in a day, and the replies are the real story. People asking about the 4090, 3080, 3060 and 2080 Ti. People asking how to do it on Windows. Others listing what the community already patches on these cards: the NVENC session limit, P2P between GPUs.
Thousands of people are digging through your old cards with kernel modules, 1 setting at a time, because they love this hardware and want everything it can give.
Publish what is limited on consumer Ampere and Turing. Ship an official driver switch for older generations. Or just open it up.
I understand the business side. Some people might keep their old cards longer instead of buying new ones. But it would be a huge gesture. You talk about local AI on stage, you ship open models, you sell DGX Spark for home. This would show the care goes all the way down to a used 3090 under someone’s desk.
Give them to us. We will do the rest: benchmarks, guides, models tuned for these cards.
@NVIDIAAI

NVIDIA sold millions of 3090s with 50% of the tensor speed switched off. Not missing. Switched off.
1 kernel module flips it to full, and my BF16 tensor pipe went from 82 to 155 TFLOPS. Nothing else changed on the cards, and the outputs match the stock run byte for byte.
All so the gaming card wouldnt eat into workstation sales. Every 3090 owner ran at 50% for 6 years, so a pro card could look worth the price. Fine, its their business model.
And LLMs are the least interesting place for this. Decode waits on memory, and my engine runs its experts in int8. Still +10% on prefill.
The models that live on BF16 tensor math are everything else. Qwen Image 2.1 and FLUX 3 Klein, where every diffusion step is big matmuls. MiniMax H3, which takes 4 to 7 minutes on my cards. Music and speech models. And training, every LoRA anyone ever trained on a 3090 went through exactly the path that was cut.
Thats what I measure next. This is only the start.
Thread sur la résilience numérique ici
xitter.cf/Alex_Car12/status/2113…

📡 Communiquer sans opérateur : LoRa
Avec Meshtastic et des modules compatibles (Heltec, LilyGO, RAK…), on peut créer un réseau radio mesh.
Portée : parfois plusieurs kilomètres selon terrain, antennes et relais.
Pas de 4G, pas de box, pas de cloud.
Mais du matériel alimenté et des correspondants équipés.
ΛLΞХ 🇫🇷🔻 retweeted

🚨🚨🚨 ALERTE SÉCURITÉ MAXIMALE ! Python est compromis.
🔸 Mettez immédiatement pip à la version 26.2.2 ou plus.
🔸 Dans chaque projet Python (chaque venv) : python -m pip install --upgrade pip
🔸 uv : uv self update (0.13.4 ou plus)
🔸 Mettez aussi à jour les certificats du système (apt / dnf upgrade ca-certificates) et vos images Docker
pip install est compromis.
L'autorité indienne eMudhra (emSign), qui signe les « passeports » prouvant qu'un site est bien celui qu'il prétend être, utilisait des clés secrètes ridiculement faibles : 8 clés, toutes inférieures à 256. L'une valait 4. Autrement dit, n'importe qui peut fabriquer un faux passeport valide pour n'importe quel site.
Le risque pour Python : quelqu'un sur ton réseau (wifi public, FAI, État) se fait passer pour pypi.org, et ton « pip install » télécharge un paquet piégé sans aucune alerte. Aucune attaque n'a été signalée pour l'instant, mais c'est trivial à faire.
Un paquet piégé peut installer n'importe quoi. Porte dérobée, virus, vol d'informations en tout genre.
La situation est terrifiante !
Rien que dans l'écosystème Python, chaque installation de CPython, chaque venv, uv, tout est exposé.
Et je ne vous parle même pas de npm, pnpm, yarn, Go, Rust.
Ma stratégie de sécurité 2026 : rester chez moi et ne me connecter à Internet que depuis un FAI de confiance.
C'est quand il y a de la mer qu'on reconnaît les vrais marins...

Readers added context they thought people might want to know
Ce n'est pas un bug Python mais une vulnérabilité des clés privées faibles des certificats intermédiaires eMudhra/emSign (d<256 dont une valant 4), exposant les bundles certifi/pip à des MITM TLS potentiels jusqu'aux mises à jour.
discuss.python.org/t/information-…
emudhra.we-have-a-problem.com
scotthelme.co.uk/eight-bits-of-…
github.com/advisories/GHS…



Si vous avez la capacité de le faire tourner, ça marche bien pour ce genre de tâche.
Une base Qwen3.8-flash-next finetunée sur la sécu, avec les refus retirés. Ça évite les faux positifs et les refus absurdes sur les CVE ou les payloads.
Par contre, c'est un monstre : 177B params, 10 experts actifs. Il faut quelques GPU et pas mal de RAM pour le load.
Je l'utilise avec 64 g de VRAM (2 gpu) et 100 g de RAM
Mais si tu as le rig, c'est un outil solide pour l'analyse de vulnérabilités locale.
huggingface.co/orcarouter/Qw…

📄💶Facturation électronique obligatoire : 1° sept. 2026 pour les grandes entreprises, 2027 pour les TPE.
SuperPDP et PDPLibre, qui a testé ?
Des retours concrets ?
On est bientôt dans la dernière ligne droite...
L'automatisation de l'exploitation a réduit la fenêtre de réponse à néant.
Si tu ne patch pas dans les minutes qui suivent la publication, tu es déjà compromis.
Il est bien loin le temps du Patch Tuesday…

Fucking Mooron
xitter.cf/Alex_Car12/status/2112…
"Someone was gonna drop it eventually."
Beautiful justification !
Now that frontier LLM have slashed the technical bar to exploitation, dumping details prepatch is just irresponsible.
But I guess your 15 minutes of glory can't wait @J4ck3LSyN 😏
#php Un abruti fini a publié un POC en avance pour php2shell.
mitigation temporaire, désactiver le suivi des uploads en session dans php.ini :
session.upload_progress.enabled = Off
Redémarrer PHP-FPM et vérifier la valeur effective.
Les uploads restent possibles. Cela ne garantit pas une protection contre les deux CVE : mise à jour indispensable.