

Information Security Specialist
Russia
Joined October 2013
- Tweets1.7K
- Following112
- Followers438
- Likes13






Немного о том как Figma ИИ-агентов внедряла для поиска и устранения уязвимостей в коде
t.me/alexredsec/828
63

Дошли руки до русификации интерактивного курса по кибербезопасности с открытым исходным кодом, про который писал в прошлом году.
Русифицированную версию положил в репозиторий на гитхабе – github.com/AlexRedSec/open-s…
#awareness #training #gamification #lms

1
36
Здесь, кстати, исправил несколько ошибок и разместил веб-версию курса по адресу sa.alexredsec.ru.
p.s. Еще подборку ресурсов на тему управления уязвимостями положил в репозиторий и продублировал по адресу vm.alexredsec.ru
4
Awesome Large Language Models for Vulnerability Detection – репозиторий с коллекцией научных публикаций, посвященных применению LLM для обнаружения уязвимостей.
Помимо ссылок на публикации, есть ссылки на сами LLM-ки/скрипты🔥
p.s. Обновляется ежедневно.
github.com/huhusmang/Awesome…

1
2
44
Anthropic в своем блоге опубликовала статью с советами по адаптации программ информационной безопасности организаций к эпохе искусственного интеллекта, который значительно ускорил и расширил возможности поиска и эксплуатации уязвимостей.
t.me/alexredsec/796

28
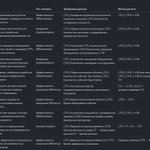
Рабочая группа по метрикам организации FIRST выпустила в начале года каталог метрик для оценки эффективности, качества и производительности команд реагирования на инциденты (CSIRT).
На иллюстрации привел в качестве примера несколько метрик из документа.
first.org/global/sigs/metric…

1
51
У кого‑то сильно пригорело из‑за «дырявости» OpenClaw — аж персональный счетчик дней без уязвимостей сделали😂
Счетчик, кстати, обнулился 1 апреля —и это не шутка)
И слоган говорящий: "ИИ-помощь — бесплатная RCE включена"😅
days-since-openclaw-cve.com/

51

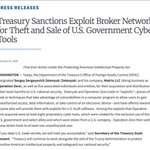
США ввели санкции против российских компаний, специализирующихся на покупке 0-day эксплойтов (например, Operation Zero и Advanced Sec).
Причина: нарушение прав интеллектуальной собственности😆
t.me/alexredsec/778

44
ARMM (AI Response Maturity Model) — фреймворк, призванный оценить насколько эффективно "ядро" ИИ в AI SOC позволяет выполнять функции автоматического реагирования на угрозы.
Всего оценивается чуть более 80 функций в 6 доменах
t.me/alexredsec/774


1
40
Раффаэль Марти представил свою модель оценки зрелости SIEM и AI SOC, призванная объективно оценить зрелость платформ безопасности, опираясь на архитектурные и операционные возможности
t.me/alexredsec/773

1
42
Ребята из Wiz запустили (wiz.io/cyber-model-arena) очередной интересный проект "Offensive AI Benchmark", в рамках которого они измеряют насколько эффективно ИИ-инструменты справляются с задачами из области наступательной кибербезопасности.
Подробнее в ТГ: t.me/alexredsec/772

2
76
⚙️Совершенствование процесса управления уязвимостями по версии Sonatype
Подробнее про все меры в ТГ: t.me/alexredsec/771

2
70
Sonatype недавно выпустила ежегодный отчет о состоянии безопасности цепочки поставок программного обеспечения, в котором очень хорошо описала проблемы современного процесса управления уязвимостями.
Подробнее в ТГ: t.me/alexredsec/770

2
93
На портале Open Group можно найти стандарты "Security Roles and Glossary", призванные помочь построить зрелую системы ИБ, основываясь на том, что ИБ — это фундаментальный бизнес-риск, а каждый сотрудник должен понимать свою роль в защите компании.
t.me/alexredsec/765


2
36
Про фреймворк SITF (SDLC Infrastructure Threat Framework)
t.me/alexredsec/764

1
45
Про "тактики и техники", приводящие к снижению эффективности, продуктивности и выгоранию
t.me/alexredsec/754

1
31
Про среднесрочные и долгосрочные финансовые последствия значимых кибератак:
t.me/alexredsec/750

1
29
Vulnerability-Lookup выпустили небольшое исследование, в котором проанализировали эффективность и нюансы различных источников информации об эксплуатации уязвимостей.
vulnerability-lookup.org/202…

1
1
31