

技術 FOMO|見習程式碼整理師|魂遊雲玩家|截圖貼文愛好者|一鍵轉貼狂魔|不太會 .Net 的菜雞,謝謝微軟把拔供我吃穿|筆記本:https://teapawt.net/t.co/5NlyTOLUzB
0.1 km
Joined May 2022
- Tweets2.6K
- Following1.3K
- Followers980
- Likes33.6K

我沒有想過 PHP 大爆炸會讓我玩不了 FGO


【注意 ⚠️】全球廣泛採用的網頁伺服器端指令碼語言 PHP 爆出嚴重安全漏洞。PHP 官方安全團隊原定於香港及台灣時間 10 月 21 日晚間釋出緊急更新,以修補兩個 CVSS v4.0 評分高達 9.2 的重大漏洞。然而,相關弱點細節與編號在保密禁運期(Embargo)結束前不幸提前外洩。資安研究機構證實,這兩個漏洞皆屬於 PHP 核心層級的遠端程式碼執行(RCE)弱點;更嚴峻的是,全球目前有近六成對外連線的 PHP 伺服器因版本過舊已終止支援,將無法獲得官方安全修補。
據悉,整宗事件起因於社交討論平台 Hacker News 上出現的一則爆料貼文,宣稱 PHP 存在兩個最高嚴重等級的 RCE 漏洞,影響範圍涵蓋 PHP 5 之後的所有版本。雖然該貼文隨即遭到刪除,但截圖已在各大社交與通訊平台上瘋傳。
該貼文詳細描述,該兩項弱點均存在於 PHP 的 session.upload_progress(Session 上傳進度處理器)模組中,屬於「堆積釋放後使用」(Heap Use-After-Free, UAF)漏洞。當伺服器在處理檔案上傳進度狀態時,因記憶體釋放管理不當,可能導致攻擊者藉此劫持程式控制流程,進而達成遠端程式碼執行(RCE)或引發伺服器崩潰。
資安業者 watchTowr 隨後證實外洩情事屬實,並成功重現其中一個漏洞,確認兩項漏洞編號分別為 CVE-2026-109618 與 CVE-2026-109619。由於攻擊概念與相關資訊提前曝光,PHP 官方團隊被迫調整排程,將原定於 10 月 22 日發布的更新提前一天至 10 月 21 日釋出。業界更傳出網絡上已出現名為「PHP2Shell」的潛在攻擊工具截圖與概念驗證展示,顯示攻擊者可能無須通過任何身分驗證,僅需發送特定惡意請求即可取得伺服器控制權限。
資安圈對於該漏洞過早於社交網絡公開反應強烈,多位專業人士指出,PHP 作為全球大量網站與 Web 應用伺服器的底層核心語言,其未修補的重大漏洞一旦曝光,將使無數伺服器在官方釋出修補更新前,處於毫無防護的空窗期。
研究人員 4latte 在社交平台上情緒激動地斥責提前洩漏漏洞者:「難道你就不能再等 14 個小時嗎?」並直言該行為已嚴重違反資安業界倫理,應被資安及相關產業永久列入黑名單。
本次漏洞最棘手的關鍵在於受影響的基礎設施規模極為龐大。根據威脅情資平台 Mallory 透過 Shodan 針對全球約 150 萬部回報 PHP 版本的對外伺服器進行掃描分析,高達 59%(約 88.4 萬部)的主機仍執行已經停止支援(EOL)的舊版本:
▪️PHP 8.2 至 8.5(約 61.2 萬部):屬於官方目前維護分支,將獲得官方修補程式(預計釋出 8.5.12、8.4.27、8.3.36 與 8.2.35)。
▪️PHP 8.0 與 8.1(約 18.6 萬部):已停止官方維護,無法取得官方修補。
▪️PHP 7.x 系列(約 32.9 萬部):已停止官方維護,無法取得官方修補。
▪️PHP 5.x 系列(約 36.9 萬部):已停止官方維護,無法取得官方修補。
由於 PHP 長年作為 WordPress、WooCommerce、Drupal、Joomla 及眾多企業內部系統與 Web API 的底層核心,且多數虛擬主機採用同一 IP 託管數十至數百個網站的架構,實際曝險的網站與服務數量預計遠高於主機統計數字。
資安專家建議,各企業與網站營運團隊應在修補程式生效前後立即採取以下防禦步驟:
▪️立即清查伺服器、內部系統及邊緣網絡設備中所有 PHP 執行點,包括執行模式(PHP-FPM、mod_php、php-cgi)與具體版本號。
▪️對於使用 PHP 8.1 或更早版本的伺服器,由於缺乏官方修補,應立即規劃升級至 8.2 以上受支援分支;若短期內無法升級,應將服務置於內部網絡、搭配 VPN 或 IP 白名單存取,並考慮導入 WAF 阻擋異常請求。
▪️RCE 漏洞成功利用的表徵,通常是 PHP 背景程式異常衍生出子行程。防守方應密切監控 php-fpm、php-cgi 或網頁伺服器(Apache / Nginx)是否異常啟動系統 Shell(如 sh、bash、cmd.exe、powershell.exe)、下載工具(如 curl、wget、certutil.exe)或執行高風險偵察指令(如 whoami、id、uname)。
php.net/archive/2026.php#202…

附上 Trailer 給有興趣的朋友參考
Patch 3.0 Official Trailer - Convergence Mod
youtube.com/watch?v=XXfCppjf…

119
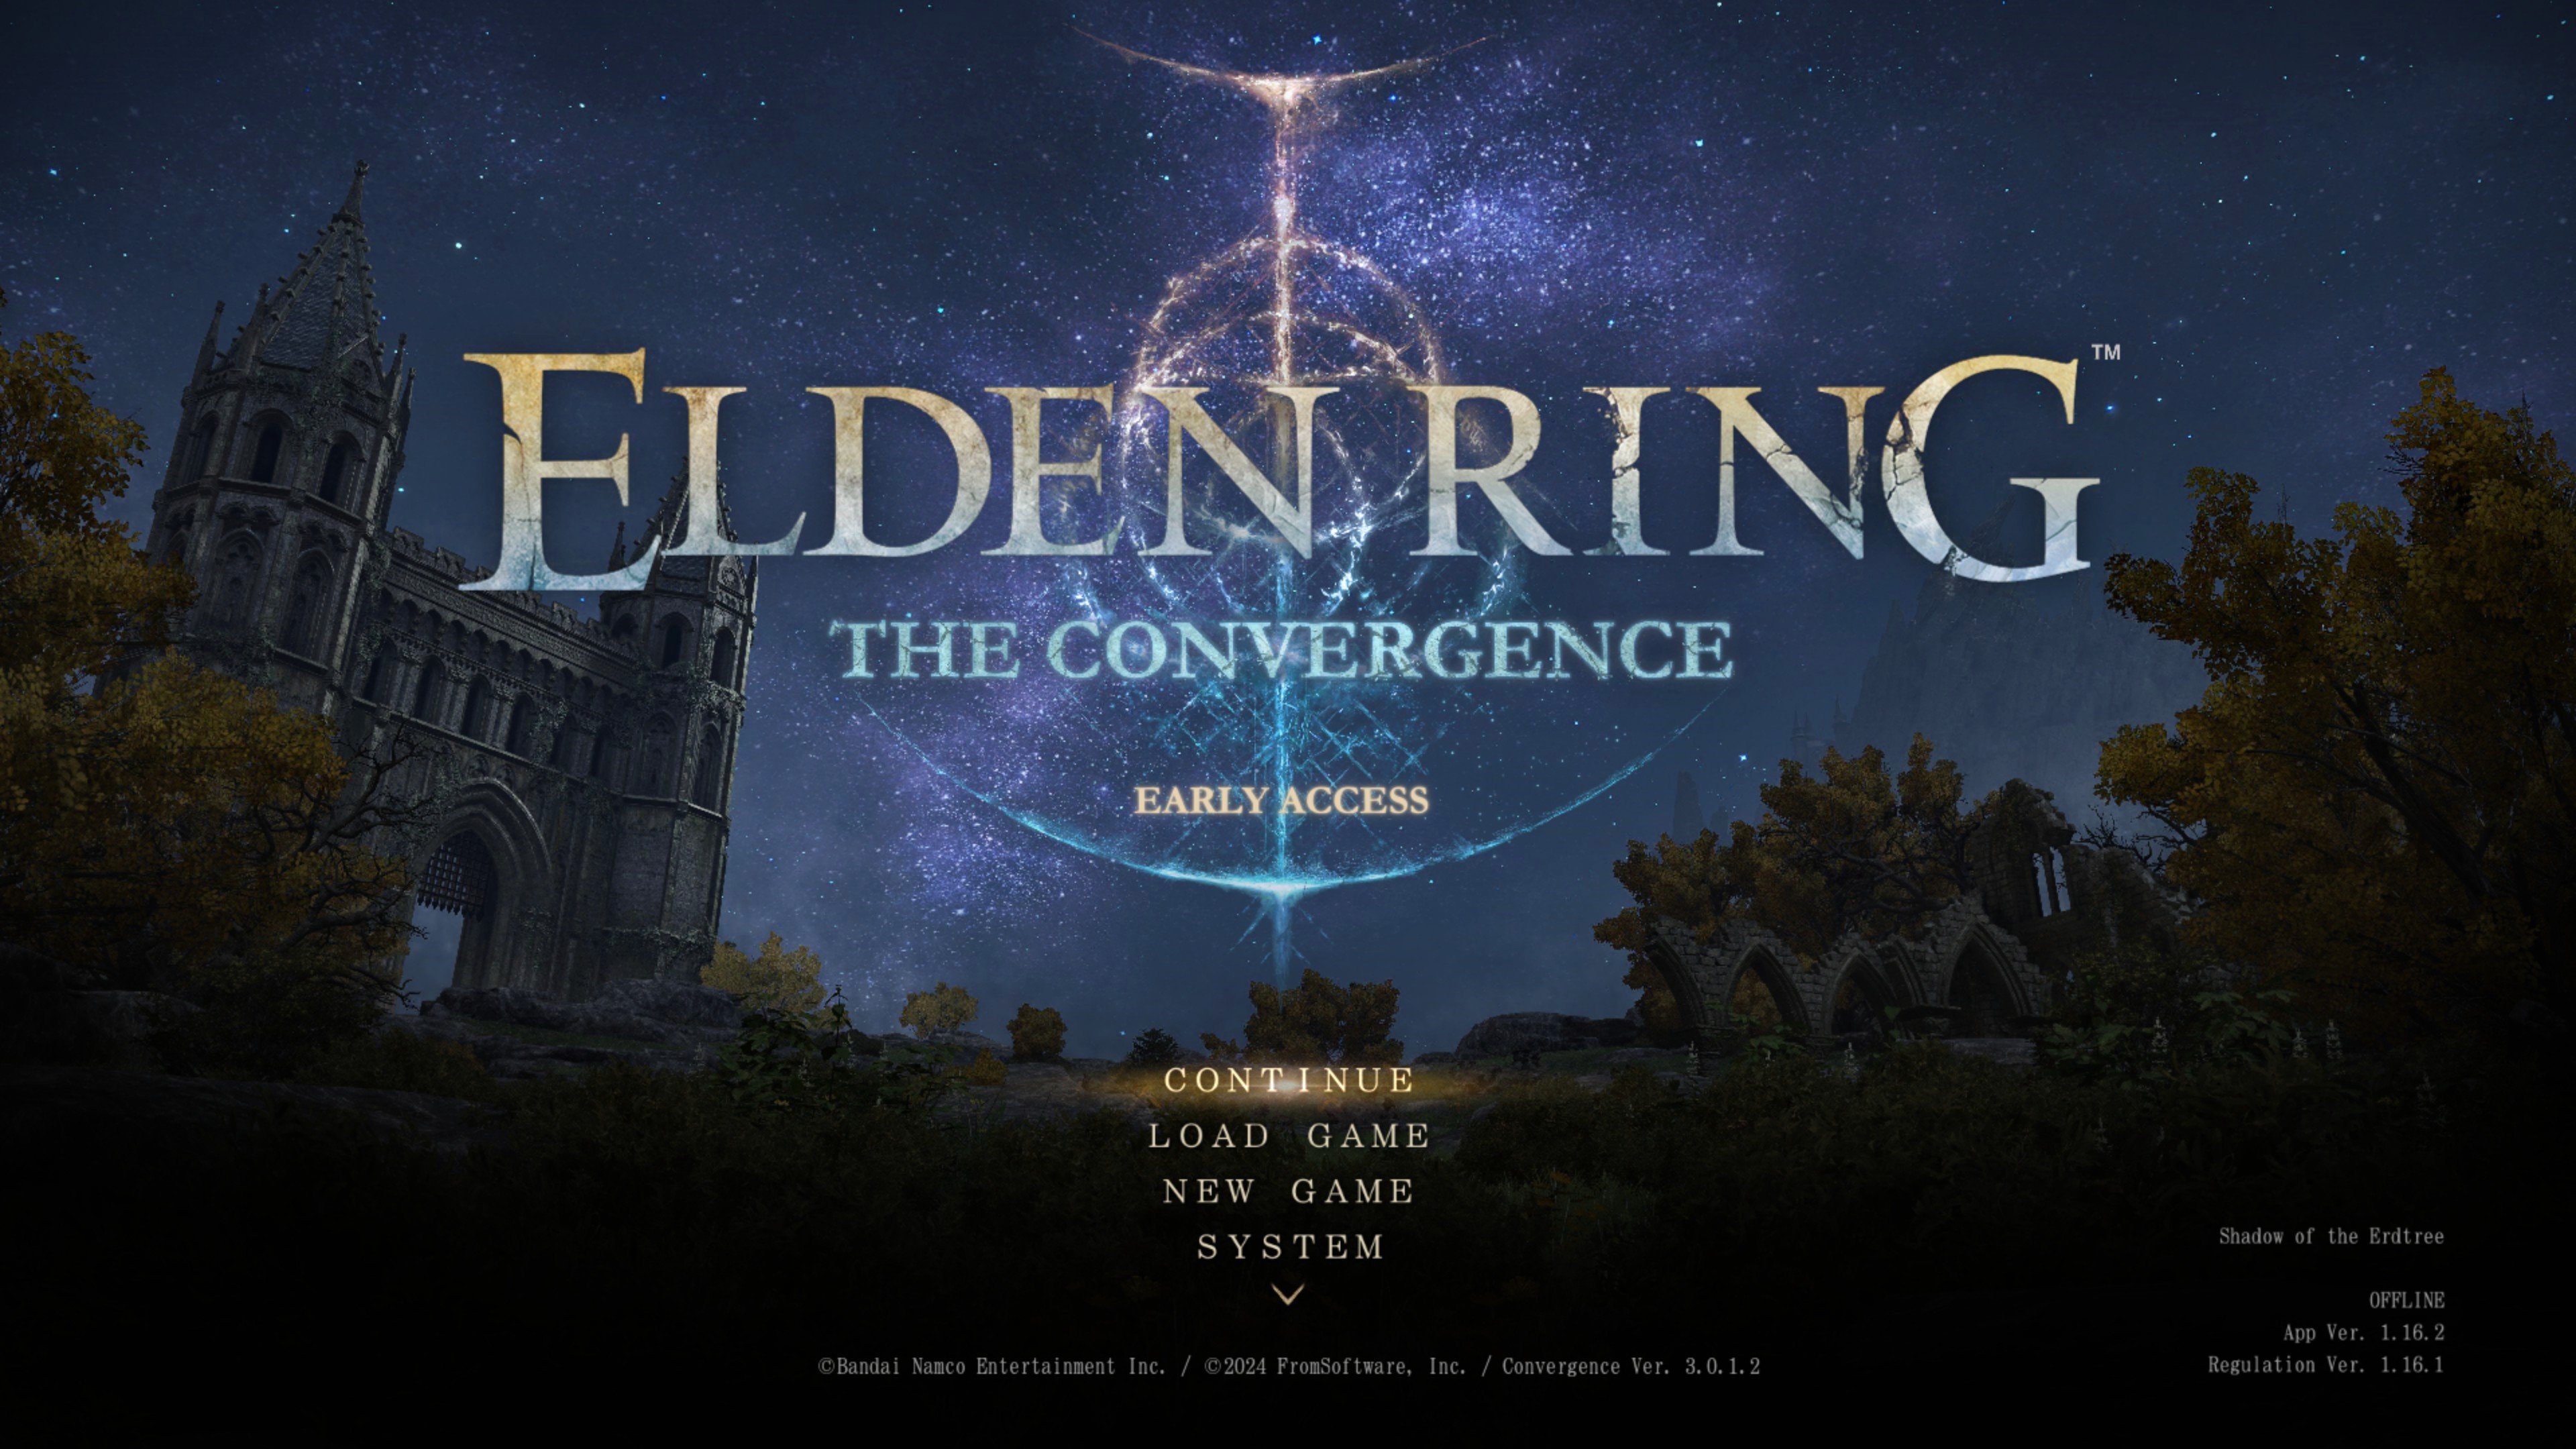
最近開法環都在玩新安裝的 MOD:The Convergence
nexusmods.com/eldenring/mods…
體驗還蠻新奇的。簡單記錄一下目前的遊玩感想:
1. 流程相關的改動對老玩家很友善
開局的時候就已經開放大部份地點,像是王城和幽影地都可以去,也在各地增加了小黃金樹傳送門,對老玩家蠻友善的。
整體改動中我個人最給好評的是可以讓 BOSS 復活再打一次,以及可以在大賜福購買洗點用的淚滴幼體,滿足了我在交界地試刀的各種需求。
2. 新增許多禱告和法術,法爺體驗良好
有蠻多有趣的玩具可以玩,像是可以用「聖地」在角色前方的地板施放法陣持續打傷害,也能隔著牆施放,非常對我這種葦名流玩家的口味。
中期開始光汙染變多、法術變成核彈風格,在敵陣中心施放冰風暴這種超大範圍的法術非常爽快,玩家和敵人都是大招噴來噴去的感覺。
但有種被開發組提供的各個職業路線(像是冰霜法師、神皮使徒之類)綁住的感覺,如果東摸一點西碰一點的話,體驗就會有點差。
3. 地圖調整帶來的探圖樂趣
像是卡利亞城寨的路線和原本完全不同,還多了一些跳跳樂,感覺開發團隊很有愛,對箱庭設計也有些自己的看法。
雖然還沒看到像原版鬼打牆地下城那麼精妙的設計,但有些地方因為和原本有所不同,玩起來會覺得耳目一新。我個人因為是跑酷玩家,目前體驗還不錯。
目前大概這樣,打算再花幾個假日逛逛。
2
2
1,658


認同這段,囤積第二大腦的同時,別忘了第一大腦需要餵養。
---
AI 幫你建了第二大腦,但你的第一大腦呢? - Tech Trig Point
ttp.brecht.im/posts/2026-04-…


紅藍眼謎題蠻有趣的。我們很容易覺得「公開某件事情大家都知道的事情給所有人」不會帶來新的資訊,但實際上,「其他人也知道這件事」以及進一步的「其他人也知道『其他人也知道這件事』」本身就是新資訊,足以作為前提來使所有人重新規劃行動
youtube.com/watch?v=5ACrx4l7…

2
332


隻狼竟然要出劇場版了
「SEKIRO: NO DEFEAT」PV|2026年劇場版全国公開 - YouTube
youtube.com/watch?v=y5MiWXKG…

1
192
試玩一下,發現已經搜得到我家了,看起來還可以。
去公開報告隨機點個推友進去逛街還蠻有趣的


這是我做的AI工具ImmunoFeed,能分析一個X帳號的可信度並產生深度報 告。
你也可以用這個工具分析自己或別人的X帳號是否可信,歡迎大家試玩。
immunofeed.sadcoder.com/r/op…
#immunofeed
1
7
474