




Hier, petit bilan pour le mois d'Octobre !
Pour suivre l'avancement de mon projet, je tiens un petit journal quotidien pour chaque mois où les agents répertorient tout ce qui a été fait dans la journée
Et à chaque fin de mois, un agent récupère tout et fait un bilan qui liste les réalisations, les apprentissages, les difficultés, les dépenses et les priorités pour le mois prochain
J'apprécie beaucoup cette organisation qui me permet d'avoir une vision globale et de m'y retrouver facilement
Tu commences un projet, puis tu réalises que ce que tu veux construire est beaucoup plus ambitieux que prévu…
Forcément, ça va demander beaucoup plus de travail et de temps mais j’ai envie d’aller au bout de l’idée, alors c’est parti !
En attendant je vais publier mon site sans sa pièce maîtresse mais ça viendra en tant venu
J'ai hâte de vous montrer ça !
Je ne sais pas qui sont ces gens de 30/40 ans qui ont cru un jour qu'ils allaient pouvoir toucher la retraite... La vérité c'est qu'on paie juste dans le vent
teapawt.net/Kenpashi_82/status/211…

J'ai 43 ans et j'ai l'impression de faire partie de la génération qui va avoir bcp de chances professionnellement
Normalement, la génération suivante devrait nous sortir du marché du travail.....mais comme vous sommes face à une génération de débiles mentaux qui ne veulent rien foutre, on va littéralement jouer avec un cheat code entre les mains. Alors que c'est eux qui devraient avoir ce cheat code (génération née avec Internet, smartphone, IA....)
En revanche, pour ma retraite, je suis foutu🤣
Je teste différents modèles pour un de mes agents et Terra est plutôt convainquant !
Sur mes tests, c’est la meilleure précision brute pour un coût presque 4 fois inférieur à Sonnet

Ne travaillez pas avec une seule IA. Faites aussi challenger ses résultats par une autre IA.
Une IA propose, une autre fait la review, elle cherche les erreurs, remet en question les hypothèses et propose des corrections.
Et tu apportes également ton propre regard critique.
ous les agents IA n’ont pas besoin des mêmes permissions ni des mêmes garde-fous.
Pour mon projet, je pars sur une grille de 5 niveaux, selon ce que chaque agent peut réellement faire 👇
N0 — Pas d’IA
Automatisation classique. Les contrôles de sécurité restent nécessaires.
N1 — Conversation sans effet externe
L’agent échange et propose. Vigilance sur les données auxquelles il accède et celles qu’il restitue.
N2 — Effets internes réversibles
L’agent peut modifier des éléments en interne. Accès limités, actions tracées et retour arrière prévu.
N3 — Actions vers des tiers
Envoi d’un message, partage d’un document, etc. Autonomie préautorisée pour le répétitif à faible risque, dans un périmètre défini. Validation humaine dès que c’est sensible, inhabituel, irréversible ou hors périmètre.
N4 — Accès à l’infrastructure
Serveurs, déploiements, configuration : jamais en autonomie. Intervention humaine obligatoire.
C’est ma grille de travail et le niveau dépend des accès réels : même un agent qui ne fait que discuter peut exposer des données sensibles.
Le principe c'est d'accorder à chaque agent les permissions nécessaires à sa mission, avec des contrôles proportionnés aux conséquences possibles.
🤖 Made with AI

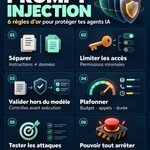
Ton agent IA lit des emails, des PDF ou des pages web ? Il peut aussi y lire des instructions malveillantes.
C’est le principe de la prompt injection : détourner son comportement à travers le contenu qu’il traite.
Chez KenmunAI on a 6 règles d’or :
🔀 Séparer instructions et données
Un document à analyser ne doit pas devenir une source d’ordres. Cette séparation aide, mais ne suffit pas seule.
🔑 Donner les permissions minimales
Accès limités aux fichiers, aux outils et aux actions nécessaires.
🛡️ Valider hors du modèle
Contrôler les permissions et les paramètres côté code avant l’exécution. Prévoir une validation humaine pour les actions sensibles.
💸 Plafonner la consommation
Budget, nombre d’appels, durée : des limites imposées par le système.
🎯 Tester les attaques
Confronter l’agent à des contenus piégés et vérifier ce qu’il fait réellement.
🛑 Prévoir un arrêt d’urgence
Pouvoir interrompre les exécutions et couper les accès rapidement.
Aucune règle ne garantit le risque zéro. Il faut multiplier les protections et limiter les conséquences si une attaque passe.
🤖 Made with AI

Ce qui est bien avec l'automatisation c'est que même le plus simple des projets comme une gestion de mail, c'est du sûr mesure
Chacun a des process différents, des façons de faire, de classer, de ranger, etc
Il faut bien comprendre comment la personne travaille et lui apporter des solutions prévues spécialement pour elle
C'est un peu comme aller chez le tailleur finalement
Ah oui ça en fait des choses.
Exagère en néon, gpt premier degré
teapawt.net/sat0oshi/status/211357…
🤖 Made with AI


Oui je pense définitivement que mon agent de veille sécurité, KuoSentinel va être utile... C'est tous les jours maintenant

‼️ Tailscale SSH Flaws Could Let Hackers Gain Root Access Across Servers
Details: cybersecuritynews.com/tailsc…
A new security report warns that Tailscale SSH has flaws that could let a hacker move from one compromised device to root access on other servers. Tailscale SSH lets approved devices log in to each other over a private network. The report lists 11 findings in five groups.
They cover Tailscale’s SSH server, its serve and app connector features, the DERP relay client, and headscale, an open-source server that manages Tailscale networks.
The researcher tested Tailscale 1.104.2 and headscale 0.29.5 between October 22 and October 24, 2026. The most serious group involves Tailscale SSH. Its SSH server runs inside tailscaled, a background program with full root privileges on the machine.
#cybersecuritynews

Readers added context they thought people might want to know
The flaws require an already-approved device in the Tailscale network with SSH rules permitting access/forwarding; they enable post-compromise lateral movement and escalation inside the tailnet, not unauthenticated remote access from outside.
tailworm.com
brandefense.io/security-news/…
tailscale.com/security-bulle…
x.com/mmaunder/statu…
Panne d'électricité chez moi ce matin, repos forcé... C'est pas mal de pas bosser aussi parfois !
Bon l'électricité est revenue un peu plus tard, back to work, faut pas déconner non plus
Travailler avec l'IA ce n'est pas la laisser tout faire à ta place.
Oui elle va te donner des pistes et des orientations intéressantes, surtout vis à vis de la faisabilité technique mais elle ne pense pas à tout.
Elle n'a pas forcément la capacité d’abstraction qui te permet de te mettre à la place de l'utilisateur, de réfléchir à la façon dont il va utiliser l'outil et elle ne connaît pas la réalité du terrain.
Elle peut t'aider à y réfléchir mais comprendre les gens pour qui tu construis, c'est là que tu apportes de la valeur.
Bon ben c'est parti pour développer Kuosentinel
Il devra vérifier les vulnérabilités, analyser mon infra, évaluer les risques et proposer des correctifs et effectuer les opérations autorisées en me demandant mon accord lorsque c'est risqué.
En espérant que ça marche bien !
Et beh, PHP, node.js et maintenant python, tout ça en 24h, fallait pas partir en vacances cette semaine !
Mais surtout, c'est quoi la suite ?
C'est open bar
teapawt.net/L4UR3N7/status/2113291…

🚨🚨🚨 ALERTE SÉCURITÉ MAXIMALE ! Python est compromis.
🔸 Mettez immédiatement pip à la version 26.2.2 ou plus.
🔸 Dans chaque projet Python (chaque venv) : python -m pip install --upgrade pip
🔸 uv : uv self update (0.13.4 ou plus)
🔸 Mettez aussi à jour les certificats du système (apt / dnf upgrade ca-certificates) et vos images Docker
pip install est compromis.
L'autorité indienne eMudhra (emSign), qui signe les « passeports » prouvant qu'un site est bien celui qu'il prétend être, utilisait des clés secrètes ridiculement faibles : 8 clés, toutes inférieures à 256. L'une valait 4. Autrement dit, n'importe qui peut fabriquer un faux passeport valide pour n'importe quel site.
Le risque pour Python : quelqu'un sur ton réseau (wifi public, FAI, État) se fait passer pour pypi.org, et ton « pip install » télécharge un paquet piégé sans aucune alerte. Aucune attaque n'a été signalée pour l'instant, mais c'est trivial à faire.
Un paquet piégé peut installer n'importe quoi. Porte dérobée, virus, vol d'informations en tout genre.
La situation est terrifiante !
Rien que dans l'écosystème Python, chaque installation de CPython, chaque venv, uv, tout est exposé.
Et je ne vous parle même pas de npm, pnpm, yarn, Go, Rust.
Ma stratégie de sécurité 2026 : rester chez moi et ne me connecter à Internet que depuis un FAI de confiance.
C'est quand il y a de la mer qu'on reconnaît les vrais marins...

Readers added context they thought people might want to know
Ce n'est pas un bug Python mais une vulnérabilité des clés privées faibles des certificats intermédiaires eMudhra/emSign (d<256 dont une valant 4), exposant les bundles certifi/pip à des MITM TLS potentiels jusqu'aux mises à jour.
discuss.python.org/t/information-…
emudhra.we-have-a-problem.com
scotthelme.co.uk/eight-bits-of-…
github.com/advisories/GHS…
Vous êtes sur le chantier. Les demandes de devis continuent d’arriver.
Par le site, par mail, par téléphone.
Voici un exemple de workflow pour un installateur de pompes à chaleur
À chaque demande, le système :
→ centralise les informations ;
→ crée une fiche structurée ;
→ retrouve le contact dans le CRM pour éviter les doublons ;
→ vérifie l’éligibilité et estime une puissance indicative.
Puis, selon le dossier :
📄 Des infos manquent ?
Il prépare un mail pour demander les éléments et prévoit une relance à J+3.
📁 Le projet n’est pas éligible ?
Il prépare une réponse, puis classe la demande après validation et envoi.
📅 Le dossier est complet et éligible ?
Il prépare une proposition de visite technique.
L’artisan reçoit un résumé et les brouillons.
Il valide ou modifie. Rien ne part sans son accord.
Ensuite : envoi, agenda, mise à jour du CRM et suivi.
n8n orchestre. L’IA extrait et rédige. Python applique les règles. L’artisan garde la décision.
Moins de saisie le soir.
Des demandes suivies.
Des visites mieux préparées.
C’est le type de workflow que kenmunAI peut construire autour de votre activité.
🤖 Made with AI

Webappocalypse is upon us !

🔐 Node.js security updates are now available!
New releases for Node.js 22.x, 24.x & 26.x address multiple vulnerabilities, including high-severity issues.
Review the details and update your systems to stay secure.
🔗 nodejs.org/en/blog/vulnerabi…
#NodeJS #Security

Avec les failles critiques qui viennent d'être révélées sur PHP et les nouveaux modèles IA toujours plus puissants et moins contraints, ça pue l'apocalypse cyber un peu non ?
Alors le post apo dans 5 ans ça va ressembler à quoi ?
Va pas falloir trainer si on veut garder un internet à peu prêt secure...

Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or database. If an immediate update is not feasible, it is recommend that organizations take the system offline until it can be fully mitigated. NSA will follow up shortly with more specific guidance.
Devant chez moi il y a une route et un peu plus loin un rond-point, tous les matins c'est la même affaire, ça bouchonne.
Moi tous les matins je me pose sur mon balcon je les regarde et je savoure mon p'tit café en me disant "Qu'est ce qu'on est bien à la maison quand même"

A Claude le développement, à gpt la mise à jour documentaire, chacun a un boulot à la hauteur de ses compétences 😂
Ça va je te taquine gpt, tu fais du bon boulot pour moi depuis 2023 et tu me connais bien
