

Founder @ Rbcafe | Cybersecurity Consultant | Pentesting | Software Development | macOS
France
Joined September 2009
- Tweets6.7K
- Following696
- Followers1.7K
- Likes475




Rbcafe retweeted

🚨🇫🇷CYBERALERT - FRANCE 🔴 | 💥 Les données extrêmement sensibles de HARVEST, spécialiste de la finance et du patrimoine, diffusées sur le darkweb par le groupe cybercriminel "Run Some Wares" !
🥵Vendredi noir pour le secteur de la fintech en France...
🥵Vendredi noir pour le secteur de la fintech en France...
Hier (10/04), le groupe cybercriminel "Run Some Wares" a revendiqué publiquement la cyberattaque contre Harvest. Ce groupe est apparu en février 2025 dans l'écosystème des ransomwares. (mais opérerait depuis bien plus longtemps)
Ils ont accompagné cette revendication avec :
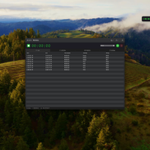
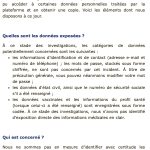
👉 1 extrait (tronqué) de la revendication - par messages interposés - entre Harvest et l'enseigne cybercriminelle
👉 1e arborescence - là encore potentiellement... sûrement tronquée - de tous les fichiers en leur possession
👉 des milliers d'information sensibles en tout genre
🥶 On se rend compte au travers de ces extraits dévoilés... de l'ampleur critique de cette cyberattaque qui touche l'ensemble du secteur du patrimoine, de la finance et de la fintech française en général !
Pour rappel, la cyberattaque sur Harvest est survenue autour du 27 février 2025 si ce n'est bien avant vu les dates d'accès dans les fichiers...
→ Il y eu un déni de Harvest « les investigations post-mortem n'ont révélé aucune extraction, fuite ou lecture de données de vos clients contenues dans les logiciels Harvest. » (Fidroit, O2S, Big, Quantalys, Prisme, MoneyPitch accessibles en mode SaaS)
→ Puis, l'entreprise a alerté petit a petit ses clients de la cyberattaque
→ Sonia Fendler, DGA, est aussi sortie du bois pour s'expliquer et tenter de rassurer devant le fait accompli...
Là, c'est une nouvelle course qui s'ouvre au regard de la nature des données diffusées plus que sensibles.
Des entreprises découvriront qu'elles sont liées à cette cyberattaque que l'on peut qualifier de "supply chain" - par le biais d'un fournisseur / prestataire installé (presque) partout dans le monde de la fintech française.
👀Il y a eu dans la salve d'infos piratées et divulguées, les coffres-forts numériques regroupant des milliers de secrets. Ils seront cassés pour certains d'entre-eux et donneront accès à d'autres systèmes.
ℹ️Trois points/questions se posent :
✅Avec la diffusion de ces informations et celles à venir, la sécurité de la fintech en France peut elle être remise en question dans les jours / semaines / mois à venir ?
✅ Les cybercriminels de "Run Some Wares" ont piraté Harvest mais en réalité des +sieurs entreprises en France. Aussi, ces entreprises sont-elles au courant et comment vont-elles reconstruire leur chaîne de confiance pour assurer leur sécurité informatique.
NOTA: Ce groupe cybercriminel semble avoir travaillé avec d'autres affidés... d'autres franchises..., se pose la question d'une rotation complète des secrets de l'écosystème de la fintech et une surveillance dans les jours / semaines à venir des SI concernés !
✅ Comment alerter au-delà des entreprises touchées tous leurs clients qui verront leurs données dans les prochains jours passer du darkweb ou deepweb ?
*Mais surtout les directives DORA et NIS2 seront-elles accélérées (et pas attendre 2 - 3 ans) en France pour protéger au maximum le tissu économique et les usagers de ces cyberattaques, qui ne sont plus un mythe !?
NOTA: Les données publiées vont être dans les prochains jours récupérées, traitées et remises en forme par d'autres acteurs de la cybercriminalité. Il faudra s'attendre à les voir mises en vente !
Bon courage aux équipes internes et externes qui entrent dans une troisième phase de la gestion de cette crise cyber.
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯


Rbcafe retweeted
Les 19.2M de données + 5M d'IBAN de la cyberattaque de FREE sont utilisées dans une arnaque nationale visant Amazon prime video !
Les arnaqueurs vous font croire à un abonnement souscrit d'un montant de 480€ !
Le mail, très bien léché, comporte votre nom + prénom, votre adresse postale ainsi que votre RIB.
Des données issues de la fuite d'informations...
L'unique but, vous faire cliquer sur un lien et récupérer vos coordonnées bancaires.
Via @GabDu77_
NOTA: Des centaines d'autres internautes ont reçu le même mail de phishing.

Rbcafe retweeted

''MalDoc in PDF - Detection bypass by embedding a malicious Word file into a PDF file – - JPCERT/CC Eyes''
#infosec #pentest #redteam #blueteam
blogs.jpcert.or.jp/en/2023/0…

Rbcafe retweeted

i’ve worked on this game for 2 years now and its so surreal to say this, but its coming out the 26th of March!!! (in 3 weeks!!!)
its called Spilled!, there's a demo on Steam :)


Rbcafe retweeted

C'est la grande déchéance des chaînes d'infos là. On reprend mot pour mot la parole du Kremlin depuis des mois, quitte à désinformer les Français, l'essentiel reste l'audience. La responsabilité des médias TV dans la désinformation et le climat anxiogène est immense.

Russie: le FSB affirme qu'un ressortissant pro-Ukraine s'est fait exploser au moment de son arrestation
bfmtv.com/international/euro…


Rbcafe retweeted

#Hackersethiques, leur rôle dans notre #cybersécurité est essentiel, il faut leur garantir une protection juridique ! #LPM, le ministre @jnbarrot s'engage en hémicycle @Senat à travailler avec moi, l’@ANSSI_FR et @hack4values sur l’évolution du dispositif en lien avec textes 🇪🇺
Rbcafe retweeted

#Rappel ⚠️
Le #cyberharcèlement est un délit puni par la loi
Victime de ces faits ?
N'hésitez pas à contacter masecurite.interieur.gouv.fr
Disponible 24h/24 et 7j/7
En cas d'urgence: ☎️17 ou 📱112

Rbcafe retweeted

L'auteur de la #cyberattaque contre @CH_Versailles demande 100 000 $ de rançon. Il a utilisé un "générateur" (ou "builder") du #ransomware #LockBit 3.0. Mais il n'est pas affilié à cette franchise mafieuse : il travaille à son compte. lemagit.fr/actualites/252528…

Rbcafe retweeted

Over 400+ websites secured thanks to research and coordinated disclosure by @Rbcafe at OBB.


Rbcafe retweeted
You cannot get educated by this self-propagating system in which people study to pass exams, and teach others to pass exams, but nobody knows anything.
You learn something by doing it yourself, by asking questions, by thinking, and by experimenting. 🧠


Rbcafe retweeted
New quarter means new posters! They'll be hitting your mailboxes very soon! Big congratz to the Q2 TOP3 @Issam_Rabhi @Rbcafe @adrien_jeanneau. Keep it up! Below a quick reminder on our reward systems! #YesWeRHackers
blog.yeswehack.com/yeswerhac…
Rbcafe retweeted

'The Internet of #ransomware things...' ,
How #SMART is your home? Have you set up the appropriate security features to ensure protection against #cybercriminals ?
#infosec #cybersecurity

Rbcafe retweeted

Aujourd'hui, on dit "au revoir" à @jeancreed1 avec un petit hommage


