
「OS より下のレイヤー」に特化したセキュリティコミュニティ (BIOS, ハイパーバイザー, ハードウェア, etc.)
Joined April 2026
- Tweets23
- Following0
- Followers410
- Likes0




Pinned Tweet
【コミュニティ参加方法】
RingMinus では、BIOS/ファームウェア・TEE/ハイパーバイザ・CPU/ハードウェア等の分野に携わる方同士で、技術議論や情報共有を行っています。
ご興味のある方は、下記の参加方法をご覧ください。
ffri.github.io/RingMinus/abo…
#RingMinus
Kaspersky社によるUEFIブートキットBlackXの解説記事にて、セキュアブートバイパスを可能とする脆弱性BatonDropが最新のWindowsアップデートを行っている PC でも動く事が説明されています
securelist.com/uefi-bootkit-…
対策は、脆弱性が存在するブートローダの署名を手動で失効する必要があります
(1/3)

署名の追加/失効は Microsoft が配信するアップデートによって通常行われます
しかし、この脆弱性があるブートローダの署名の失効が行われるパッチは、配布日未定となっております
support.microsoft.com/en-us/…
※ ブートローダの署名失効は互換性の問題で即座にパッチ配布するのが難しい
(2/3)
従って早めに対応するためには "手動で" 署名を失効する必要があります
以下に従い、該当する署名を失効できます
support.microsoft.com/en-us/…
失効自体は簡単ですが、失効後 PC が正常に起動する事を保証するため、最新の署名がインストールされているか、ブートローダが最新か等の確認が必要です
(3/3)
Ring-101
CSME
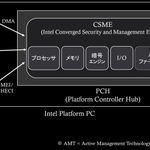
多くのIntel搭載PCには、CPUとは独立して CSME というプロセッサが載ってます
ファームウェア認証/fTPM/Intel AMT などの機能を備えてます
CSME はホストメモリを読み書きでき、AMT は電源が落ちた PC をCSME経由で遠隔管理できるため、セキュリティ上多くの議論が行われてます
1/2

Ring-101
Platform Configuration Register (PCR)
TPM の PCR レジスタには、ブート中に実行されるモジュールや設定値のハッシュを用いて計算した値が格納されます
PCR が特定の値か確認する事で、ブートや設定の改ざんを検知できます
1/2

Ring-101
セキュアブート
ブートローダーや外部の UEFI ドライバは正当な署名やハッシュで検証できなければ、セキュアブートにて実行が拒否されます
検証用の証明書やハッシュ値は PC の不揮発性メモリに保存されており、OS/BIOS アップデートで更新されます
1/2

Ring-101
特権レベル
x86系 CPU には、カーネル権限 ring 0 とユーザー権限 ring 3 があり、アクセスできるメモリページが異なります
ユーザープロセスがカーネルデータにアクセスすること等を防ぎます
CS レジスタの CPL 値にて特権レベルが決まり、ページテーブルの U/S bit と比較されます
1/2

Ring Minus Security retweeted
【コミュニティ参加方法】
RingMinus では、BIOS/ファームウェア・TEE/ハイパーバイザ・CPU/ハードウェア等の分野に携わる方同士で、技術議論や情報共有を行っています。
ご興味のある方は、下記の参加方法をご覧ください。
ffri.github.io/RingMinus/abo…
#RingMinus
【第2回 LT会 資料掲載】
@cci_forensics さんによる、「ソフトウェアベースによるファームウェアの取得を阻む、アンチフォレンジクス手法の紹介」の資料をホームページに掲載しました。
ffri.github.io/RingMinus/eve…
#RingMinus

【第2回 LT会 資料掲載】
@takuuuuu_h__ さんによる、「Confidential Computing 解説とそのユースケース紹介」の資料をホームページに掲載しました。
ffri.github.io/RingMinus/eve…
#RingMinus

Ring-101
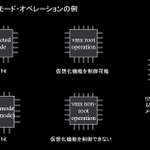
CPU Mode/Operation
CPUには状態があり、これにより利用できる機能やメモリ領域等が異なります
例
- 64-bit mode だと 64bit命令を実行できるが protected だと不可
- VMX root operation 中は仮想化機能を管理できるが non-root だと不可
- SMM のみ SMRAM メモリ領域を読み書き可能
1/2

Ring-101
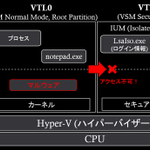
Virtualization-based Security (VBS)
多くの Windows 11 PC の下では Hyper-V が動作し、皆さんが普段作業してる環境(VTL0) とは別に、VTL1 というセキュアな領域が作られてます
ログイン情報等のデータを VTL1 に保存する事で、たとえ VTL0 が OS まで侵害されても、データを保護できます

【Ring-101 開始】
初学者向けに、OSより下のレイヤーのセキュリティを X のポストで短く紹介する「Ring-101」を開始します。
毎月第2・4水曜日に投稿予定です。
初回は今月第4水曜日です。興味のある方はぜひフォローしてください。
#RingMinus