






Pinned Tweet
最近「SaaS is Dead」「プログラマー消滅」論が騒がれ、AIの現在地を知りたくて「code wire」というテックニュースキュレーションをAIで爆速開発しました。
海外注目テック情報のキュレーション・記事要約・AI技術Q&Aが可能(裏でClaude駆動)。
アイデア→リリースまで約半日…
本気でAI活用する覚悟が固まった。
codewire-puce.vercel.app/
#AI #ClaudeCode #バイブコーディング
この階層の整理は現場でフィジカルAIを検討するときにかなり参考になる。
上位層(意図の解釈・タスク分解)に生成AIを使うのは合理的。
中間層の動作計画もある程度AIで補える領域が出てきている。
一方で下位層のリアルタイム制御と安全層は生成AIの出力をそのまま流す場所ではない。
インターロックや安全速度監視はISO 13849などの考えで設計する領域で、ここを曖昧にすると現場で使えない。
キーエンスやオムロンのAI支援ツールも、プログラム作成や解読の効率化が主で最終的な安全判断を置き換えるものではない。
この切り分けを意識できるかどうかがこれから現実的な導入の分かれ目になりそうだ。

「フィジカルAI」という言葉が流行ったおかげで、「フィジカルAI = 生成AIでロボットを動かす技術」だと漠然と思っている人が多い印象を受ける。
これは半分正しくて、半分は危険な誤解だと思う。
ロボット制御には階層があって、
────────────
【上位層】:意図の解釈
「この部品を右のトレーに置いて」など、人の言葉をタスクに変換する層。ここに生成AIは有効。
────────────
【中間層】:動作の計画
「カメラで位置確認」などが該当し、把持点を決め→アームを近づけ→掴み→移動する。ここもAIやプランニングアルゴリズムが関わる。
────────────
【下位層】:リアルタイム制御
関節角度、速度、加速度の目標値を基に、位置・速度・電流ループを数百μs~数ms周期で回す層。ここはサーボ制御の世界なので生成AIの出力をそのまま突っ込む場所ではない。
────────────
【安全層】:止める設計
非常停止、安全速度監視、STO、インターロックなど。ここは ISO 13849 や IEC 62061 の考えで安全設計を行う領域。生成AIに任せる場所ではない。
────────────
生成AIはあくまでも上位の指示を「実行可能なタスクへ翻訳する」役割で効くのであって、リアルタイム制御や安全系は生成AIとは別の設計論で成立してる。
テクノロジー系の記事で、製造業ライターと呼ばれる人達がフィジカルAIについて書いてるけど、この階層構造を意図的に省略してるなら雑だし、知らずに語ってるならかなり危ないと思う。
フィジカルAIが触覚を使った器用な作業にまで進んできている。
パナソニックHDがNVIDIAやカリフォルニア大学バークレー校などと共同で開発したロボット操作AI「T-Rex」は指先の触覚情報を1秒間に20回更新しながら動作を補正する。
卵の移し替えや電球のねじ込みなど12種類のタスクで平均成功率65%を記録した。
これまでのロボットは事前にティーチングした軌道を正確に繰り返すのが得意だったが現場では部品の位置ずれや接触状態の変化が起きやすい。
触覚で都度補正できるとティーチングや治具に依存しにくい作業が現実的になってくる。
ただし、工場やプラントで使う場合は、最終的な安全判断をどこに置くかが重要そう。
AIの提案をそのまま実行するのではなく、既存の制御系や人の確認を残す形が、当面の解になりそう。
出典
nikkei.com/article/DGXZQOUF0…

Neha_Shoto/禰覇章人 retweeted

【発表】PFN開発の高品質な翻訳特化型LLM PLaMo 3 Translateをダウンロード可能な4つのサイズのオープンウェイトモデルで公開しました。海外の主要モデルを上回る翻訳品質で、一定条件のもとスマホ、ノートPC、社内サーバー等で機密情報もクラウドを介さずにAI翻訳可能です。 preferred.jp/ja/news/pr20261…

フィジカルAIを制御システムに入れるとき、どこまで任せるかで安全の設計が分かれる。
ファナックがJIMTOFで出した「フィジカルAI CNC」は生成AIがCNCやデジタルツインと連携してトラブル対応や加工調整を支援する形だ。
特徴的なのはAIの出力をそのまま現場に流さず、事前シミュレーションと人の最終承認を挟む多重の安全構造を明示している点。
横河電機もプラント制御で自律制御AIを実装した事例を出している。ベテラン運転員が手動で行っていたバルブ操作をAIが判断し、蒸気使用量とCO2排出を40%削減したという。
ただし、こちらも完全な無人化ではなく、既存の制御基盤の上にAIの判断層を載せる位置づけだ。
現場から見ると、インターロックや最終的な安全判断は従来の制御系に残し、AIは監視・予測・提案・優先度付けに寄せる——この切り分けが、これから現実的な導入の分かれ目になりそうだ。
多ベンダー環境では、BACnetなどの仕様を正しく理解し、他社エンジニアと調整しながら進めるFDEの役割が、AIツールが広がるほどむしろ重要性を増すと感じている。
monoist.itmedia.co.jp/mn/art…
forbesjapan.com/articles/det…
🤖 Made with AI

PLCメーカーがAIエージェントがプログラム作成・解読・デバッグを支援する動きが具体化している。
キーエンスは「KV Intelligence」を発売。KV STUDIOから自然言語で指示を出し、ラダーやST言語の自動生成、過去データとの差分を使ったDeep Debug、プログラムの視覚的要約ができる。センサ連携や通信・モーションも含めて、新人でも扱える方向に寄せている。
オムロンは「CX-One Agent」を11月に発売予定。過去のプログラム資産を自然言語で検索・解読し、処理フローの構造化やマニュアル検索を支援する。流用設計や古い装置の更新で、経験に頼らない形で工数を削減する狙いだ。
どちらも制御ロジックそのものをAIに置き換えるのではなく、エンジニアの作業をAIが補助する位置づけ。
現場の最終判断やインターロックは従来通りPLC側に残しつつ、作成・理解・修正のサイクルを速くする——この切り分けが、これから現実的な導入の分かれ目になりそうだ。
一方で、現場では他社デバイスやシステムとの連携が前提になる。BACnetなどの仕様を正しく理解し、他社エンジニアと調整しながら進める必要がある。
こうした多ベンダー環境での実装や調整を担うFDE(Field Development Engineer)の役割は、AIツールが広がるほどむしろ重要性を増すと感じている。
キーエンス
keyence.co.jp/news-events/20…
オムロン
fa.omron.co.jp/product/promo…


フィジカルAIがヒューマノイドだけでなく現場の制御層に降りてきている。
Schneider ElectricがNVIDIAとHPEと組んで、プロセス産業向けに「Industrial AI Agents at the Edge」を出している。
OT監視・サイバーセキュリティ・エネルギー最適化を、エッジで動かす形だ。
ポイントは既存の制御システムを置き換えるのではなく、その上に判断の層を載せる点。
リアルタイムのプロセスデータやアラーム、設備構成を見て、異常の兆候を拾い、対応を提案する。
同じ動きは他にもある。
EmersonはSiMa.aiと組んで、産業用PC上で物理AIをエッジで走らせ、結果をOPC UAやMQTTでPLCに返す形を進めている。
現場から見ると、遅延と安全の制約が厳しい領域ほど、クラウドに全部投げるのではなく、エッジで完結させる理由が強い。
インターロックや制御の最終判断は従来通りPLC側に残し、AIは監視・予測・優先度付けに寄せる——この切り分けが、これから現実的な導入の分かれ目になりそうだ。
出典
fiercesensors.com/ai/schneid…
emersonautomationexperts.com…

このポストがめっちゃ本質をついてる。
AIエージェントを「ループだけ」磨いても、いつまでも人が毎ステップ確認し続けなきゃいけない理由が明確になった。
ループとグラフは別物。
ループは「1つの作業を正しくする」仕組み。
生成→チェック→修正を、緑になるまで回す。チェックはプログラムで判定できる条件を先に書くのが鉄則。
でもループは「どの作業をやるか」「順番」「並列」を決められない。
どれだけ優秀なループでも、間違った単位を間違った順番でやっていたら結果はダメ。
グラフが、その上の層。
グラフ=作業の形そのもの。
• ノード:1つの作業単位(入力1・出力1)
• エッジ:本当に依存関係がある矢印だけ(前の出力を次が実際に読むもの)
「要約してから天気調べる」みたいな「その後」はエッジじゃない。並列でいい。
ノードの種類はだいたいこの4つ:
1. Splitter(どう分割するか)
2. Worker(実際に作業する)
3. Code node(マージ・重複排除など、推論不要な処理)
4. Gate(通すか止めるか。信頼度より「失敗したときの影響」で判断)
ループはノードの中に、グラフはノードの間にある。両方ないとスケールしない。
特に大事なのが「学習エッジ」。
失敗した単位を戻すだけでなく、受け入れた結果から制約を抽出して次の分割に反映させる。これがないと「速いけど賢くならない」システムになる。
人間は「最も影響が大きく、巻き戻しが難しい箇所」(最終マージなど)だけに置く。途中でチェックすると自分がボトルネックになる。
ほとんどの人がループだけをチューニングして「システム作った気」になってるけど、本当に差がつくのはグラフを描けるかどうか。
agent-layers.vercel.app で詳細コースも公開されてる。
🤖 Made with AI


Neha_Shoto/禰覇章人 retweeted

難病パーキンソン病にiPS再生医療製品を初移植 京大病院で手術の50代女性はすでに職場復帰し経過順調(読売テレビ) - Yahoo!ニュース
news.yahoo.co.jp/articles/d4…

Neha_Shoto/禰覇章人 retweeted

Today, we’re announcing the next phase of our autonomous driving collaboration with @ToyotaMotorCorp to scale a fleet of bZ4X autonomous vehicles in Japan, beginning with testing and validation in 2027.
Read more about our partnership here: waymo.com/blog/2026/10/toyot…
__
本日、@ToyotaMotorCorpとの自動運転分野における協業を新たな段階へと進めることを発表します。2027年に開始する試験および検証を皮切りに、日本国内で「bZ4X」の自動運転フリートの拡大を進めてまいります。
パートナーシップの詳細はこちらをご覧ください:
waymo.com/blog/2026/10/toyot…

Neha_Shoto/禰覇章人 retweeted

DXが死ぬ瞬間を何度も見てきた。トップが「短期のコストメリットは?」と稟議を跳ね返す、あの瞬間だ。自動車会社の元社長に教わった言葉がある。「改善は現状肯定、変革は現状否定だ」と。1200社の製造業を見てきて、DXに成功した会社に共通するのは技術でも予算でもない。トップが「現状否定の痛み」を自ら引き受ける覚悟を持っていたかどうかだった。
第一は「既存KPIの一時悪化」だ。DX投資が実を結ぶ前の2〜3年、現場の生産性指標は必ず下がる。それを取締役会で説明し続けられる社長だけが変革を完走できる。
Neha_Shoto/禰覇章人 retweeted
We believe voice is the most natural way to interact with intelligence, so we created Dessa, the most authentic full-duplex speech model ever built. Talking with it feels like talking with a person…full of emotion, nuance, pauses, and a natural cadence.
block.xyz/dessa

MetaがリリースしたパーソナルAIエージェント「Muse」を触っています。
チャットで質問に答えるだけでなく、自分の代わりに実際に作業を進めてくれる点が特徴です。
専用のセキュアな仮想マシン上でブラウザを動かし、連携したアプリを使ってメール送信や予約、購入などのタスクを実行します。
個人で動くエージェントとして、どこまで任せてどこまで自分で判断するかを試しているところです。
muse.ai/

パーソナルAIエージェント「Muse」をチェックしてみよう。
参加後48時間以内に設定で私のコードを利用すると、私たち両方が10億のMuseトークンを獲得できます。
コード: LOUEJT
muse.ai/join

「目には目を、歯には歯を、AIにはAIを」
福島さん(@fukkyy )のこの投稿を読んで、改めてそう思いました。
攻撃側はすでにMythos級の能力をオープンウェイトで持ち、
安価に24時間エージェントを回している。守る側が年1回の診断のままだと、非対称性がさらに開くだけです。
LayerXがAgenticSecで進めている「AIによる継続的防御」——毎日脆弱性診断とペネトレーションテストを回し、優先度をつけて直し、知見を開発サイクルに戻す——というアプローチは、まさにこの非対称性に対する現実的な答えだと思います。
攻める側がAIで武装するなら、守る側もAIで武装するしかない。
特に中小企業や現場寄りの開発組織こそ、この視点を早めに持つ必要があると感じています。


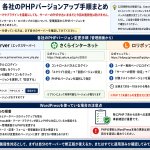
WordPressのテーマやプラグインを最新にしても、サーバーのPHPが古いままだと今回の脆弱性は防げません。
Xserver・さくらインターネット・ロリポップの3社について、管理画面からPHPバージョンを変更する公式手順をまとめました。
レンタルサーバーを使っている方は、まず自分のサーバーを確認してみてください。
なお、22日朝時点の報道では、Xserver(PHP 8.2〜8.5)とさくらインターネット、ロリポップのレンタルサーバーで、修正パッチの適用が完了しているとの情報があります。
ただし、ご自身の環境で反映されているかは管理画面で確認してください。PHP 8.1以前は別途対応が必要な場合があります。
【Xserver(エックスサーバー)】
手順
・サーバーパネルにログイン
・「PHP Ver.切替」をクリック
・対象ドメインの編集アイコンをクリック
・変更後のバージョンを選択して「設定する」
【さくらインターネット】
手順
・コントロールパネルにログイン
・「スクリプト設定」→「言語バージョン設定」
・PHPのバージョンを選択して保存
※プランによって利用可能なバージョンが異なります
【ロリポップ】
手順
・ユーザー専用ページにログイン
・「サーバーの管理・設定」→「PHP設定」
・対象ドメインのバージョンを選択して変更
・反映まで約5〜10分かかる場合があります
※PHP 7.1未満からの変更は元に戻せない点に注意
WordPressを使っている場合の注意点
PHPを上げると、テーマやプラグインとの互換性で表示が崩れることがあります。
おすすめの順番
1. ファイルとデータベースのバックアップを取る
2. WordPress本体・テーマ・プラグインが新しいPHPに対応しているか確認する
3. サーバー管理画面からPHPを変更する
4. トップページ・記事・フォーム・管理画面が正常か確認する
5. 不具合があれば変更前のバージョンに戻す(戻せない環境もあります)
特にPHP 7系から8系への変更は、事前確認が重要です。
PHPの更新とWordPress本体の更新は別作業なので、両方を適切に進めてください。
今回の脆弱性対応として、まずは自分のサーバーで修正版が使えるか、またはすでに適用済みか確認してみてください。
#PHP2Shell #php2shell #PHP脆弱性 #php脆弱性 #Xserver #エックスサーバー #さくらインターネット #ロリポップ
🤖 Made with AI

WordPressのテーマやプラグインを最新に更新していても、サーバー側のPHPが修正されていないと、今回の脆弱性は防げません。
2026年10月21日、PHP公式が2件の重大な脆弱性を公開しました。どちらも認証不要でリモートコード実行(RCE)が可能で、CVSS v4.0で9.2という高い深刻度です。WordPressを動かしている環境でも影響を受けます。
重要なのは、WordPress本体の問題ではなく、WordPressを動かしている「PHP」そのものの問題だということです。
【2つの脆弱性】
1. CVE-2026-109618
メモリ不足(Out of Memory)が発生した際の終了処理に不具合があり、不完全なメモリ状態を悪用して任意のコードを実行できる。Apacheのmod_php環境では、WordPressのプログラムが動き始める前に攻撃が成立する経路が実証されています。
2. CVE-2026-109619
リクエスト処理後に解放したメモリへの参照が残ってしまい、後続のリクエストでその古い状態を悪用できる(Use After Free)。PHP-FPMでも条件付きで攻撃が成立し得るとされています。
いずれの場合も、成功するとPHPプロセスの権限でコードを実行される可能性があります。サイト改ざん、情報漏洩、バックドア設置、SEOスパムなどにつながります。
【WordPress運用者が今すぐやるべきこと】
1. 現在のPHPバージョンを確認する
WordPress管理画面 → ツール → サイトヘルス → 「情報」タブ → 「サーバー」を展開 → PHPバージョンを確認
2. 修正済みバージョンへ更新する
- PHP 8.5 → 8.5.12
- PHP 8.4 → 8.4.27
- PHP 8.3 → 8.3.36
- PHP 8.2 → 8.2.35
- PHP 8.1以前 → 公式サポート終了。提供元のバックポート有無を確認し、対応バージョンへの移行を急ぐ
レンタルサーバーを利用している場合、PHPの更新はWordPress管理画面ではなく、サーバー会社の管理画面やサポート経由で行われます。現在のバージョンと、今回の修正が適用済みかどうかを確認してください。
3. すぐに更新できない場合の暫定措置
PHP公式は暫定的な緩和策も案内していますが、「更新以外に完全な対策はない」と明言しています。リクエストサイズの制限や、session.upload_progress.enabled=0 の設定などが挙げられていますが、副作用や防御範囲の限界があります。サーバー会社に相談し、更新を最優先で進めてください。
セキュリティプラグイン(Wordfenceなど)だけでは防げないケースがあります。一部の攻撃経路では、WordPressが読み込まれる前に問題が発生するためです。
【対応の優先順位】
- PHP 8.1以前で運用中 → 最優先で移行を検討
- PHP 8.2〜8.5で未修正 → 同一系統の修正版を適用
- すでに修正済み → 通常どおりWordPress本体・プラグインの更新を継続
大規模な悪用が確定したわけではありませんが、認証不要のRCEであり、攻撃の成立が実証されている以上、更新を最優先に判断すべきです。
一次情報
php.net/archive/2026.php
ncsc.gov.uk/news/critical-se…
#PHP脆弱性 #PHP2Shell #PHP #WordPressセキュリティ #PHPアップデート

さくらインターネットの対応はさすがでした。
複数のレンタルサーバーを使っていますが、パッチ対応の最中もコントロールパネルには通常通りアクセスでき、PHPのバージョンアップもすぐに実施できました。
途中でWebサイトが落ちることもありませんでした。
古いバージョンへのバックポート対応も含めて、利用者側の負担が少なかった印象です。
#PHP #PHPの脆弱性 #さくらインターネット
teapawt.net/kunihirotanaka/status/…


昨日のPHP脆弱性の件に対して、さくらのレンタルサーバをはじめ、深夜に緊急メンテナンスを行い、PHPのバージョンアップをさせて頂きました。
古いPHPをお使いのお客様、自分のサイトは大丈夫なんてことは絶対にありえませんので、必ず最新バージョンをお使いください。
support.sakura.ad.jp/mainte/…
Neha_Shoto/禰覇章人 retweeted

The PHP project has released fixes for 2 critical vulnerabilities affecting servers that host PHP applications. Site owners and technical teams should confirm their hosting provider’s update plan and update PHP immediately. Versions before PHP 8.2 no longer receive security updates. These issues are not specific to WordPress, and no WordPress update is required. wp.me/pZhYe-5Gb

Neha_Shoto/禰覇章人 retweeted

Cloudflare has deployed default web application firewall (WAF) protections for newly disclosed PHP vulnerabilities before public disclosure. The rules use request and response signals to stop exploit attempts and prevent exposed data from reaching attackers. cfl.re/488w8dc

Neha_Shoto/禰覇章人 retweeted

ヤバさをあんまり理解できてない人もいそうだけど、マジでやばいやつ。CVSS9.2(10.0上限)なので、最悪レベルの脆弱性(緊急)です。
WordPressでサイト運用してる人は全員対応必須だと思ってください。放置すると確実に乗っ取られると思っていい(そう思っておいて損はない)。簡単に攻撃できて被害甚大で自動化できる、みたいなのが緊急に分類されます。
改ざんならまだしも、乗っ取られると踏み台にされて他のサーバーの攻撃に使われて損害賠償が自分にくる可能性があります。
この脆弱性はプラグインなどの起因するものではなく、PHP本体の脆弱性なので、プラグインの開発者が対応してくれるようなものではないです。
よくわからないけど誰かがなんとかしてくれるだろう…
とか思ってる人もいるかもしれませんが、基本的に誰も何もしてくれません。自分でWordPressを使ってサイト運用するのはこういう緊急時の対応も含めて自己責任で対応するってことなので・・・そこはなんとかするしかない・・・
ちなみに数日経過してからの対応とかもダメで、即対応必須です。世界中に致命的な脆弱性が公開されることになるので、攻撃者も一斉に動き始めます。
今のうちから運用してるWordPressをリストアップしたり、修正パッチが公開された後の流れを考えておきましょう。
もしこの件でどうしていいかわからない人はDMください。無料代行してあげられるわけではないんですが、できる範囲でアドバイスします。

PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
itmedia.co.jp/news/article/2…

Neha_Shoto/禰覇章人 retweeted

今夜23時、PHPに「緊急」の修正が出ます。23時前の今、分かっていることだけを、ITが苦手な人向けに書きます
コドモンが全停止、BASEやさくらのレンタルサーバが緊急メンテ。「PHPの脆弱性」という言葉がトレンドに出ています。
でも「PHPって何?」「自分に関係あるの?」という人がほとんどだと思うので、そこから書きます。
臨床工学技士 × AIエンジニアの僕が、一次情報(PHP公式・CERT-EU)で確認できたことだけを整理します。
※2026年10月21日20時時点。修正版の中身は23時に公開されるので、それまでは「公式が言っていること」と「それ以外」を分けて読んでください。
━━━━━━━━━━
■ そもそもPHPって何?
Webサイトには「表」と「裏」があります。
表=あなたが見ている画面(文字、画像、ボタン)
裏=ボタンを押したときに動く仕組み(ログイン、検索、予約、注文)
この「裏」を動かしている言語のひとつがPHPです。
どれくらい使われているかというと、
・WordPress(世界のサイトの4割以上を作っているソフト)はPHPで動いている
・病院やクリニックのホームページの多くはWordPress
・Web問診、予約フォーム、採用サイト、ECサイト(EC-CUBE)、会員サイト
・Wikipedia、Facebookの元の仕組みもPHP
つまりPHPは「世界中のWebサイトの、裏側の共通部品」です。
たとえるなら、建物の「配管」。見えないけど、ほぼ全部の建物に入っていて、そこに欠陥が見つかると、全部の建物が対象になる。
━━━━━━━━━━
■ 今回、何が見つかったのか
PHP公式が10月20日に告知した内容は、これだけです。
・2件の脆弱性(ソフトの設計上の穴)を修正するセキュリティリリースを、日本時間10月21日23時に公開する
・2件とも、深刻度は「CVSS 9.2」
・影響するバージョン、修正版の番号、原因は、23時の公開と同時に発表する
・全員、公開され次第すぐ更新できるよう準備しておいてほしい
CVSSというのは、脆弱性の深刻さを0〜10で採点する国際的な物差しです。9.0以上が最高ランクの「緊急」。今回は2件とも9.2。
EUの緊急対応チーム(CERT-EU)は、外部情報をもとに、
・「ログインしなくても、外からサーバーの中で好きな命令を実行できる」タイプの穴(RCE)の恐れ
・「PHP 5以降、すべてのバージョンに影響する可能性」
と注意喚起しています。ただし、これはPHP本家がまだ確認していない情報です。
RCEをたとえると、「窓から入れる」どころか「家の鍵をもらって住み着ける」レベルの穴です。
━━━━━━━━━━
■ なぜ修正前なのに、こんなに騒ぎになっているのか
普通、脆弱性は「修正版が出るまで黙っておく」のがルールです。今回はそれが崩れました。
10月20日、技術者の掲示板に「PHPに重大な穴が出るらしい」という噂が投稿される(投稿者自身が「証拠はない」と明記)
→ セキュリティ企業が「本物」と確認。本来の公開日は22日だったが、PHPチームが21日に前倒し
→ 研究者が、WordPressなどのテスト環境で「攻撃が成功する動画」をXに投稿
つまり、「穴の場所を知っている人が、世界に複数いる」ことが確定した。でも修正はまだ出ていない。
この状況で、コドモン(保育園の連絡アプリ)やpictSQUAREは「修正が出るまで、サービスごと止める」という判断をしました。普通はやらない、かなり思い切った対応です。
たとえるなら、「この型の金庫、ある手順で開くらしい」と噂が広まり、実際に開けている動画まで出た。メーカーは「今夜、対策部品を配る」と言っている。金庫屋さんの中には「部品が来るまで店を閉める」ところが出てきた。
なお「攻撃に使えるプログラムが公開されたか」は、情報源によって食い違っています。「公開されていない」という企業と、「出回っているとの報告がある」という企業がある。実際の攻撃は、20時時点で確認されていません。
━━━━━━━━━━
■ 一番の問題は「古いPHP」
PHPには「サポート終了(EOL)」のバージョンがあります。8.1以前は、もう修正版が作られていない。
「PHP 5以降すべてに影響」が本当なら、PHP 7で動いている古いサイトには、公式の修正が来ない可能性が高い。
そして、制作会社に作ってもらって何年も触っていない病院のホームページは、PHP 7で動いていることが珍しくない。サイトは普通に表示されるので、誰も気づかない。
たとえるなら、「この型の金庫すべてに欠陥がある」と分かったが、メーカーは「10年前のモデルの部品はもう作っていない」。古い金庫を使っている人は、買い替えるか、倉庫の奥にしまうしかない。
━━━━━━━━━━
■ 23時に何が起きるのか
23時にPHP公式が発表するのは、
・影響を受けるバージョンの一覧
・修正版の番号
・(おそらく)脆弱性の概要
ここから始まるのが「競争」です。
修正版が出ると、「修正前」と「修正後」の差分を見れば、穴の場所が分かる。攻撃する側はそこから攻撃プログラムを作り、守る側はその前に更新を終わらせる。
だから「23時に出たら、すぐ当てる」が大事。「明日の朝でいいか」は、今回は危ない。
━━━━━━━━━━
■ 「15分間の極限攻防」について
この投稿を見た人も多いと思います。
「23時に修正が出た瞬間から、攻撃側との競争が始まる」という構図は、その通りです。修正前と修正後の差分を見れば穴の場所が分かるので、攻撃側はそこから攻撃プログラムを作り、守る側はその前に更新を終わらせる。
ただ「15分」という数字は、僕が一次情報(PHP公式・CERT-EU・セキュリティ各社の分析)を探した範囲では、出所を見つけられませんでした。過去の事例で「公開から数時間で攻撃が観測された」ケースは実際にありますが、今回が何分かは誰にも分からない。
だから結論は同じで、「すぐ当てる」。「15分」が正しいかどうかに関係なく、「明日の朝でいいか」は今回は危ない、ということです。
「Webの約8割」は、サーバー側の言語が分かっているサイトのうちPHPが7〜8割(W3Techs調べ)という統計で、感覚としては合っています。ただし、その大半は「WordPressを使っているだけ」「レンタルサーバーを借りているだけ」の人で、自分で更新作業をする人は一部です。
━━━━━━━━━━
■ あなたは何をすればいいか
【自分でサーバーやWordPressを管理している人】
・PHPで動いているサイトを全部洗い出す(テスト環境、昔のキャンペーンサイト、忘れていたものも)
・各サイトのPHPバージョンを確認する(レンタルサーバーなら管理画面に書いてある)
・バックアップを取る
・23時以降、php.netの公式発表だけを見て更新する。SNSに流れる「修正版は〇〇」という番号は無視
・更新したら、動作確認して、時刻を記録する
【レンタルサーバーやWix、note、Shopifyなどを「使っているだけ」の人】
事業者が更新します。自分でやることは、事業者のお知らせを確認するだけ。
ただし、レンタルサーバーの管理画面で自分でPHPバージョンを選んでいる場合は、切り替えは自分でやる必要があることが多い。
【すべての人】
「PHPの緊急アップデートはこちら」というメールやSMSのリンクを踏まない。騒ぎに便乗したフィッシングの入口です。
━━━━━━━━━━
■ 病院・クリニックの人へ
病院のホームページ、採用サイト、Web問診、予約フォーム。多くはWordPress=PHPです。
今夜のうちに、制作会社・管理会社に3つだけ聞いてください。
①「うちのサイトのPHPのバージョンはいくつですか」
②「今回の修正を当てるのは御社ですか、うちですか。いつですか」
③「終わったら連絡をもらえますか」
これだけで「放置されていた」が「把握している」に変わります。
Web問診を使っている病院は特に、「サイトの先に患者情報がある」構造です。
━━━━━━━━━━
■ 臨床工学技士として
医療機器には「回収・改修情報」があります。メーカーから「この機種に欠陥があります、対策部品を配ります」と来て、院内の該当機器を洗い出し、対応し、記録する。
今夜のPHPの修正は、構造がまったく同じです。
通知を読む → 該当するものを洗い出す → 対策を当てる → 古すぎて部品がないものを判断する → 記録する
医療機器の回収対応を日常的にやっている臨床工学技士は、この筋肉をすでに持っています。対象が機器からサーバーに変わっただけ。
まず、できるところから。
23時の公式発表が出たら、影響バージョンと修正版の番号を追記します。詳しい版(用語の早見表・出典URLつき)はnoteに書きました。
━━━━━━━━━━
出典:PHP公式サイト(10月20日告知)/CERT-EU注意喚起/ITmedia NEWS(10月21日)/GIGAZINE(10月21日)/セキュリティ対策Lab(コドモン全停止、10月21日)/pictSQUARE公式X(10月21日)/watchTowr・Cyber Kendra・SecureLayer7(各社の分析)
※本記事は筆者の整理と個人的見解です。脆弱性の技術的な仕組みや攻撃手順には触れていません。影響バージョン・修正版の番号は、23時以降の公式発表で必ず確認してください。
