






Pinned Tweet
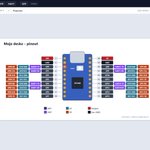
Koho zajímají mé aktivity v elektotechnice a bastlení, může sledovat i můj druhý profil @MakerClassCZ, který jsem právě učinil aktivním. Plánuji tam dávat více tipů a fotek z mého hračkami a udělátky zabordeleného stolu 😀

Po dlouhém plánování se konečně začíná rýsovat první bastlířský kurz #makerclass. Proběhne v sobotu 30.8. v Plzni a hned to bude komplexní celodenní hraní, které projde vše od základů, přes pájení po programování mikrokontrolérů. Přihlásit se můžete na makerclass.cz teapawt.net/MakerClassCZ/status/19…
Chystá mě výměna telefonu, takže mám nejklasičtější otázku. Android vs Apple. Zatím jsem měl od každého jeden a první mě docela zklamal rychlým koncem podpory. Změnilo se to za ta léta? Určitě bych to pak 5+ let nechtěl řešit a ocením kompaktnost. Co říkáte na Duo?
Zatím se mi #php2shell jeví takto:
CVE-2026-109618 - zneužití je možné primárně na mod_php (a udělat chybu paměti se znalostí velikosti memory_limit). Nginx s php-fpm by měl být docela ok, dokud někdo nenajde nějakou složitou cestu.
CVE-2026-109619 - potřebuje upload progress nebo chybu v parsování ini nebo backtraces v php 8.5. Je ale možné, že se najdou i další metody - ale to současné se dá omezit. K tomu potřebuje vyvolat fatální chybu (dá se často docela jednoduše, např. v šablonách pro WordPress) a k tomu pak poslad další požadavek na stejného workera (to je běžné chování).