






Pinned Tweet
Koho zajímají mé aktivity v elektotechnice a bastlení, může sledovat i můj druhý profil @MakerClassCZ, který jsem právě učinil aktivním. Plánuji tam dávat více tipů a fotek z mého hračkami a udělátky zabordeleného stolu 😀

Po dlouhém plánování se konečně začíná rýsovat první bastlířský kurz #makerclass. Proběhne v sobotu 30.8. v Plzni a hned to bude komplexní celodenní hraní, které projde vše od základů, přes pájení po programování mikrokontrolérů. Přihlásit se můžete na makerclass.cz xitter.cf/MakerClassCZ/status/19…
Chystá mě výměna telefonu, takže mám nejklasičtější otázku. Android vs Apple. Zatím jsem měl od každého jeden a první mě docela zklamal rychlým koncem podpory. Změnilo se to za ta léta? Určitě bych to pak 5+ let nechtěl řešit a ocením kompaktnost. Co říkáte na Duo?
Zatím se mi #php2shell jeví takto:
CVE-2026-109618 - zneužití je možné primárně na mod_php (a udělat chybu paměti se znalostí velikosti memory_limit). Nginx s php-fpm by měl být docela ok, dokud někdo nenajde nějakou složitou cestu.
CVE-2026-109619 - potřebuje upload progress nebo chybu v parsování ini nebo backtraces v php 8.5. Je ale možné, že se najdou i další metody - ale to současné se dá omezit. K tomu potřebuje vyvolat fatální chybu (dá se často docela jednoduše, např. v šablonách pro WordPress) a k tomu pak poslad další požadavek na stejného workera (to je běžné chování).
Téma dne je #php2shell. Zkoumali jsme různě zveřejněné exploity, ale žádný nás zatím k opravdové chybě nedovedl. Sledujeme provoz a jak začne jít do tuhého, tak máme připraveno zakázání uploadů na straně webserveru. To nám zatím přijde nejméně invazivní obrana.
Vladimír Smitka retweeted

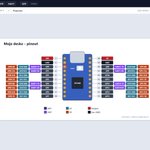
Můj nový astro projekt picostellar - plánetárium pro mikrokontrolér v @CircuitPython. Běží krásně i na #picopad #RP2040 díky nejnovějším CP 11 featurám - #picogame, turbo a xip_map. Zobrazuje 8400 hvězd, 88 souhvězdí, počítá polohu slunce, měsíce i planet. Jak se vám líbí? 🌓
Trocha reverse engineering, chvilka s AI a vdechl jsem nový život dávno nepodporovanému zařízení, které bylo na cestě do elektroodpadu. S novým vlastním firmware toho umí dokonce více než původní a vše jde hezky ovládat přes webové rozhraní 😎 Detaily v🧵

Měl jsem starý, už nepodporovaný AverMedia Game Capture HD II. Chtěl jsem ho použít na nahrání videovýstupu 640x480 z vlastního HW, ale box ho nepodporoval. Našel jsem UART port a přes něj jsem se postupně prokousal až k root shellu, heslům a klíčům.
Pak už práci převzal Claude Code, společně jsme připravili nový firmware, ve kterém sám napsal kompletní novou aplikaci, která odemkla další rozlišení, přidalo pohodlný webový interface a možnost RTSP streamu. Celý příběh zde chiptron.cz/reverse-engineer…

Vladimír Smitka retweeted

Potřeboval jsem si dohledat data o návštěvnosti webu.
Před rekonstrukcí to bylo do 60k návštěvníků ročně.
Po rekonstrukci a za posledních 12 měsíců navštívilo chiptron přes 230k.
Kromě samotné motivace víc psát za to může i @smitka a jeho @LyntCZ ❤️
chiptron.cz/jak-vznikal-novy…

Od pátka patchuji a patchuji. Nejprve WP2Shell (asi nejhorší #WordPress zranitelnost za pár let - fakt bacha na to!), pak hned kolečko s Nginx CVE-2026–42533, tam naštěstí zranitelnou konfiguraci nemáme, takže se pořád mohu věnovat těm WP...
Vladimír Smitka retweeted
BETA TESTERS NEEDED! I'm finishing the #picogame game engine for MCUs with @CircuitPython. I'd like to ask owners of #picopad and similar game boards if they would try it out a bit 🙂 @NemecekPanda38 @Electro_L_I_B @shapoco @DamianVCechov @kevinarcz @pajenicko @bobricius

Vladimír Smitka retweeted
Už skoro rok ve volných chvilkách dělám na projektu picogame. Je to herní engine, který posouvá možnosti tvorby her v @CircuitPython. Hodně jsem se inspiroval od @NemecekPanda38 a "půjčil" jsem si pár skvělých technik😁 Zjistil jsem, že o něm bude za chvíli streamovat @adafruit
Před malou chvilkou vyšel #WordPress 7.0 🎉 Na tuto verzi jsem se hodně těšil a na prvních webech se pouštím do nasazování nových AI funkcí😀

Myslel jsem, že mě s DNS už jen tak nic nepřekvapí. Ale dnes jsem při debugu mailů zjistil, že spamhaus blokuje dotazy, když přijdou přes CloudFlare/Google DNS a všechny adresy se pak tváří, že jsou na blacklistu 🤯 community.cloudflare.com/t/p…

Vladimír Smitka retweeted
A když si necháte poradit od @LyntCZ a @smitka , návštěvnost vám nemusí růst o jednotky procent, ale o stovky procent
xitter.cf/i/status/1978779762165…

Snad už o tom víte, ale pokud provozujete linuxové servery, dejte pozor na copy.fail/. U debian based systému stačí modul blacklistovat, u redhat je to problém, protože je modul builtin a nejde vypnout bez restartu... A kernelcare ještě patch venku nemá...

Debian/Ubuntu:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf
rmmod algif_aead
RHEL/Centos/Rocky/Alma:
grubby --update-kernel=ALL --args="initcall_blacklist=algif_aead_init"
a k tomu reboot
Relativně bezpečné testovací PoC (ten test skript, nemodifikuje su jako hlavní PoC): github.com/rootsecdev/cve_20…
Vyžaduje Python 3.10+, kdyby někdo potřeboval pro starší Pythony, tak mám kdyžtak upravenou verzi.

Zhruba před rokem jsme se rozhodli, že je třeba něco dělat s kvalitou feedů pro Google Shopping a snažit se z nich vytěžit maximum. Po intenzivním testování jsme před pár týdny jsme spustili Boostoru i pro širokou veřejnost a dnes i tool pro instantní check vašeho feedu.

Boostora pomocí AI obohacuje váš feed a automaticky doplní chybějící atributy (barva, velikost, ...). Produkty díky tomu získají prokazatelně více impresí.
Svůj feed si můžete jednoduše otestovat zde: boostora.ai/app/tools/audit/