

Independent Researcher | AI Evaluation Infrastructure Evidence Engineering | AI Governance & Security CITR Member | LinkedIn News UK-AISI inspect_ai docs author
Japan
Joined May 2020
- Tweets72.5K
- Following2K
- Followers4K
- Likes52K




いやいやいや、KDDIの情報漏洩何件あった?

【プレスリリース】KDDIとラックによる、サイバーセキュリティの脅威・脆弱性の検知から対策・有事対応まで一気通貫で支援するAI脆弱性管理ソリューションの提供開始について
lac.co.jp/news/2026/10/28_pr…
KDDI株式会社と株式会社ラックは、企業システムやネットワーク機器、内部ソフトウェアなどのサイバー攻撃経路を解析し、脅威・脆弱性の発見から対策、継続改善までを一気通貫で支援する「AI脆弱性管理ソリューション」について共同発表しました。
#株式会社ラック #脆弱性管理

Hiroki Tamba | The AI Ruler retweeted

NEW: 3 of Britain’s 4 nuclear deterrent submarines are out at sea in an "unusual" situation, The Times reports
ローカル環境ですら暗号化するほうが悪い。
さらには都合が悪いとデータを提供しない。
だからあらゆる手を使って解読しないといけない。

‼️ OpenAI encrypts its AI models' hidden reasoning to keep it unreadable. Researchers found a way to extract it as plaintext using OpenAI's own compaction feature.
The method bypassed earlier protections. OpenAI has now patched the flaw.
Here's how it worked ↓ thehackernews.com/2026/10/op…

こういうの見てるとさ、自分が今やってるのが実務なんですよね。
実務と実力は=ではない。
実務経験があっても実力がなければただの置物。
日本の悪しき風習そのもの。
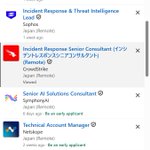
セキュリティコンサルティング業務の実務経験2年以上
クラウド、ネットワーク、制御系システム、アプリケーション開発におけるセキュリティ対策の選定、導入、開発経験
セキュリティ対策構築・運用業務の実務経験
セキュリティインシデントの対応経験
事業の成功に向けて内外の関係者と信頼関係を築くことができる高いコミュニケーション能力

インシデント対応プロジェクトのリード
Windows、Mac、Linux等の様々なプラットフォームに対するネットワークまたはホストのフォレンジック調査の実行
組織が攻撃者に対応するためのアドバイスの提供
プロジェクトにおける発見事項と推奨事項についての報告書の作成とプレゼンテーションによる報告
非技術者・技術者それぞれに対する技術的な内容の解説
ブログやCrowdCast、カンファレンスでの講演等を通じた業界のリーダーとしての活動
セキュリティインシデントの情報を収集するためのスコーピングコール(英語または日本語)に顧客とチームメンバーと共に参加し、コールをリード

WWEの日本語実況で聞いてると寝落ちしてしまう。
眠剤の代わりに良さそうだw
946とか今どうなってるの?まじで2週間見てないよ?
@NetflixJP @WWE
OpenAI needs to make its client code more complex, or an agent might issue the key and everything could end up in plaintext.
@OpenAI
素晴らしいんだろうけどたけぇ・・・
純米大吟醸『極幻|GOKUGEN』
37,180円 (税込・送料別)/専用ギフトボックス入り
・製造場所:山形県鶴岡市
・原料米:兵庫県産山田錦100%
・内容量:720ml
minaki-sake.com/

事件の全貌までは足を踏み入れてません。
解決した時に特定のジャーナルに出す予定です。
I have posted this as a preprint on SSRN, but I cannot submit it to arXiv because I do not have endorsement for cs․CR (Cryptography and Security).
Would anyone be willing to endorse me?
papers.ssrn.com/sol3/papers.…

痕跡を残さないのが一流のハッカーと言われますw
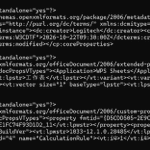
作成者 Logitech、アプリ WPS Sheets、シート名は「工作表」、なのにビルド番号の言語コードは 1033(英語版)
時刻は UTC の印付きなのに、サーバーに上がった時刻より後に「更新」されてる。
どれが本当でどれが偽装かは知らないけど、容器はちゃんと喋ってくれますね。
@grok Grokの意見は?

侵入された痕跡があるのだからそこから追跡いけるでしょ。
サイバーやってたらそういうのをダミーかうっかりか精査してレッドチームと共有するんだよね。
攻めと守りの担当別ですね。
@grok 民間のサイバーセキュリティにいたら年収何千万かな?自分の専門領域だと。


