

Experts in Cybersecurity & QA testing. With 100+ certified IT pentesters/software testers. We deliver world-class security under https://teapawt.net/t.co/wINqcO8Kg7
Wroclaw, Poland
Joined February 2015
- Tweets414
- Following439
- Followers199
- Likes82



TestArmy Group retweeted

🚨 php2shell - krytyczne podatności umożliwiające zdalne wykonanie kodu 🚨
Dziś rano informowaliśmy o krytycznych podatnościach w PHP. Autorzy opublikowali aktualizację, której instalacja jest jedynym sposobem ochrony przed wykorzystaniem podatności.
Do czasu wdrożenia rozwiązania, aby zminimalizować ryzyko padnięcia ofiarą skutecznego ataku w pierwszej fali masowych prób, przygotowaliśmy rekomendacje: moje.cert.pl/komunikaty/2026…

TestArmy Group retweeted

Firma Fakturowania, dostarczająca systemy księgowe, padła ofiarą cyberataku. Incydent został zgłoszony do CERT Polska i trwają intensywne prace służb nad ustaleniem dokładnych okoliczności zdarzenia. To kolejny incydent dotyczący prywatnej firmy. Fakturowania podjęła działania w ramach współpracy z odpowiednimi instytucjami państwa.
Służby odpowiedzialne za bezpieczeństwo reagują natychmiast, wspierają każdy podmiot, które zgłasza tego typu incydenty. Sprawcy są ścigani i poniosą surowe konsekwencje.
Ostatnie ataki pokazują, że sektor prywatny musi zwiększyć nakłady i wysiłki na rzecz ochrony cyberbezpieczeństwa. Wsparcie ze strony instytucji i służb państwa jest dostępne 24/7. Polecam korzystanie z portalu Cyber.gov.pl, który jest wiarygodnym źródłem wsparcia w podnoszeniu poziomu cyberbezpieczeństwa.
TestArmy Group retweeted
🚨 Zwrot opłaty za prąd? Uważaj na oszustów!
👀 Obserwujemy kolejną odsłonę kampanii oszustw opartych na rzekomym zwrocie pieniędzy. Przestępcy podszywają się pod dostawców energii, powołują na rzekomą zmianę prawa i zachęcają do wejścia na przygotowaną przez nich stronę wyłudzającą dane karty płatniczej.
🚩 Wiadomość mailowa jest napisana poprawnym, formalnym językiem i sprawia wrażenie prawdziwej. Strona internetowa również nie wygląda podejrzanie na pierwszy rzut oka - dlatego tak ważne jest żeby zawsze przed podaniem swoich danych weryfikować adres witryny. Niewłaściwy zawsze zdradza próbę oszustwa.
⚠️ Pamiętaj żeby zgłaszać podejrzane wiadomości za pomocą formularza na stronie incydent.cert.pl ✅ Chronisz w ten sposób siebie i innych!

TestArmy Group retweeted
✉️ Obserwujemy nową odsłonę kampanii phishingowej, w której przestępcy podszywają się pod serwisy w domenie gov.pl.
Oszuści rozsyłają wiadomości w wielu wariantach m.in.
- informacje o oficjalnym powiadomieniu elektronicznym od gov.pl,
- nowej aktywności w serwisie gov.pl,
- utworzeniu nowej sesji na urządzeniu mobilnym.
📞 W wiadomościach zachęcają do kontaktu telefonicznego pod wskazany numer. Po wykonaniu połączenia przestępcy próbują nakłonić do zainstalowania oprogramowania dającego im zdalny dostęp do komputera.
W efekcie atakujący dokonują nieautoryzowanych przelewów na swoje konta a ofiary mogą stracić środki.
⚠️ Podejrzane wiadomości zgłaszaj przez formularz: incydent.cert.pl
✅ Chronisz w ten sposób siebie i innych!

TestArmy Group retweeted

🚨 Researchers just found 4 serious flaws in Microsoft Teams that let attackers fake messages and impersonate coworkers — no “Edited” label, no warning.
If your team uses Teams, read this now ↓ thehackernews.com/2025/11/mi…

TestArmy Group retweeted
⚠️UWAGA⚠️
Ważna informacja w związku z atakiem hakerskim na Nowa Itaka spółka z o.o. ‼️
Specjaliści z NASK pozostają w bieżącym kontakcie z biurem podróży ITAKA,
z którego wyciekły dane logowania części klientów. Rozpoczęły się również działania operacyjne służb, mające doprowadzić do wykrycia sprawców.
W najbliższym czasie każdy klient biura podróży będzie mógł sprawdzić w serwisie
bezpiecznedane.gov.pl czy wyciek dotyczy jego danych. W takich sytuacjach każdy poszkodowany powinien szybko podjąć działanie! Jak postępować 👇
✅ Zmień hasło – we wszystkich miejscach, gdzie używałeś tego samego.
✅ Włącz wszędzie gdzie to możliwe 2FA – logowanie dwuskładnikowe. Ogranicza możliwość przejęcia konta
✅ Używaj menedżera haseł – generuje silne, unikalne hasła, nie musisz ich pamiętać.
⚠️ Monitoruj swoje konto i skrzynkę mailową – możliwe będą próby phishingu podszywające się pod serwis z którego dane wyciekły.
✅ Zawsze warto mieć także zastrzeżony numer PESEL - wówczas nikt nie zaciągnie zobowiązania finansowego na nasze dane. PESEL można zastrzec szybko w aplikacji mObywatel - Warto to zrobić niezależnie od tego czy dany wyciek danych nas dotyczy.
🔒 Reaguj szybko
#CyberBezpieczeństwo #BezpiecznyInternet #phishing #2FA
TestArmy Group retweeted

W Krakowie powstanie druga w Polsce Fabryka Sztucznej Inteligencji! O sukcesie projektu poinformowali dziś wspólnie wicepremier i minister cyfryzacji @KGawkowski, wiceminister cyfryzacji @DStanderski i wiceminister nauki i szkolnictwa wyższego @M_Mrowczynska. 🇵🇱🤖
@Cyfronet w Krakowie uzyskało 150 mln zł unijnego dofinansowania na utworzenie Gaia AI Factory, fabryki AI, która będzie przyspieszać rozwój i wdrażanie technologii sztucznej inteligencji w Polsce. Skupi się ona na trzech strategicznych obszarach:
🧬 ochronie zdrowia,
🪐 sektorze kosmicznym,
🧠 rozwoju dużych modeli językowych (LLM).
Gaia AI Factory to projekt wart 300 mln zł, finansowany wspólnie przez Polskę i Unię Europejską w ramach programu programu Europejskiego Wspólnego Przedsięwzięcia w zakresie Obliczeń Wielkiej Skali (EuroHPC JU). To inwestycja, która nie tylko wzmacnia nasz potencjał technologiczny, ale też pokazuje, że Europa stawia na rozwój AI zgodny z zasadami zaufania, przejrzystości i odpowiedzialności. 🌍💶
🔗 Więcej o inwestycji i roli Polski w budowie europejskiego ekosystemu AI znajdziecie w naszym komunikacie: gov.pl/web/cyfryzacja/druga-…
#AI #SztucznaInteligencja #GaiaAIFactory #Cyfryzacja #AGH #PolskaCyfrowa

TestArmy Group retweeted
⚠️Uwaga, wyciek danych⚠️
We wrześniu 2025 roku na publicznym kanale Telegram opublikowano ponad 1,8 miliona rekordów zawierających dane logowania.
🔎 Analiza wskazuje, że większość tych danych już wcześniej krążyła w sieci i pojawiała się w starych wyciekach. Jednak część wpisów może pochodzić z 2025 roku, co oznacza, że niektóre dane wciąż mogą być aktualne.
❓Co robić, jeśli wyciek dotyczy Twoich danych:
• Zmień swoje hasło do konta e-mail oraz innych ważnych usług (np. bankowość, media społecznościowe, sklepy internetowe), szczególnie jeśli używasz wszędzie tego samego.
• Nie stosuj tego samego hasła w wielu miejscach.
• Włącz uwierzytelnianie dwuskładnikowe (2FA) wszędzie, gdzie to możliwe.
Na portalu bezpiecznedane.gov.pl możecie już sprawdzić, czy Wasze dane znalazły się w wycieku.
📌 I pamiętajcie – to nie „jeden z najgroźniejszych ataków na polskich internautów w ostatnich latach”. Takie bazy danych pojawiają się w internecie cyklicznie, dlatego warto na co dzień stosować zasady bezpiecznego tworzenia haseł, korzystać z menedżerów haseł i włączać uwierzytelnianie dwuskładnikowe (2FA).
TestArmy Group retweeted

Chinese hackers appear to have pulled off their most ambitious assault yet on American privacy and intellectual property. A sweeping, years-long campaign called Salt Typhoon reportedly reached into American networks with an unprecedented scale, according… w-j.co/s/0c042

TestArmy Group retweeted
💻⚠️ W sieci nie ma miejsca na powolne reakcje. Gdy dochodzi do cyberataku, liczy się każda minuta. Dlatego rusza projekt CROPT – wspólne przedsięwzięcie @NASK_pl i Policji.
Projekt CROPT ma zwiększyć skuteczność reakcji państwa na incydenty w cyberprzestrzeni poprzez ściślejszą współpracę NASK-PIB, Policji i Prokuratury. Nowe zespoły reagowania będą wspierać instytucje dotknięte atakiem w obsłudze incydentów, odzyskiwaniu danych i analizie śladów cyfrowych. 🛡️
🖧 System teleinformatyczny, który powstanie w ramach projektu, pozwoli służbom szybciej wymieniać informacje i lepiej koordynować działania.
Celem projektu jest wzmocnienie bezpieczeństwa państwa w obliczu rosnących cyberzagrożeń w sieci. Wartość przedsięwzięcia to blisko 37,5 mln zł z Krajowego Planu Odbudowy.
📄 Szczegóły w komunikacie: gov.pl/web/cyfryzacja/policj…
#cyberbezbieczeństwo #CROPT #MinisterstwoCyfryzacji

TestArmy Group retweeted

Przestępcy działają jak wielkie korporacje, mają swoich marketingowców, badają rynek i na bieżąco dostosowują kampanie do wydarzeń w kraju. O tym, jak…
bankier.pl/wiadomosc/Phishin…
TestArmy Group retweeted
🌊 Ruszyła nowa fala kampanii oszustw na zwrot nadpłaty podatku!
📠 Tym razem przestępcy podszywają się pod Krajową Administrację Skarbową. Link zawarty w fałszywej wiadomości e-mail przekierowuje na stronę przygotowaną przez oszustów, która pod pretekstem dokończenia procedury zwrotu podatku wyłudza dane osobowe i dane karty płatniczej.
❗ Zawsze gdy otrzymujecie taką wiadomość:
👉 zweryfikujcie adres e-mail nadawcy,
👉 sprawdźcie adres strony internetowej,
👉 zastanówcie się zanim podacie swoje dane.
‼️ Wszystkie podejrzane wiadomości możecie zgłosić na incydent.cert.pl
🌐 W ten sposób razem budujemy cyberbezpieczeństwo Polski.


TestArmy Group retweeted

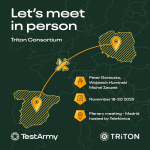
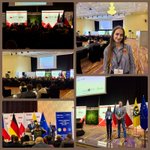
📍𝗧𝗥𝗜𝗧𝗢𝗡 𝟮𝗻𝗱 𝗣𝗹𝗲𝗻𝗮𝗿𝘆 𝗠𝗲𝗲𝘁𝗶𝗻𝗴 – 𝗔𝘁𝗵𝗲𝗻𝘀
Yesterday, we had our 2nd plenary meeting with the amazing backdrop of Athens. #TRITONProject #CyberSecurity #AI #Innovation #CyberResilience #DefenseTech #EUProjects #DigitalSafety #EDF #EUProjects #TRITON


TestArmy Group retweeted
🎯 Phishing, oszustwa na WhatsApp, podejrzane maile, mandaty z kodem QR – to tylko część zagrożeń, które w 2024 roku pojawiały się w polskim internecie niemal codziennie. @CERT_Polska odnotował ponad 600 tys. zgłoszeń, z czego aż 94% to oszustwa komputerowe, głównie próby wyłudzeń danych i pieniędzy.
📉 Cyberprzestępcy coraz rzadziej używają skomplikowanych technik. Zamiast tego próbują wpływać na emocje i zaufanie – podszywają się pod bliskich, urzędy i popularne serwisy. W pośpiechu łatwo się nabrać.
📵 Na numer 8080 zgłoszono także ponad 355 tys. podejrzanych SMS-ów.
Więcej ➡️ gov.pl/web/baza-wiedzy/anali…
@NASK_pl #CERTPolska #MinisterstwoCyfryzacji #Cyberbezpieczeństwo #BezpieczeństwowSieci #OchronaDanych

ALT Wykresy symbolizujące cyberbezpieczeństwo. Tekst: Raport CERT Polska 2024
TestArmy Group retweeted
‼️Konieczne natychmiastowe działanie, dostęp do konta BLIK zablokowany! Informują OSZUŚCI w wiadomościach email, które trafiają dziś do użytkowników w całej Polsce. Zachowajcie ostrożność!
Cyberprzestępcy oczekują podania danych kontaktowych w zamian możliwość dalszego korzystania z usługi. Przycisk w treści maila prowadzi do strony wyłudzającej dane oraz kod BLIK.
💰Pamiętajcie, że BLIK służy wyłącznie do płacenia. Potwierdzając transakcję w aplikacji bankowej sprawdzajcie czy opis i kwota są poprawne.
Nie bądźcie obojętni. Takie wiadomości zgłaszajcie do nas!


TestArmy Group retweeted

- Wdrażanie nowych rozwiązań zawsze musi mieć zabezpieczenie w postaci działających wcześniej sprawdzonych i efektywnych systemów – mówiła Magdalena Jaworska- Maćkowiak, prezes @PANSA_PL na East x West Forum fundacji Bridge.
Więcej informacji: tinyurl.com/nhk3dr26

TestArmy Group retweeted

Raport roczny CSIRT KNF za 2024 rok jest już dostępny.
📊 W 2024 zidentyfikowaliśmy 51 241 domen phishingowych z czego 45 985 związanych było z fałszywymi inwestycjami.
📥 Zachęcamy do lektury naszego raportu przedstawiającego sytuację cyberbezpieczeństwa w sektorze finansowym w ubiegłym roku.
W naszym raporcie rocznym znajdziecie:
🕵️♂️ Najczęstsze cyberoszustwa w 2024 roku
📈 Statystyki z działalności @CSIRT_KNF
🔐 Sposoby ochrony przed zagrożeniami
🔗 Z raportem można zapoznać się tutaj:
knf.gov.pl/?articleId=93227&…

TestArmy Group retweeted
Uwaga na trwającą kampanię phishingową dystrybuowaną za pośrednictwem wiadomości SMS, podszywającą się pod #SGBBank.
Oszuści w treści wiadomości informują o konieczności zweryfikowania konta, w celu uniknięcia blokady. W rzeczywistości cyberprzestępcy na niebezpiecznych stronach wyłudzają poświadczenia logowania klientów.
Zachowajcie ostrożność i pamiętajcie, aby dokładnie weryfikować adres strony, na której się znajdujecie!

TestArmy Group retweeted
‼️ Uwaga‼️
Nie, Twoje dane osobowe wcale nie straciły ważności - to próba oszustwa.
Naglący SMS od @MSWiA_GOV_PL o konieczności aktualizacji danych osobowych pod groźbą kary to oszustwo, a link prowadzi do strony wyłudzającej dane osobowe i dane karty płatniczej.


TestArmy Group retweeted

Update - About the Ticketmaster data breach!
#Ticketmaster contacted us earlier today and stated that their "SafeTix technology" prevents ticket theft by frequently refreshing the barcode.
The company also refuted #ShinyHunters' claims about a ransom offer, stating they were never involved in any ransom negotiations or offers.
The statement came two days after the ShinyHunters hacker group leaked Taylor Swift's "The Eras Tour" 440,000 tickets information, including barcodes, and claimed they had a ransom offer of $1 million but increased it to $8 million due to the scale of the stolen data.
It is also worth noting that ShinyHunters had deleted their post from Breach Forums, and currently, another threat actor using the alias “Sp1d3rHunters” is seeking $2 million in ransom and has leaked 170,000 "The Eras Tour" ticket barcodes for events in Miami, New Orleans, and Indianapolis.
Full statement:
“Ticketmaster’s SafeTix technology protects tickets by automatically refreshing a new and unique barcode every few seconds so it cannot be stolen or copied. This is just one of many fraud protections we implement to keep tickets safe and unassailable,” the company said.
“Some outlets are inaccurately reporting about a ransom offer. We were never engaged for a ransom and did not offer them money,” added a Ticketmaster spokesperson.