






一些无知那说单独拿一部手机独立翻墙,就安全了?
首先你这部手机的购买渠道会暴露你,网购很多商家发货都会记录串号。当然这个很好解决,线下现金购买或者买二手的
其次,这部手机永远不能插入三大运营商的卡,不然的话会被mac地址关联
你说我插小白卡esim不就解决了?
那我问你,你的翻墙机和生活机天天在同一个基站下靠在一起使用,随便一筛查就能筛出你们两个是同一个人
你说连wifi?公共WiFi都要验证码,家里的wifi用公网地址也能轻松缩小范围找到你
所以不要幻想找不到你,除非你跟特工
一样远程操控上网,那才是真的安全
给红米k60至尊刷了欧洲eea系统
自带谷歌全家桶,通话短信负一屏都是谷歌的
路由器挂着梯子,走gsm推送使用海外APP体验很不错
检查了一下对应文件夹,并没有国行系统的数据库上传
放心刷入
需要刷入通信基带,部分机型还要刷相机驱动


给大家科普一下
国产手机如何安全翻墙上外网
首先我最推荐小米手机,小米手机依旧是最适合翻墙的安卓手机
因为可以root,root以后手机你说了算
众所周知现在国内手机系统都会内置反诈,只要你装了违法APP,派出所其实都知道,只不过一般推特和纸飞机不会管你,碰到电诈的应用才打电话叫你去派出所
那么我们要如何避免提高安全性呢?很简单,首先root(友情提示,root以后需要隐藏环境,推荐用一键隐藏方案)
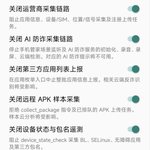
第一步:如图所示。把上传应用列表这些反诈组件关掉就完事了
第二步:用隐秘空间或者hmaoss把应用给隐藏起来(同作者开发,推荐用hm aoss,隐秘空间已淘汰)
基本上这样操作就很安全了,不管你安装什么应用,叔叔都不会给你打电话。
如果还想更安全怎么办?
很简单,刷欧版系统,
但是这里有一个要注意的点,真正干净的欧版系统是eea,不是eu,eu只是一个第三方魔改系统,并不是真欧版系统,依旧不干净,不要刷错
还有就是小米部分机型有对应的海外版,海外版部分硬件和国行版并不一样,比如相机,所以你刷了欧版系统以后相机会打不开
解决方法:把国内系统的super.img用miokitchen解包,然后提取vendor和odm,替换过去打包成super在fastboot下刷入对应分区,还有mi_ext下的build文件里面的国家要改成cn,还有要把avb校验关掉。(这步操作可能比较复杂)
在以上操作基础上,你可以购买二手的小米手机,不连接家里的wifi,全程用全新的esim上网,安全性更强,至于什么用pixel刷Grapheneos系统的,你又不是啥犯罪分子,那些手机性能又差,全是二手翻新换屏机,没必要
还有,虽然一加也可以root,但是我还是推荐小米,一加会炸tee,对国内应用使用有影响


【奉劝大家不要用国产机翻墙,不要在国产机上安卓境外 APP】
我某些朋友用的国产安卓手机,前不久被当地公安打电话,要求卸载 X 和 Telegram,因为我其中一个朋友的小米 14 已经 root 了,我觉得因为梯子配置不当导致的 DNS 泄露,或者别的原因,可能性不大,我就重点排查手机上会上报应用列表的应用
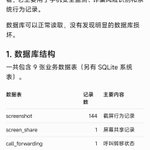
经排查,我朋友的小米 14,HyperOS 3,其中的“系统安全组件”和“SystemHelper”,会分别把应用列表上报给小米反诈引擎(fraud-detection.engine.miui[.]com/hyperos/fraud/app/report和flash.sec.miui[.]com/detect/app)和联通的某个网址(dm.wo[.]com[.]cn:18080/register)
SystemHelper 会默认统计过去 24 小时内有使用记录的应用,枚举已安装应用,关联使用统计和流量,跳过包名以 com[.]android 开头的条目。载荷的序列化实现还包含 IMEI、IMSI、ICCID 等字段,因此具备将应用情况与设备/SIM 标识关联上报的能力。
系统安全组件会上报第三方应用清单、包名、版本、签名摘要、名称,另有扫描结果和仿冒应用上报;有电话/QQ/微信语音反诈、屏幕视频采集、转写文本和视频片段云检测,以及用户反馈上传原始音频的实现
关于系统安全组件的录屏采集功能,分辨率 720 × 1280,24 fps,固定竖屏尺寸。相关的流程如下:
取得系统录屏对象
→ 录制约 3 秒屏幕画面到私有缓存文件
→ 读取整段 MP4,转为 Base64
→ 加密后上传小米云端
→ 等待返回“是否风险”
├─ 未命中:删除临时片段,延时 2 秒后继续录制,重复上述行为
└─ 命中:保留一份片段供反馈,显示警告并停止服务
这些应用,SystemHelper 貌似是和 SIM 卡激活相关的,系统安全组件貌似是和反诈相关的,但是都具有高度的数据上报属性。没有 root 的机器,这些组件是无法卸载或者提取的,并且我也暂未分析这两个 APP 卸载之后,会不会自己下载回来。
综上,还是建议大家,海外产业用外版 iPhone,尽量不要碰国行安卓,要用安卓机,也是刷 ASOP 使用。
逆向由 GPT 完成,如有错误,敬请指正。


我的esim
接码注册用美国卡和爱沙尼亚乌龟卡
上网用香港
Ultra Mobile紫卡3美元月租用了4年了,最近在想着要不要去香港上台,把注册都转移到香港号上去,因为这玩意假如卡坏了,不知道怎么补卡
而且我怕哪天像giffgaff拉闸
听说紫卡现在新用户很难激活,而且很容易被封号,不知道真的假的,我倒是挺稳的,不过我大部分时间都关机,还有就是他家的官网是真难登录,风控很严重,账号密码输对了也进不去


