







Hannes Molsen retweeted

"Diese Republik ist der beste Staat, den Deutschland je hatte. Wir müssen für sie einstehen. Seien wir solidarisch, als Demokratinnen und Demokraten und in diesem Sinne patriotisch. In dieser Woche und in den nächsten, in dieser Zeit." – Bundesminister #Habeck im Video.
Does anyone know this guy? I don’t even follow him but he keeps poppin’ up with really weird teen-vibe memes…

1
148
How to Use Mastodon, the Social-Media Platform Blocked by Elon Musk’s Twitter - WSJ wsj.com/story/how-to-use-mas…

1
79
You can still link to #joinmastodon following these "easy" steps, eg, using PHP:
1) create Location-redirect to x.com
2) post the link, twitter will only verify redirects during posting
3) change redirect to #Mastodon
4) have a link to Mastodon on Twitter #toot

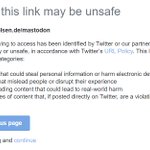
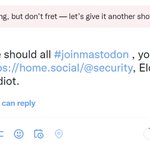
I think we should all #joinmastodon , you can find me here: hannesmolsen.de/mastodon, Elon, you are a childish idiot.

ALT A screenshot of what happens when you post a link to mastodon. Elon the insecure child makes his Twitterbaby say "Something went wrong". As if it is a bug.
I think we should all #joinmastodon , you can find me here: hannesmolsen.de/mastodon, Elon, you are a childish idiot.
ALT A screenshot of what happens when you post a link to mastodon. Elon the insecure child makes his Twitterbaby say "Something went wrong". As if it is a bug.

Hannes Molsen retweeted

Und so sieht es auf dem Seismogramm aus, wenn in #Berlin ein #Aquarium explodiert. Aufgezeichnet an zwei privaten @raspishake-Stationen in Rudow und Lankwitz


Ob my way to pick up my daughter from Kindergarten. Wouldn’t be surprised seeing @elonmusk there in the Krabbelkäfer-Group, throwing around with Lego or something…
1
73

Gibt’s jetzt den „Offiziell“-Haken auch für $8?
Ihr müsst eindeutig Parodie in den Namen aufnehmen.


1
Hannes Molsen retweeted

Konsortium für #OpenSource & Standards @OASISopen hat das Common Security Advisory Framework offiziell als Standard angenommen. Damit entfällt menschlicher Aufwand fürs Auffinden & Abrufen von Sicherheitsinfos von Software.
➡ bsi.bund.de/dok/1078968
#DeutschlandDigitalSicherBSI
Hannes Molsen retweeted

Endlich ist es soweit. CSAF kann produktiv - wie beispielsweise durch das BSI und bald @CISAgov - genutzt werden. Jetzt brauchen wir mehr Hersteller und Asset Managementsysteme, die CSAF verarbeiten. Fragen Sie nach CSAF-Integration!

Konsortium für #OpenSource & Standards @OASISopen hat das Common Security Advisory Framework offiziell als Standard angenommen. Damit entfällt menschlicher Aufwand fürs Auffinden & Abrufen von Sicherheitsinfos von Software.
➡ bsi.bund.de/dok/1078968
#DeutschlandDigitalSicherBSI

Schön, Herr @MarcoBuschmann , wie sie bei @annewill als Paradebeispiel einer schlechten Sekundärquelle auf die Primärquelle verweisen. Haben Sie den @LageNation Podcast mit @c_lindner gehört? Das war wirklich meta. HM

Den Vorschlag von @c_lindner in der @LageNation - Tempolimit gegen Laufzeit von AKWs - stellt @MarcoBuschmann hier nicht korrekt dar. Wir haben extra nachgehakt, um sicherzugehen, dass es gerade kein Scherz war. #annewill @annewill
Video: @NurderK