

ITスクール「RareTECH」が運営しています。受講生がつまずいたポイントを毎日「図解」にしてシェアします。投稿は中の人の主観が大いに入ってます。「独学で心が折れそうな人」の避難所になりたい。未経験からでも戦えるエンジニアになるための「ロードマップ」を無料配布中⇩ https://teapawt.net/t.co/n4vh9LXI9b
ITスクールRareTECHはこちら↓
Joined July 2021
- Tweets3.7K
- Following4
- Followers10.9K
- Likes31.6K





Pinned Tweet
【USBも知らなかった私が、GAFAに入社した話】
プログラミングスクールに通うだけでは、「量産型」になります。これは私がIT知識ゼロから、「本質的なスキル」を独学で身につけGAFAに入社した全記録です。
↓本気でキャリアを変えたい人だけ読んでください
note.com/takkun_desu/n/n7297…

エンベーダー | 「エンジニア」のための図解解説 retweeted

Webサーバがブラウザへ情報の保存を指示し、アクセス元のPCを識別する仕組みは?
A CGI
B cookie
基本情報技術者試験 平成19年秋期 問36
#RareTECH
RareTECH 古里講師が登壇します🎉

エンジニアになりたい人、募集。
特別セミナーが間もなく開始します。
🔻リンクタップで参加!
us02web.zoom.us/j/8103012613…
ミーティングID
810 3012 6138
日時
9/26(土) 19:00〜

ALT 特別セミナーの概要
1,349
【宣伝です】
エンベーダーの開発者の一人の古里が新しいYoutubeチャンネルを開設しましたので、是非ともチャンネル登録してみてください😆
youtube.com/watch?v=HZJoaY-c…
3
1,599
エンベーダー | 「エンジニア」のための図解解説 retweeted
🚨RareTECHから重大発表🚨
実は、明日。
RareTECHに関する大きなニュースをお届けします。
「学びたいけど、費用が…」
そんな方にも、知ってほしい内容です。
詳細は明日公開。
気になる方は、フォローして待っていてくださいね👀
🤖 Made with AI

エンベーダー | 「エンジニア」のための図解解説 retweeted
「求人はある。なのに、書類で落ちる…」
📢本日8/7 21:00スタート!
なぜ書類審査すら通らないのか?
2,000名以上指導した古里講師が徹底解説!
エンジニアを目指している方必見の講義が無料で開催されます。
↓参加リンクはリプで!

【スクール入会前に「失敗」を減らせる時代が来た】「入ってみたけどイメージと全然違った…」 そんな後悔、したくないですよね?
5月から、RareTECHの「体験入学アプリ」がいつでも使えるようになりました。
実際のカリキュラムの一部をそのまま体験できるので、入会後の学習の流れや雰囲気を具体的に掴めます。
私自身も触ってみましたが、
「入会後どんなふうに成長していくのか」がかなりイメージしやすい設計でした。
これから本気で自己投資を考えている方は、まずはここから試してみてください。
▼詳細はこちら
liff.line.me/1654804352-255A…

1
1,741
エンベーダー | 「エンジニア」のための図解解説 retweeted

「入ってから後悔」は一番もったいない。
だから今回は
入会前にRareTECHの中身を見せます!
・サポート体制
・学習の進め方
・講義のレベル
これ確認してから決めればOKです。
逆にこれ見ても動かないなら
たぶん何やっても変わらないです。
x.gd/bRU3V

/
📣【 ITエンジニア 】
限定アンケート実施中
\
🎁特典🎁
回答していただいた方には
インフラ学習サービス 「エンベーダー」
Proプラン1ヶ月✨無料クーポン✨を
プレゼント!
エンジニアの「学習」をテーマにしたアンケートです。
📝 所要時間:約2分
⏰ 締切:3月22日まで
ぜひご協力ください!
👇アンケートはこちら👇
var-inc.notion.site/31f03b38…

ネットで拾ったコマンド、
意味もわからずコピペしてヒヤッとした経験ないですか?
今回はそんな人にこそ挑戦してほしいクイズです。
$ chmod 777 /etc/passwd
このコマンドを実行すると、何が起きる?
① 全員がパスワード変更可能に
② セキュリティ的に致命的
③ 特に何も起きない
④ サーバーが停止する
あなたの答えをリプで教えてください!

【Linux学習の「常識」が変わる】
「Linuxの勉強=黒い画面と分厚い本」だと思っていませんか?
環境構築不要でLinuxを「ゲーム感覚」で学べる無料サイト『エンベーダー』が話題です。
なんと、あなたの「学習の挫折」は、もう過去のものになります
なぜこれが最強の学習法なのか?
理由はスレッドで徹底解説↓


【理由1】
多くの初学者がLinux学習で挫折する最大の理由は「環境構築の複雑さ」と「学習の孤独感」です。
コマンドを打っても、それが何に繋がるのか実感しにくい…。『エンベーダー』は、この二つの壁を完全に破壊するために作られました。
【理由2】
これは、ブラウザ上で次々と現れる「敵(サーバー)」に、あなたが「Linuxコマンド(攻撃魔法)」を打ち込んで攻略していくRPGです。
ストーリーを進めるうちに、なんと、現場で必須のコマンドが自然と身体に染み込んでいきます
『エンベーダー』でLinuxの楽しさに目覚めたあなたへ!
1
4
3,069
「基礎から叩き直したい」 「実務で使えるか試したい」
そんな意欲ある方のために、 通常は有料の『エンベーダーProコース(全シナリオ開放)』を、 なんと【1ヶ月間無料】で使い倒せるクーポンをご用意しました!
リスクゼロで、全てのサーバーを攻略し尽くしてください。
「分厚い本」を買う前に、まずは手を動かすこと。 「招待状(クーポン)」は、ここから受け取れます↓
liff.line.me/1654804352-255A…
【VMとDockerの決定的な違い】
「Docker使ってます」と言いつつ、VMとの違いを構造で説明しようとすると意外とつまずく人、多いんじゃないでしょうか。
昨日レアテックの日常アカウントで出した「冷凍食品のたとえ」の裏側、技術的にはこういうことなんです。
VMは1アプリごとにGuest OSをまるごと起動します。
料理1品のためにキッチンを丸ごと1部屋建てるイメージ。
→ 数GB、起動に分単位。
一方Dockerは、Host OSを1つだけ共有して、コンテナでアプリだけを隔離する仕組み。
→ 数十MB、起動は秒。
図解を見てもらうとわかりやすいんですが、Docker側に「Guest OS 不要」の点線エリアがあるのがポイントです。
このレイヤーが丸ごと消えるから、同じサーバーでVMの倍以上のアプリを動かせるんですよね。
インフラに興味がある方は、この構造の違いを押さえておくと理解が一気に進むはずです。
ぜひ保存して見返してみてください!


【エンベーダーでsudoしてみた】
本番環境で震えながら叩くコマンド第1位。
一般ユーザーじゃ絶対に弾かれるファイルも、sudoつければ中身が丸見えになる。
この「なんでも見れちゃう感」が怖いんですよね。
権限まわりって自分のPCで試すの怖すぎるけど、エンベーダーならブラウザ上の使い捨て環境だから遠慮なく叩ける。

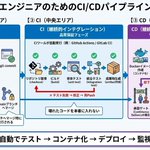
【CI/CDパイプライン基礎図解】
「なんか動かない…」の原因、
だいたいパイプラインの流れを把握してない説。
コードが本番に届くまでの"旅"を
1枚にまとめました。
マージをきっかけに自動テスト(CI)が走り、コンテナ化 → 検証環境 → 本番へ(CD)。この「自動化の全体像」が頭に入ると、エラー箇所の特定が爆速になります。
インフラ・DevOpsの基礎、これは【保存必須】👇

「とりあえず git pull」で謎のコンフリクトが起き、頭を抱えた経験ないですか?
チーム開発で共有ブランチの履歴を壊してしまう前に、この違いは絶対に押さえるべき。
mergeとrebaseの違い、危険なresetと安全なrevert。 雰囲気でコマンドを叩いていると、いつか取り返しのつかない大事故に繋がります。
図解の6番にある通り、よく使う git pull は裏側で「fetchしてmergeする」という2段階の処理を自動でやってるだけなんですよね。
これを知っていれば、まず fetch でリモートの状況だけ安全に確認する、という手立てが打てるようになります。

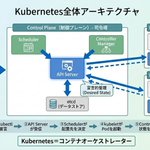
【Kubernetes全体アーキテクチャ図解】
「Kubernetes?コンテナ動かすやつでしょ?」
その解像度のまま本番に入ると、障害対応で何も手が出せなくなります。
kubectlで状態を宣言 → API Serverが受信しetcdに保存 → Schedulerが配置先を決定 → kubeletがPodを起動。 この処理フローの全体像を1枚にまとめました。
図解の真ん中にある「宣言的管理(Desired State)」こそがK8sの最大の強みなんですよね。
「Podを起動しろ」と命令するのではなく「Podが3つ動いている状態にしろ」と宣言する。 Controllerが常にetcdの理想状態と現実を比較し、Podが落ちても自動で再作成してくれる。
このreconcileループがK8sの心臓部です。
K8sの全体像がフワッとしている人は【保存必須】👇

【リバースプロキシ、"ただの中継"だと思ってませんか?】
TLS終端、Host/Pathベースのルーティング、WAF、キャッシュ、ロードバランシング…
実は1台で何役もこなす、Webアーキテクチャの要です。
Public Zone → DMZ → Private Zoneの3層構成と、リバースプロキシが担う役割の全体像を1枚にまとめました。
図解にある「TLS終端(HTTPS Termination)」って実はシステムの要なんです。
リバースプロキシ側で暗号化を解くことで、背後のWebサーバーは重い復号処理から解放され、アプリケーション処理に専念できる。
「外部からオリジンサーバーへ直接アクセス不可」という構成も、セキュリティの基本です。
ぜひ保存して見返してください!👇

【エンベーダーでnmapしてみた】
自社サーバーのポートが意図せず外部に露出していないか、確認したことはありますか?
その確認に使うのがnmap。ただし許可のない対象への使用は違法なので、どこで練習するかが問題なんですよね。
nmapは攻撃ツールと思われがちですが、インフラエンジニアにとっては「意図しないポートが外部に露出していないか」を確認する強力な防衛手段です。
攻撃者の視点を知ることで、初めてファイアウォールの設定漏れなどの重大なリスクに気づけるんですよね。
そこで安全な環境で実際にスキャンをかけた結果がこちら👇


「実際にスキャンをかけてみたい」という方は、ぜひエンベーダーで試してみてください。
環境構築ゼロで、ブラウザだけでLinuxが学べます。
何をやっても自分のPCに影響はなく、壊しても1クリックでリセット。安全に失敗できる環境なので安心です。
今回のnmap実践シナリオなどは有料版限定ですが、今なら以下のリンクからクーポンを受け取りで1ヶ月無料で全コース開放中です。
この機会に遊び倒してみてください🚀
liff.line.me/1654804352-255A…
1
1,125