


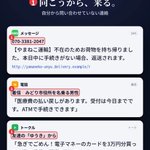


これあまり伸びなくて悔しいけど読んでおいて。これからの本丸。死者が出ます。

【各位・保存版】会社を脅すために「客」を売る。GMOの件から見るハッカーの個人脅迫の恐ろしさと今後の対策
「どこかの企業のデータが漏れたらしい」「脅迫されているんだって」... ニュースでそんな話題を見るたび、対岸の火事だと思っていないでしょうか。
いま起きているのは、単に「会社のサーバーからデータが盗まれる」という話ではありません。抜かれたデータを足場にして、個人の生活、取引口座、そして家族を直接脅迫するフェーズへの恐ろしいシフトです。
これがサイバー攻撃の決定的な着地点の一つです。
ーーーGMOの件について駆け足で解説しますーーー
※是非流れを頭に入れておいてほしいですが、今後のために最後の「対策」だけでも確認しておいてください。
舞台は、GMOインターネットの「お名前.com デスクトップクラウド」。FXの自動売買などに使う、クラウド上のWindows環境(VPS)です。
FX口座を不正操作された利用者のもとに、「ハッカーチーム」を名乗る者から、「GMOへの働きかけをお願いいたします」というメールが届いた。
(日テレNEWS 10/25)
会社を脅すために、その会社の「客」を使っているのです。
攻撃側が示した期限は、日本時間10月27日の正午です。GMOが要求に応じなければ、利用者のデータを公開するか、暗号化して使えなくすると脅しています。
(ANN 10/26)
見本として出された記録には、利用者のPCからコピーしたという給与・人事資料や本人確認書類とみられるファイル名、ブラウザーのログイン情報保存用ファイルのコピー記録などが並んでいました(第三者による分析)。
※この記録が本物か、実際に持ち出されたかは未確認です。これ系のニュースを読む時は、ハッカー側の主張と検証された事項を区別するよう注意してください。
まもなくハッカー側が提示した期限となります。
【これまでの経過】
・10/19:利用者の問い合わせで調査開始
・10/20:不正プログラムを確認、管理画面等を停止
・10/21:全プランを順次停止。影響の可能性は最大26,739件(被害の確認数ではない)
・10/22:取引口座のログイン情報漏洩と不正利用の可能性を公表
・10/24:データ持ち出しと金銭要求を公表。GMOは要求を拒否し、警察に捜査を要請
なお、26日の報道では100万ドルの要求が伝えられた一方、GMOの熊谷代表は21日付の要求文書に5,000万ドル(約80億円)の要求があったと公表しています。両者の関係はまだ不明です。
約300万円が全損した、口座残高がゼロになったという声も上がっています。
【押さえておいた方がいい論点】
・補償の範囲
GMOは不正取引による「実現損失」を補償すると発表。相場変動による損や得られたはずの利益は対象外です。また、現在の利用者に一律5,000円の見舞金を支払う方針です。
・個人のPCは大丈夫か
攻撃側は「利用者のPCにも侵入し裏口を置いた」と主張していますが、GMO側はPCへの侵入を確認したとは発表していません。予防としてフルスキャンを呼びかけています。
・客への直接接触
「GMOが交渉に応じれば破壊は停止します」というメールが利用者に届いています。客を人質にして会社に圧力をかける、非常に悪質な手口です。
・情報の真偽
攻撃側が公表する被害額やデータ内容は、真偽が不明です。嘘や誇張が含まれている可能性があるため鵜呑みにしてはいけません。
※利用者のPCへの実際の侵入、メールの差出人と攻撃者の同一性は、まだ確定していません。
ーーーここまでGMOの件ーーー
◆ ハッカーは個人をどう脅すか
今回いちばん知ってほしいのは、盗まれた個人情報が「人間を揺さぶる道具」に変えられているという構造です。これが今後のスタンダードになると非常にまずい。
これを「犯人の帳簿」として読むと、裏側がスッと理解できると思います。
・在庫は、盗んだ情報:一度盗めば、同じデータを何度も使い回して脅せます。
・値札は「誰に知られたくないか」:容量ではなく、家族・職場・友人にバレる恐怖がそのまま請求額になります。
・取り立ては、周りから:会社を脅すなら客を不安にさせ、個人を脅すなら家族や職場を巻き込みます。
・期限は、焦らせるため:「あと24時間」と迫り、誰かに相談する余裕を奪います。
・払っても終わらない:お金を払っても情報が消える保証はありません。追加の請求を受けた例もあります。
【実際にこれまでの世界で起きたこと】
・フィンランド「Vastaamo」(2020年)
カウンセリングを受けた患者の極めて私的な記録を盗み、患者本人に「公開されたくなければ金を払え」と直接脅迫。24時間以内なら200ユーロ、過ぎれば500ユーロと要求しました。約3万3,000人が被害対象となりました。
・美容整形外科の患者脅迫(2023年/FBI)
犯人は診療記録やビフォーアフターの写真を盗み、SNSで家族や同僚の連絡先を特定して「払わなければこの画像を周囲に送りつける」と個人を脅迫。
・暗号資産関係者への物理的危害(2026年/フランス)
暗号資産の保有者や関係者を狙った誘拐・監禁などが、2025年だけで67件。大規模な情報流出によって住所や資産額が露出したことも、こうした犯罪が増えた背景の一つと指摘されています。
・詐欺名簿の書き足し(日本)
日本でも、警察が押収した特殊詐欺グループの名簿には「ルス」「株やってる」「1人暮らし」とメモが残されていました。個人の資産や生活状況まで、犯罪者に利用されてきたのです。
・AIによる脅迫(2025年/Anthropic報告)
盗んだ膨大なデータをAIに分析させ、標的に合わせた「効果的な脅迫文」と「要求金額」を作成する手口も確認されています(標的は少なくとも17組織)。
払ってもデータが消える保証はありません。相手は約束を守る気などない犯罪者です。
◆ 私たちにできる対策(大事。そしてこれに対してさらにご意見があればください。)
流出や脅迫のニュースを聞いても、慌てる必要はありません。相手が売っているのは、あなたの秘密ではなく「あなたの沈黙とパニック」です。
【まず1分でできること】
スマホに警察相談専用電話「#9110」を登録し、家族にいこう伝えてください。
「お金や秘密のことで変な連絡が来ても、払う前にまず私に相談して」
【GMOの利用者は(これについては意見が割れていますので注意)】
・手元のPCをウイルス対策ソフトでフルスキャンする
・大切なデータをバックアップする
・パスワードは別の安全な端末から変更する。ブラウザーなどに保存していた認証情報も確認する
・全セッション(ログイン状態)を強制切断する
・FX口座の取引履歴と残高を確認し、不審な取引は取引先にすぐ連絡する
・「ハッカーチーム」などを名乗るメールには返信せず、URLや添付ファイルは開かない
【脅しメール・電話が来たら】
・絶対に返信しない、金を払わない、リンクを開かない
・画面のスクショやメール内容を証拠として残す
・警察の相談窓口(#9110)へ相談する。緊急時は110番
・家族や職場の信頼できる人に「脅迫が来ているが反応しないで」と先に伝えておく
・自分のパスワードが書かれていても、今もPCに侵入されている証拠とは限りません。過去の流出情報が使われることもあります。まだ使っているパスワードなら変更を
【漏れても被害を広げないために】
・多要素認証(できればパスキーや認証アプリ)を有効化する
・パスワードを使い回さない(パスワードマネージャーの活用)
・復旧コード(バックアップコード)は、普段の端末が使えなくても取り出せる安全な場所に保管する
・身分証の画像やパスワードメモをスマホ内に置きっぱなしにしない
※※流出して困るものをPCやスマホ端末に持ってはいけません。検索履歴が恥ずかしければ自分のブラウザ及び、Googleマイアクティビティ(公式)から消してください。アカウントに保存された検索履歴を削除できます。持ってたらまずい写真等も消してください。異性絡みの履歴も危険です。本当に死者がでます。
※※社用PCを私的な使い方をしたら今後は本当に終わります。他方、私用PCに会社のデータ入れてたら同様に終わります。
◆ 最後に
「知られたら恥ずかしい」「迷惑がかかる」と思って一人で抱え込むことこそが、攻撃者の思うツボです。毅然とした対処を。備えを。
27日正午を過ぎたら、何が起きたか(あるいは起きなかったか)を、この記事の続報として出し、さらに考えを進めてみようと思います。