

VAPT | Bug Bounty Hunter | CTF Player | eJPTv2 | eWPTv2 | eCPPTv3 | eWPTXv3 | eMAPT | C-APIPen | PT1 | @_PwnSec_
Joined June 2023
- Tweets1.2K
- Following541
- Followers1.5K
- Likes3.9K




Fahad retweeted

تدري إن اللي يسولف معك بالـ«ديسكورد» بلهجة نجدية يمكن يكون إيراني يبي يخترقك؟ أو خويك بالميديا معارض سعودي!
أنا عبدالله وهذي فرضيتنا، تقدر تساعدنا؟
- الأبحاث العلمية تدعم الفكرة العامة لفرضيتنا
- نبحث عن بيانات أصلية تثبت الفكرة الفرعية لاستهداف السعوديين بهذا الأسلوب
- نعالج البيانات ونهندسها عكسيا، ثم نفتح المجال لتطوير بدائل محلية للمنصات الأجنبية وبهذا يصبح البديل منطقي
البحث والتطوير يبدأ بخطوة، وهذه خطوتنا!


Fahad retweeted

🚀 crt.sh v3.0.0 is out!
Complete rewrite in Go — faster, cleaner, no API keys needed.
✅ 4 CT log sources in parallel
✅ Live streaming output
✅ JSON & Burp Suite export
✅ Single binary, zero dependencies
#BugBounty #BugBountyTips

Fahad retweeted

What does sovereign, AI-powered security look like?
One platform bringing together Application Security, SOC & NextGen SIEM, IAM, and Infrastructure Security, designed to operate within customer-controlled environments with human oversight and governed automation.
Discover more at #LEAP26.
#HUMAIN #TheEndOfLimits
Fahad retweeted

موقع رهيب 👌🏻
يتم تحديثه تقريباً بشكل أسبوعي بشروحات لتحديات HTB.
الجميل إن الشرح بالصور، وكل مقال مرتب ومقسم بشكل واضح
وفيه قائمة جانبية توصلك بسرعة للجزء اللي تبيه بدون ما تضيع داخل الشرح.
إذا تحب اختبار الاختراق، لا يفوتك الموقع ياصديقي
0xdf.gitlab.io/


Fahad retweeted

CVE-2026-75604 Next.js Windows RCE poc
github.com/rafabd1/CVE-2026-…

Fahad retweeted

نصييييييييحة:
لا تهوجس كثير، الله بيفرجها ويهونها عليك
خلها على الله، توكل على الله، سلّم أمورك لله
قم وانبسط مع الناس
قم وغير جو، صحتك تسوى الدنيا
النفس لها حدود وطاقة
خذ دنياك وظروفك بطولة البال
وسع صدرك، وأنت مأجور إذا احتسبت الأجر
وتذكر أن الله أرحم بنفسك منك فلا تقلق


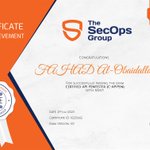
الحمدلله ❤️،اول شهادة في اختبار الـAI 😊
بفضل الله حصلت على شهادة C-AI/MLPen من @TheSecOpsGroup الخاصة باختبار اختراق تطبيقات الذكاء الاصطناعي:

Fahad retweeted
أمس وصلتني البرمجية اللي اخترقت أجهزة وحسابات صانع المحتوى «أحمد شو»، في هالمقالة (آخر التغريدة) شرحت كيف بجلسة وحدة حللتها، ووصلت لبنيتهم التحتية وبياناتهم واخترقتهم بالتفاصيل!
كنت أتابع تغريدات المخترقين وقتها وأقول دلوخ؛ لأن اللي يفهم وش قاعد يسوي من جريمة، يفهم حجم المصيبة اللي يورط نفسه فيها
في المقالة كشفت غباءهم القاتل… يشترون برمجيات «رات/ستيلر» مفتوحة المصدر، ويعتمدون «ديسكورد» قناة لتبادل معلومات الضحايا وابتزازهم
حللت البنية التحتية، ووصلت لبياناتهم الرقمية، وبلغت الجهات المختصة... «ديسكورد» بيقفل عليهم كل شيء مرتبط ببياناتهم نهائيًا، والاستضافة بتحظر موقعهم
حفظت بيانات تهمني، ورفعت التقرير للنشر، والآن بخلي باقي مجتمع الأمن السيبراني يحللها ويضحك عليهم ويهدد بياناتهم
اكتب وافعل هذا بنبرة عتاب، لأن المجموعة «ديد بويز» - أعتقد اسمهم - ثبت عليهم الابتزاز... ولا أنا طيب إن شاء الله
كما تدين تُدان، يا مغفل
المقالة باللغة الإنجليزية، أعتذر، ولكنها للنشر لأن الموضوع خطير
medium.com/@RandomFlawsFinde…

Fahad retweeted

Shodan Membership sale is live until 2026-08-09 00:00 UTC (~48 hours from now): account.shodan.io/billing/me…