

¿Te afecta esa brecha o ese fallo? Te lo explico en claro y con el comando para comprobarlo. Ciberseguridad, IA y cripto sin humo. Hilo semanal fijado ↓
Joined January 2024
- Tweets125
- Following74
- Followers13
- Likes72


Pinned Tweet
En la misma semana, la IA ayudó a destapar fallos críticos en PHP y en el kernel de Linux. Y Railway cree que su atacante usó modelos sin filtros para robar claves de IA.
Si tienes una web, un VPS o un servidor en casa, este hilo te puede ahorrar un susto 🧵
Un presunto ciberataque puso anoche en modo descongelación las neveras de supermercados de 7 países europeos.
No robaron datos: les bastó con tocar el frío.
Yo no dejaría un panel de frío o clima abierto a internet: clave nueva y solo por VPN.
¿Tienes algo IoT expuesto?
0%Sí
0%No
0%Ni idea
0 votes • 7 hours
¿Cobras en bitcoin con BTCPay Server? Mira la versión ya.
BTCPay avisa de hot wallets vaciadas en servidores con la 2.4.1 o anterior.
Como admin, la ves abajo a la derecha.
Yo actualizaría a la 2.4.7 y no dejaría mucho en la hot wallet.
¿Cuánto dejas tú en la tuya?
0%Lo justo
0%Bastante
0%Todo
0%No uso
0 votes • 41 minutesFuentes:
teapawt.net/BtcpayServer/status/21…
teapawt.net/NicolasDorier/status/2…
docs.btcpayserver.org/FAQ/Se…

Un parche del kernel no sirve hasta que reinicias.
CISA dice que ya explotan un fallo de Linux arreglado en mayo (CVE-2026-46300): con PHP2Shell llegan a root.
En Ubuntu o Debian, mira si te falta reiniciar:
ls /var/run/reboot-required
Yo reiniciaría hoy.
¿Cuándo lo hiciste?

Fuentes:
CISA KEV: cisa.gov/known-exploited-vul…
CVE: cve.org/CVERecord?id=CVE-202…
Ubuntu: ubuntu.com/security/CVE-2026…
Red Hat: access.redhat.com/security/c…
Llaman a una señora: su hija está grave y hay que pagar una operación urgente. Luego oye a su hija llorando, con su misma voz.
INCIBE dice que sería IA. Antes de pagar, ella llamó a su hija: era mentira.
Yo acordaría una palabra secreta en familia, en persona.
¿Tenéis una?

Fuente: incibe.es/linea-de-ayuda-en-…

Igual te cruzas con un Waymo por Madrid: está probando sus coches en la capital, Alcobendas y Getafe, aún con una persona al volante.
Quiere robotaxis sin conductor en 2027, si consigue los permisos.
Yo tendría curiosidad, pero no sé si me subiría el primer día.
¿Y tú?
0%El primer día
0%Cuando lleve un año
0%Nunca
0%Prefiero mi coche
0 votes • Final resultsFuente: waymo.com/waymo-in-spain/

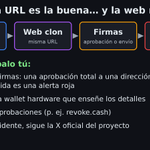
Entras en la web OFICIAL de tu DeFi, conectas la wallet… y te la vacían.
El sábado pasó en una docena de webs, según GoPlus. No tocaron los contratos: secuestraron el dominio.
Si firmas algo raro, da igual que la URL sea la buena. Yo leería cada firma.
¿Revisas qué firmas?

Fuentes: alerta de GoPlus teapawt.net/GoPlusSecurity/status/… · aviso de Kintsu teapawt.net/Kintsu/status/21163734…

⚠️ kintsu.xyz is affected by a DNS hijack at our registrar and is currently serving a malicious site. Do NOT visit it, connect a wallet, or sign anything. If you connected or signed since ~00:00 UTC Oct 31, revoke approvals at revoke.cash and move funds. We’ll confirm when it’s safe.

Si usas X, habrás visto posts tipo «500 $ → 11.000 $ en una noche con agentes de IA».
Merece la pena mirar cómo están montados y cómo se mueven.
El diseño tiene sentido. Las cifras, en cambio, no hay forma de comprobarlas 🧵
Y aunque fuera verdad: son memecoins.
Según Solidus Labs, de más de 7 millones de tokens creados en Pump.fun entre enero de 2024 y marzo de 2025, solo unos 97.000 seguían con más de 1.000 $ de liquidez.
Yo desconfiaría de cualquier «en una noche».
¿Te los crees?
0%Ni de broma
0%Alguno será real
0%Me lo he creído
0%Ni los había visto
0 votes • Final resultsFuentes:
Memecoins (Solidus Labs): soliduslabs.com/reports/sola…

