Entrepreneur & Digital Strategist CEO Null Guard (Cybersecurity for SMEs & Startups) Marketing & Growth Digital Accessibility & eBooks Building a safer web

Comunidad de Madrid, España
Joined September 2010
Para defenderse mejor, hay que entender cómo se ataca. Y ese conocimiento debería estar al alcance de cualquiera con curiosidad. Gracias @PinguinoDeMario, @gorkaelbochi y @chemaalonso por compartir este curso de hacking ético. #HackingEtico #CyberSecurity
🔴 YA TENEMOS EL CURSO DE HACKING ÉTICO COMPLETO!! Os dejo por aquí el curso intensivo de hacking ético que impartí junto a Chema Alonso y Gorka en colaboración con Big School, espero que os guste!! 👇🏻 youtu.be/oBYDnLdslJs
31
J. A. Vizcaíno Jiménez retweeted
El lado del mal - Inteligencia Artificial en las empresas: Tres formas de uso. Tres niveles de control del riesgo. elladodelmal.com/2026/10/int… #IA #AI #InteligenciaArficial #DLP #SGSI #Compliance
6
54
1
65
1,853
J. A. Vizcaíno Jiménez retweeted
#notapersonal Violencia estructural desde un punto de vista antropológico, matemático y económico Fomentar activamente la violencia estructural y cultural en la actualidad provocaría el colapso sistémico de las sociedades modernas, acelerando la desigualdad extrema, la fragilidad institucional y el conflicto civil destructivo. Sin embargo, pensándolo desde un punto de vista donde se quiera sacar ventaja de dichas desigualdades, se puede replantear y, en lugar de un orden estable, se generaría un entorno global de alta fricción donde el desarrollo humano, la eficiencia económica y la estabilidad matemática de los sistemas sociales serían redirigidos a una nueva economía adaptada Se comienza desde los detonantes: La violencia cultural legitimaría discursos de odio a través de los medios y la educación. Las agresiones contra minorías se percibirían como "naturales", normalizando la deshumanización Las estructuras sociales (leyes, barreras de clase) bloquearían por completo la capacidad de elección de los marginados. La movilidad social quedaría extinta y sería más fácil controlarla Siguiendo el modelo de Paul Farmer, la violencia macroeconómica se traduciría directamente en cuerpos enfermos. Habría un repunte de muertes prematuras por hambre y patologías curables, reduciendo la población El tejido social se polarizaría de forma extrema. Las identidades culturales se radicalizarían en dinámicas de "nosotros contra ellos". Entre menos granulada estén las identidades, es más factible conducirlas a comportamientos convenientes Continuaríamos con los fundamentos que lo hacen posible: La matemática modela este escenario a través de la teoría de sistemas complejos, la teoría de redes y la teoría de juegos, por lo que la violencia estructural tiene los comportamientos siguientes: Evolución hacia juegos de suma negativa donde las interacciones sociales dejarían de buscar el beneficio mutuo (ganar-ganar). El sistema obligaría a dinámicas donde para que un grupo gane, el otro debe ser destruido, reduciendo el valor total del sistema. El desorden y la imprevisibilidad dentro de la sociedad crecerían exponencialmente. El sistema social se volvería caótico, la entropía sistémica aumentaría haciéndole lugar a nuevas directivas sociales, culturales y económicas Las redes de cooperación (científica, tecnológica, social) perderían conectividad tradicional, entonces se modelan las nuevas sinergias entre las áreas del conocimiento. El grafo social se fragmentaría en subgrupos aislados y vulnerables. Y finalmente, los resultados se expresarían con la economía, ya que evalúa este fenómeno bajo los criterios de asignación de recursos, productividad, fallos de mercado y costos de transacción. La reestructuración masiva de capital humano haría que millones de mentes brillantes quedarían excluidas del sistema educativo y laboral convencional. La innovación y productividad global sería propiedad de ciertos círculos Al empobrecer sistemáticamente a las mayorías mediante la violencia estructural, se destruiría el poder adquisitivo global actual. Los mercados se achicarían y las empresas tendrían qe optimizar su producción, muchas veces reduciendo variedad de oferta y sus costos Las inversiones a largo plazo se detendrían debido al alto riesgo de revueltas. Las cadenas de suministro globales se volverían inestables y propensas a interrupciones constantes, por lo que las inversiones a corto plazo prevalecerían Referencia Farmer, P. (1996). On Suffering and Structural Violence: A View from Below. Daedalus, 125(1), 261–283. jstor.org
1
5
132
J. A. Vizcaíno Jiménez retweeted
Es el momento de escuchar ese artículo que querías leer.
3
4
275
J. A. Vizcaíno Jiménez retweeted
Novedades en Caset* — Nuevo Perfil Modo claro / oscuro Sección Éxitos ¿Qué es lo siguiente que te gustaría escuchar?
2
1
2
187
J. A. Vizcaíno Jiménez retweeted
El lado del mal - Hacr0n #GranCanaria: Porque un Ciberataque nunca avisa. 6 de Noviembre elladodelmal.com/2026/10/hac… #CON #Hacking #Hackers #CTF #ciberseguridad #ciberataque
108
132
3,848
J. A. Vizcaíno Jiménez retweeted
Los "estudiantes" agreden con sillas a los trabajadores de una tienda de PcComponentes para saquearla. Es inaceptable la noche de caos y violencia que está sufriendo Barcelona, pero la izquierda sacará el comodín de la "ultraderecha" para justificarla.
38
298
28
526
37,371
J. A. Vizcaíno Jiménez retweeted
Esta tarde he ido al Decathlon cerca de Plaza Catalunya (Bcn) y nos han confinado por "altercados" en el exterior (gente intentando reventar la persiana para robar). Tras 2h, la policía ha entrado y nos ha escoltado por una salida de emergencia, en grupos de diez personas. 🧵👇
48
462
31
1,832
142,134
J. A. Vizcaíno Jiménez retweeted
¡Hola, España! Me hace mucha ilusión competir en Europa por primera vez; después de la carrera, caerán un buen montón de paellas y cervezas Estrella.
It feels so good to be back.
107
242
35
4,134
73,603
J. A. Vizcaíno Jiménez retweeted
No puedo responderos a todos ya que os habéis cargado nuestras notificaciones, sois muy grandes 👏👏 Pero estamos trabajando en las entradas para el estreno de la @IndyCar y esperamos daros más detalles en breve! 🫡
12
19
1
517
9,691
J. A. Vizcaíno Jiménez retweeted
El lado del mal - Rufus, el Asistente IA de Amazon: De "Shopping Assistant" a hacer Troubleshouting de red con Powershell y Nmap en una charla elladodelmal.com/2026/10/ruf… #IA #AI #AsistenteIA #AgenticAI #Amazon
111
144
4,072
J. A. Vizcaíno Jiménez retweeted
Are you ready, Barcelona? See you in 2027, @circuitcat_eng: indyc.co/barcelona2027
50
549
164
3,326
81,951
J. A. Vizcaíno Jiménez retweeted
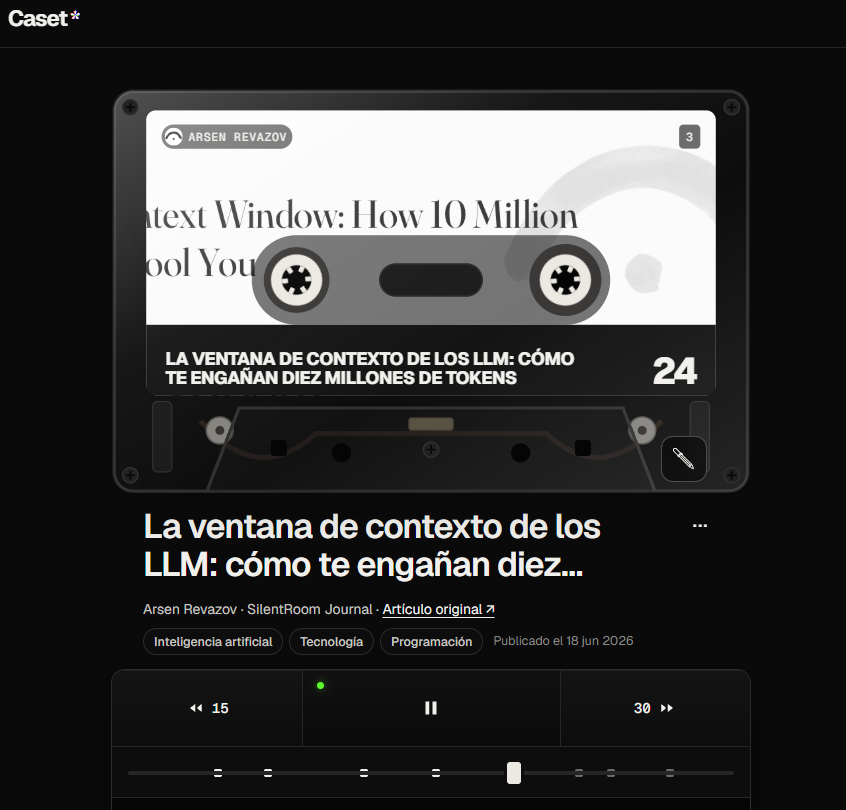
Ese artículo que guardaste para luego no lo vas a leer nunca… Para eso está Caset*: Pegas el enlace y te lo devuelve traducido y narrado en español.
1
5
1
12
449
Ya tengo mi primer Caset* y me está encantando. Esta app de @esdotge convierte artículos en audio y los guarda como cintas de casete. Las carátulas, los colores, la estantería… Todo tiene un diseño genial! Me encanta encontrar proyectos con tanta personalidad. #UX 1/2
1
6
6
238
¿Lo mejor? ¡Ya podéis probarlo! Dejáis un artículo, se procesa y os llega un correo en unas horas para acceder. A partir de ahí podéis escuchar vuestro casete, pero también los de otros usuarios 😍 Os dejo el enlace de invitación: app.caset.es/i/vizca75 #IndieHackers 2/2
3
4
176
J. A. Vizcaíno Jiménez retweeted
Esto es una locura 🤍
Estoy escuchando «Haz un poco más», de @carlosprnt, en Caset* mientras paseo con Canela… app.caset.es/c/IESYSMfJ
2
2
1
6
1,264
J. A. Vizcaíno Jiménez retweeted
El lado del mal - Cloudflare Immerse Santiago de Chile - 10 de Noviembre elladodelmal.com/2026/10/clo… #Cloudflare #Chile #Eventos #Ciberseguridad #InteligenciaArtificial
2
110
117
2,281
J. A. Vizcaíno Jiménez retweeted
El lado del mal - Claude Mythos reduce hasta 39 veces el coste de Circuitos Cuánticos elladodelmal.com/2026/10/cla… #Quantum #Security #Claude #Mythos #IA #AI #PQC #Cybersecurity
1
112
130
3,386
J. A. Vizcaíno Jiménez retweeted
Sicherheit hat mich heute um 6:12 Uhr morgens angerufen. „Patchen Sie jeden PHP-Server sofort.“ Ich fragte, was passiert sei. „Zwei kritische Schwachstellen. Remote-Code-Ausführung. Keine Authentifizierung erforderlich.“ Cool. Wie viele PHP-Server haben wir? Laut Inventar: 12 Laut Realität: Niemand weiß es. Wir haben einen gefunden, der WordPress läuft. Drei, die alte interne Tools betreiben. Einen unter dem Schreibtisch von jemandem. Zwei in Vendor-Geräten. Ein vergessenes Mitarbeiterverzeichnis aus 2016. Und einen Server namens: PHP-OLD-DO-NOT-TOUCH Natürlich betreibt der die Gehaltsabrechnungen. Dann haben wir einen PHP-5.6-Box gefunden. Ich fragte, wem er gehört. Die Dokumentation sagte: BRIAN. Brian ist 2019 gegangen. Wir haben Brian angerufen. Er sagte: „Oh wow, der läuft immer noch?“ Ausgezeichnet. Um 8 Uhr morgens hat die Führungsebene dem Incident-Call beigetreten. CEO: „Können Hacker wirklich reinkommen?“ Sicherheit: „Potenziell ja.“ CEO: „Ohne Passwort?“ Sicherheit: „Ja.“ CEO: „Warum brauchen dann WIR Passwörter?“ Nicht die Lektion. Die Finanzabteilung fragte, ob wir nicht bis zum Wochenende mit dem Patchen warten könnten, weil Ausfälle den Umsatz beeinträchtigen. Sicherheit erklärte, dass die Alternative darin besteht, Fremden Code auf unseren Servern ausführen zu lassen. Die Finanzabteilung verlangte einen Kostenvergleich. Um 9:17 Uhr schlug jemand vor, die anfälligen Websites vorübergehend offline zu nehmen. Marketing weigerte sich. „Unsere Kampagne ist live.“ Also hat das Unternehmen in der nächsten Stunde offiziell beschlossen, dass das Aufrechterhalten einer Landingpage für 20 % Rabatt auf Webinar-Registrierungen wichtiger ist als die Verhinderung einer Remote-Serverübernahme. Wir haben schließlich alles gepatcht, was wir finden konnten. Dann entdeckte unser Scanner einen weiteren PHP-Server. Hostname: TEMP-PHP-2014 Laufzeit: 4.512 Tage. Niemand weiß, was er tut. Niemand besitzt ihn. Niemand kann ihn abschalten. Aber jedes Mal, wenn wir den Netzwerkzugriff blockieren, hört das Lager auf, Versandlabels zu drucken. Sicherheit hat ihn als kritische Infrastruktur eingestuft. Er läuft PHP 5.4. Die Schwachstelle existiert länger als die Hälfte unserer Mitarbeiter. Der Notfall-Patch hat vier Stunden gedauert. Herausfinden, was PHP tatsächlich betreibt, hat elf. Das Internet wird nicht mit Code zusammengehalten. Es wird mit Servern zusammengehalten, vor denen sich jeder fürchtet, sie auszuschalten.
Security called me at 6:12 AM today. "Patch every PHP server immediately." I asked what happened. "Two critical vulnerabilities. Remote code execution. No authentication required." Cool. How many PHP servers do we have? According to inventory: 12 According to reality: Nobody knows. We found one running WordPress. Three running old internal tools. One under someone's desk. Two inside vendor appliances. A forgotten employee directory from 2016. And a server named: PHP-OLD-DO-NOT-TOUCH Naturally, that one runs payroll exports. Then we found a PHP 5.6 box. I asked who owned it. The documentation said: BRIAN. Brian left in 2019. We called Brian. He said: "Oh wow, that's still running?" Excellent. By 8 AM, leadership joined the incident call. CEO: "Can hackers actually get in?" Security: "Potentially yes." CEO: "Without a password?" Security: "Yes." CEO: "Then why do WE need passwords?" Not the lesson. Finance asked if we could wait until the weekend to patch because downtime affects revenue. Security explained that the alternative was letting strangers execute code on our servers. Finance asked for a cost comparison. At 9:17, someone suggested temporarily taking the vulnerable websites offline. Marketing refused. "Our campaign is live." So for the next hour, the company officially decided maintaining a landing page for 20% off webinar registration was more important than preventing remote server takeover. We finally patched everything we could find. Then our scanner discovered another PHP server. Hostname: TEMP-PHP-2014 Uptime: 4,512 days. Nobody knows what it does. Nobody owns it. Nobody can shut it down. But every time we block network access, the warehouse stops printing shipping labels. Security has classified it as critical infrastructure. It is running PHP 5.4. The vulnerability has existed longer than half our employees. The emergency patch took four hours. Finding out what PHP actually runs took eleven. The internet isn't held together with code. It's held together with servers everyone is afraid to turn off.
97
496
74
3,495
271,821
J. A. Vizcaíno Jiménez retweeted
Una pequeña reflexión sobre lo ocurrido estos últimos días con la seguridad de Internet. Lo primero, para todo aquel que pueda pensar que es alarmismo o exageración: no lo es. De hecho, es mucho más grave de lo que parece, y no tanto por los fallos en sí como por el lugar donde estaban. Dejad que os cuente… El pasado sábado día 17 se descubrió que las claves privadas de ocho autoridades de certificación intermedias de eMudhra, que dependen de raíces en las que confían Apple, Google, Microsoft y Mozilla, se habían generado de forma defectuosa. Tanto, que una de ellas era literalmente el número 4. Cualquiera podía calcularlas en menos de un segundo y emitir certificados HTTPS válidos para cualquier web. Y el error llevaba ahí desde abril de 2025. ¿Qué narices significa esto? Para entenderlo hay que saber primero qué es un certificado HTTPS. Podemos compararlo con el DNI de una web. Sirve para que el navegador compruebe que estás en la web auténtica y no en una imitación. Las autoridades de certificación son quienes expiden esos DNI, y su clave privada es el sello que los hace válidos. Con ese sello, cualquiera podía fabricar un DNI perfecto para la web de tu banco, de Hacienda o de tu correo, y el navegador lo aceptaría como auténtico. Y no solo son webs. Dos de estas autoridades servían además para firmar software, así que también permitían hacer pasar un programa malicioso por uno legítimo. Chrome y Firefox las bloquearon en cuestión de horas; Apple y Microsoft, en los días siguientes. Pero el resto del software que confía en ellas avanza bastante más despacio. Por si todo esto fuera poco, ayer martes día 20, antes de que existiera el parche, se filtró la existencia de dos vulnerabilidades críticas en el propio intérprete de PHP (CVE-2026-109618 y CVE-2026-109619, con una gravedad de 9,2/10). Ambas pueden permitir ejecutar código en el servidor sin credenciales. En algunas configuraciones, el ataque se produce antes de que se ejecute una sola línea de la aplicación, así que da igual lo bien programada que esté. Para que veáis el alcance, en Países Bajos han llegado a desconectarse de forma preventiva DigiD, MijnOverheid, la Cámara Baja y varios hospitales. Las correcciones se han publicado hoy, pero aplicarlas no es tan fácil como apretar un botón. Todavía hay servidores funcionando con PHP 8.1 o versiones anteriores, que ya no reciben actualizaciones oficiales; sus responsables dependen de que su distribución o su proveedor les ofrezcan un parche. Y la alternativa, saltar a una versión moderna de PHP, puede hacer que dejen de funcionar aplicaciones que no son compatibles con ella. ¿Y en qué te afecta a ti, si no gestionas servidores? En el caso de eMudhra, alguien que controlara tu conexión (una wifi pública o un router comprometido, por ejemplo) podría llevarte a una de esas webs falsas sin que notaras nada. Los navegadores ya lo han bloqueado, pero conviene tener al día el móvil, el ordenador y las aplicaciones. En el de PHP, ten en cuenta que tus datos no están en tu ordenador, sino en los servidores de las tiendas, administraciones y servicios que usas, y muchos funcionan con PHP. Si alguno no se actualiza a tiempo, quien entre podría llevarse esos datos o modificar la web para engañarte. Ahí poco puedes hacer, salvo usar contraseñas distintas en cada sitio y estar atento a los avisos de esos servicios. Y si tienes un blog o una web pequeña, pregunta a tu proveedor de alojamiento si ya ha actualizado PHP: actualizar WordPress no basta, porque el fallo está una capa por debajo. Por eso decía al principio que lo grave no son los fallos en sí, sino dónde están. Ninguno de los dos están en algo que el usuario pueda ver ni que quien mantiene la web pudiera evitar, sino en los cimientos, en quien certifica que una web es quien dice ser y en el motor que ejecuta buena parte de Internet. Por eso es tan gordo.
12
265
15
636
51,869