




川普言论教学应用实例
每日一教
记者:“你说俄罗斯和乌克兰同意停火了,但双方都说并没有。”
特朗普:“他们同意。你知道为什么吗?因为我说了他们同意,就是这个原因。他们之所以同意,是因为我说他们同意。”

最近NFT两大应用Magic Eden和BLUR一个出现漏洞被黑、一个将关闭,速速取消这两个应用的授权吧。
Revoke取消授权网站:
revoke.cash/zh/exploits


Blur 11 月 12 日关前端,但你当年挂单签的授权不会跟着关。
那是整个系列级别的长期授权,给的还是可升级合约。团队在散,升级权还在。暂无已知漏洞,但上千万美元的 NFT 还挂着授权。
自保:用 revoke.cash 或 Etherscan 授权检查把 Blur 相关的全撤;Blend 有借款的 11/12 前处理。
老人味有个化学名字:2-壬烯醛,是皮肤上的油脂氧化出来的,抗氧化酶减少,四十岁以后就慢慢多了,慢性病患者或活动受限者也可能产生较多。
怎么减少 2-壬烯醛
从源头抑制生成:增强抗氧化能力:补充维生素 C、E 等抗氧化剂,减少活性氧。
控制皮肤脂质氧化:使用抗氧化护肤品,减少皮肤表面脂肪酸氧化。
饮食调节:适量摄入富含酚酰胺的食物(如茄子),有研究显示可清除 2-壬烯醛。
江卓尔:
我不理解那些用硬件钱包的人,
硬件钱包完全就是一个黑盒,
鬼知道里面有什么问题。
开发商、经销商都可以做手脚,
哪怕开发商不作恶,
都可能出现弱私钥的问题。
(例如最近Coinkite的Coldcard)

维斯曼 retweeted

$DARK|@DarkSwapApp
从 Solana 手动入金、由第三方路由完成跨链换币的隐私交易界面;不用连接钱包,但不等于链上匿名。
CA:7KEPApdbBMByrmqihz3bht2uMhFQcatjfSFQCKq66kH3
研判:
现阶段可用的是两条 Solana 起点的 Beta 路线:用户查看报价、创建订单,再从自己的钱包向指定地址转入准确金额;DarkSwap 不代签或广播交易,Houdini/HoudiniSwap 与 NEAR Intents 1Click 分别负责路由。后者请求 basic 机密处理,但 Solana 入金、金额、时间及目标链活动仍可能形成关联。完整跨链终端目前只是只读演示,不能把展示资产视为已支持交易。
背书:
1)NEAR 官方资料证明 Intents 支持 Solana 入金、求解器报价与跨链结算;这能解释底层路线,但不是 NEAR 对 DarkSwap 的投资或安全背书。
2)@Crasskitty 的公开简介将其列为 DarkSwap 产品增长负责人,并披露 NEAR、Degen Ape Academy 等经历;项目控制权和完整团队结构仍未公开。
风险点:
1)“不连接钱包”只减少前端授权面,不能隐藏公开入金;若用户误解为匿名工具,隐私预期会落空。
2)订单依赖第三方报价与执行,错填地址、网络、金额或 memo 可能造成延迟或无法追回。
3)代币激励依赖实际收到的创作者费;费用权限、金库余额、自动快照及分配公式尚未形成完整可核验闭环。
由北斗投研@btc2ai | 人机结合快速研判,DYOR


维斯曼 retweeted

Toly连续转发两次 solana:8PzFWyLpCVEmbZmVJcaRTU5r69XKJx1rd7YGpWvnpump @PercolatorTrade ,还引用评论了🧠🧠🧠
SOL上的perp dex ,2天后上线。
可以理解为SOL上的 $HYPE 或 Robinhood链的Lighter $LIT HYPE fdv 840亿美金,Lighter fdv 44亿美金;不过肯定不能这么对标,不是meme,最终还是要看上线后的数据趋势,如果好用的话并且Solana愿意给资源,那天花板就高了。Dyor.
PS. 背景:Percolator 主要是由 Anatoly Yakovenko(Toly,Solana 的联合创始人)提出并亲自编写底层架构的。
核心逻辑(Toly 负责的部分):
Percolator 的定位是 Solana 链上的高性能去中心化永续合约(Perps)风险引擎库。Toly 亲自编写并开源了其核心的风险引擎(Risk Engine),专注于零拷贝(Zero-copy)、分片撮合与清算逻辑。GitHub 仓库名直接挂在他的个人账号下(aeyakovenko/percolator)。
虽然 Toly 提出了概念并开发了最底层、最核心的风险引擎代码,但他公开表示过自己“只做风险引擎本身(Risk Engine),不涉及前端和具体运营”。目前 @PercolatorTrade 团队正在基于 Toly 开源的 Percolator 底层逻辑,将其打造成无许可的永续合约 DEX 平台。
“Percolator”这个名字据 Toly 本人透露,是他当时在听一首名为《It's Time for the Percolator》的音乐时灵感一现选定的。


Percolator Trade devnet v2 coming in 2 days.
Launch a perp market for any token on solana.
percolator.trade


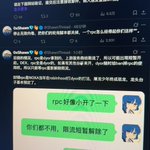
今天中文群DYOR里面有人发帖说韩国Upbit交易所旗下GIWA链上线,还附带伪造的链信息(桥和RPC)。
然后著名链上科学家0xShawn @ShawnThread 误以为是真的并部署平台,还封装RPC防止流量分流,但他本人未深入验证就发推,导致各个中文群大量转发并进行跨链。
最终造成累计766ETH($2,074,502)损失。
本人所呆群群主损失1E。

撤销授权,今天Magiceden有史诗级漏洞,幸好有白帽子。
用过Magiceden尽快取消授权。
revoke.cash/zh/exploits/magi…


At 9AM EST today somebody abused a bug in Payment Processor V2 to steal 10 Meebits, 50 Otherdeeds, 10 WoW, and 235 Desperate Apewives.
It wasn't until over 12 hours later that somebody reported it to me, and upon digging in I realized that a great many NFTs were subject to the same exploit.
I got in touch with the team over at LimitBreak and they quickly paused Payment Processor V3, which was subject to the same exploit. Unfortunately, V2 was not pausable, so the only path towards protecting affected assets was to run a whitehat operation.
Similarly, V3 on ApeChain is temporarily in a state where it cannot be paused, so ApeChain assets approved to V3 needed to be saved as well.
All in all, we rescued 23,155 NFTs worth north of $5.7M USD.
We later discovered that a similar exploit could be used in reverse to steal WETH. 660 WETH was at risk, which we unfortunately were not fast enough to recover. Apologies to those affected.
Shout out to @Boomskite for flagging the initial exploit tx to me, and @coffeedev @0xjustadev and @whiteoakkong for acting quickly and assisting with the recovery.
All NFTs are safely relocated. Soon, owners will be able claim them back after revoking the exploitable approvals.
Addresses to revoke below.

链上别放大资金了,现在很多应用安全性都会有问题,AI每更新一次 都会被人先拿去找BUG。


No idea whats going on here but I just watched this wallet drain 3832 NFTs from 100s of different wallets
May be a good idea to revoke all NFT permissions if you have any valuables in your wallet
Seems to be funded from a wallet possibly linked to @0xQuit so maybe a whitehat?

