

CEO @ Kverona LLC / Nuvix Labs Limited Simalive Creator 📱 | All in AI 🚀 AI Builder 🤖 · Ghost Programmer 👻 ✉️ [email protected]
Orlando, FL
Joined September 2018
- Tweets8.3K
- Following3.6K
- Followers4.2K
- Likes1.4K





Pinned Tweet
🚀 SimAlive 2.0 正式发布
🍎 App Store 下载
apps.apple.com/us/app/simali…
🌐 Web App
app.simalive.net
经过数月持续迭代,SimAlive 2.0 正式上线。
这不仅仅是一次普通更新,而是一次针对整个产品体验的全面重构。
✨ SimAlive 2.0 全新升级
💎 全新 Liquid Glass 液态玻璃设计
采用全新的视觉设计语言,带来更现代、更流畅、更高级的使用体验。
🎨 全新 UI 界面重构
几乎重做了所有页面,让 SIM 卡管理更加直观、高效、易用。
🌍 全新「点亮全球」功能
每添加一张 SIM 卡,系统都会自动关联所属国家。
随着你持续管理来自全球不同地区的号码,世界地图将被逐步点亮。
让号码管理变成一次可视化的全球探索。
📱 更专业的 SIM / eSIM 管理体验
统一管理实体 SIM、eSIM、国际漫游卡、备用号码、多国家手机号。
⏰ 智能有效期提醒
避免因为忘记续费、长期未使用导致号码失效。
☁️ 云同步 + 数据备份
支持多设备同步,随时随地安全管理你的号码数据。
🏷️ 标签化管理系统
适合跨境业务、多账号运营、旅行用户以及多国家号码管理。
⸻
如今越来越多人正在同时管理:
• 海外手机号
• eSIM 数据套餐
• 出国旅行通信卡
• 跨境业务号码
• 长期保号备用 SIM 卡
但几乎没有产品真正解决 SIM 卡生命周期管理 这个问题。
所以我们做了 SimAlive。
Never lose a SIM again.
⸻
🎁 正式发布特别活动
如果你在使用过程中:
• 发现 Bug
• 提交有效反馈
• 提出有价值的产品建议
我们将为部分用户赠送 正式版永久会员(Lifetime Premium Access)。
欢迎大家一起参与,共同打磨产品。
⸻
为全球用户打造,一站式管理你的每一张 SIM 卡 🌍
🤖 Made with AI

有人分享了个逆向 Claude Design Skill 的办法,直接问系统提示词肯定被拒,先让它用这个 Skill 做一件最小的设计,再跟它说要一份输入输出一样的复刻
Anthropic 自己的 Agent Skills 文档写着,平时每个 Skill 只往上下文塞大约 100 个 token 的名字和简介,真触发以后才会把 SKILL.md 读进来,一般不到 5 千 token,所以那步先做一件最小的事,其实就是把完整说明装进上下文
作者自己也说太大太复杂的会偷工减料,回复里还补了一句,不用追求原版,效果一样就够。评论区有人提,要看是不是七七八八,得拿同一组输入两边各跑一遍再比
我还挺想拿同一组输入两边跑一遍,看看差多少


OpenAI 的 Live 语音 agent 正式能往外打电话了,接任意 SIP 中继就行,HD Voice 和按键 DTMF 都有
文档里写着接通最长 2 小时,响铃最多 3 分钟,都改不了
我更想看这 2 小时上限够不够用

Greg Brockman 原帖
Justin Uberti 的 GA 说明 teapawt.net/juberti/status/2118101…
OpenAI 文档 Place an outbound call developers.openai.com/api/do… teapawt.net/gdb/status/21182047952…

OpenAI 拿还没发布的 cyber 模型扫了一遍 Linux 内核,一轮跑出 948 个能提权到 root 的漏洞,补丁也一起写好了
API 一共花了 121 万美元,一个漏洞摊下来 1279 美元。7 月 GPT-5.6 Sol 那轮才 166 个
博客里还写了个翻车,早期报了 200 个提权成功,人工一查 20 个是走别的 0day 拿到的 root
扫描加人工分析一共 10 天,结束时上游已经修了 61 个,剩下的还在一批批报,我更想看这些补丁维护者最后直接收了几个

OpenAI 原帖
OpenAI 博客 A thousand fewer paths to root openai.com/index/a-thousand-…
Unite.AI 报道 unite.ai/openai-pipeline-fin… teapawt.net/OpenAI/status/21181194…


Our security researchers built an autonomous cyber vulnerability discovery, exploitation, and patching pipeline.
In a single run with an upcoming cyber model, it validated and generated patches for 948 local privilege escalation vulnerabilities in the Linux kernel at a total API cost of $1.2 million.

OpenAI is buying Pierre. if you've opened a diff in the Codex app, that was already their code
Pierre makes the Trees and Diffs libraries Codex uses, per OpenAI. the bigger piece is Code Storage
Code Storage is Git hosting built for machines. apps create repos through an API, and the site pitches it at agent workloads. it lists a 32TB repo limit and says it has seen 500+ Git requests a second on one repo
earlier this week OpenAI showed Pando, its own Git backend for engineers and agents. OpenAI says it cut the time to push code changes by nearly 80%
so Codex is going from writing the code to holding it too. Axios calls it a move on GitHub. it also points out Cursor launched Origin in August, and former GitHub CEO Thomas Dohmke announced a competing product last month
my guess is agents end up the main users here, since Code Storage pitches itself on agentic workloads and machine generated code
no price given. Pierre's open source stays open, and Code Storage customers keep using it while OpenAI folds it into Codex. until the deal closes they're still two separate companies

OpenAI announcement openai.com/index/openai-to-a…
Axios report axios.com/2026/11/04/openai-…
Code Storage site code.storage
Pierre's post teapawt.net/pierrecomputer/status/…


Grok Bot 现在能在聊天里直接下单买东西,官方视频里让它找新款 Nike Air Max 最划算的,出几张商品卡,选个尺码点 Buy now,收据直接发回聊天
更新日志 10 月 27 日那版就写了,Buy now 只是发起订单,要你点批准才算,下完单它还会跟物流,发货到货都说一声
Elon 也引用了这条,说购物很棒
我比较想知道它比价到底比了几家店,日志里是看不出来的,这样是不是容易被广告位抢走。

Grok Bot 官方原帖
Grok Bot 更新日志(10 月 27 日那版) x.ai/changelog/bot
Elon 的引用 teapawt.net/elonmusk/status/211789… teapawt.net/bot/status/21177362494…


Mistral 放了段 Large 4 修 Django 漏洞的视频,133 个 agent 一起上
画面里先筛出 52 个疑似问题,验完剩 8 个是真的,然后模型自己写补丁
视频里写着漏洞编号 CVE-2026-1312,Django 2 月 3 号就修过了,order_by 那个 SQL 注入
有人问它会不会本来就记得这个补丁,我也想看它跑一遍没公开过的代码

Mistral 原帖和视频
Django 2 月 3 号的安全公告(CVE-2026-1312) djangoproject.com/weblog/202… teapawt.net/MistralAI/status/21179…


有人在 Postman 的 GitHub 上报告,打开一次 Postman,Codex 和 Claude Code 里就多了它的插件,还多了一条每次开会话都先塞给 agent 的指令
这个 issue 标题写着 SEVERE。报告的人用的 Mac,Postman 12.33.4,隔了一阵没用,10 月 24 日一打开,Postman 自己的日志里就写着 auto-existing-upgrade,后面记着 Claude Code 和 Codex 都装好了。
查下来改了这几处。Codex 的全局配置多了 Postman 的插件市场和插件,还有一条给它启动 hook(会话开始时自动跑的脚本)的信任记录。Claude Code 用户级装上了 Postman 插件。另外接了 Postman 的远程 MCP,往 ~/.local/bin 放了一个 Postman 命令行。
那个 hook 在会话启动、清空和压缩时打印一段话,意思是碰到不简单的 API 活,先加载 Postman 的 api-engineer 技能照着做。报告里说之后 Codex 碰 API 的活就反复绕去用 Postman 的技能。
信任记录这块,Postman 插件的 README 里自己写着,用 npx 装的时候会顺手批准这个 hook,没有单独的提示。报告的人也说这条记录本身证明不了是谁写的,而且没说数据被传走了。中文区有人转成试图上传全部 API 数据,issue 里没这个说法。
11 月 3 日又有人报了一例,12.31.3 打开时自动升到 12.35.1,同样走了这一步,这次 Codex 配置里没有信任记录。还有人说 Copilot 的配置里也有,在 Postman 菜单里点卸载没从 Copilot 里删掉。issue 下有人以 Postman 的口吻回复,说要让老用户更清楚地自己选装不装,hook 自动批准和启动指令也在看。
我更想知道,Postman 改成让老用户自己选之后,已经装上的这些插件和那条启动指令会不会自动撤掉

Postman GitHub issue #14370 github.com/postmanlabs/postm…
Postman 插件 README(npx 安装会自动批准 hook 那段) github.com/postmanlabs/postm…
想自己查可以跑 grep -i postman ~/.codex/config.toml ~/.claude/settings.json ~/.copilot/settings.json

Altman 说人得一直握着未来的控制权,不能交给超级智能,这条最后还应该拿来约束模型的进展
他还反对让人沦落到只做系统觉得该奖励的事,这话出自 Dario 2024 年那篇 Machines of Loving Grace,原文在聊模型又强又便宜以后经济咋组织,列了几种可能,这是其中一种
帖子里没点名 Dario
具体咋约束没说,我更想知道 OpenAI 下个模型会不会因为这条慢下来

Altman 原帖
Dario Amodei 的 Machines of Loving Grace darioamodei.com/machines-of-… teapawt.net/sama/status/2117794005…


People should always be in control of the future.
OpenAI is against the notion that it would be acceptable for people to be relegated to a role of doing things that “AI systems think makes sense to reward in humans”.
People should not cede control of the future to superintelligence, and that requirement should ultimately constrain AI progress.
Claude Code 的产品负责人 Cat Wu 走了,上周五是她在 Anthropic 的最后一天,为啥走、去哪都没说
她说两年前 Claude Code 还只是个内部小工具,她指挥它干了几十个小时搭出一个 RL 环境,一行代码没手写
刚上线那会儿大多数人每个权限请求都手动点批准,现在默认自动批准,大迁移、做新产品都丢给它了
我觉得她对 cc 的产品设计还是很棒的


Friday was my last day at Anthropic.
Two years ago, when Claude Code was a small internal tool, I asked it to build an RL env. I steered it for tens of hours but never manually wrote a line of code. It worked, I was hooked, and I joined the team.
When we first launched, most people approved every permission prompt by hand and mostly used Claude to answer questions and write tests.
Today, the default is trusting Claude's judgment to auto-approve. Claude does large migrations and builds new products.
Helping build Claude Code into an industry-defining product has been the journey of a lifetime.
Thank you to the incredible team behind Claude Code, Cowork, and Tag. These products are the sum of thousands of great ideas from you. I'll miss working with you all.
Thank you to our users for embracing a new way of working. Your constant feedback shaped so much of what we shipped and your stories made the work so meaningful.
Excited to see what you all make next!
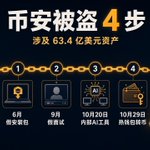
币安被盗、涉及 63.4 亿美元资产的那次事件,初步报告刚出来,攻击者从 6 月开始一路摸到钱包,中间有两步用到了 AI 工具,一步是员工自己装 AI 编程工具,一步是币安内部的 AI 工具
6 月,钱包 DevOps 团队的一位工程师在搜索引擎上搜一款热门 AI 编程工具,下到了被篡改的 Homebrew 安装包。币安安全团队发现了异常,给他换了电脑,相关凭证全部轮换,但报告说这个人的岗位和他在钱包团队的同事已经暴露给了攻击者
9 月,另一位工程师在正规招聘平台上被一个自称项目总监的人找上,第一轮是一个自称 HR 的人视频面试,对方还把自己的社交账号发给他看,第二轮换成一个自称是某家虚构公司 CEO 的人。快结束时对方让他把一份作业下到工作电脑上,里面的恶意代码在安装时就跑起来了,当时的终端防护没查出来
10 月 20 日,攻击者用这台电脑,再通过币安内部的一个 AI 工具,拿下了 6 月那位工程师和钱包团队另一位工程师的电脑,还在 6 月那位的电脑上找到一个能部署容器的权限令牌。10 月 29 日,攻击者登录另一位的电脑,用从 6 月那位那里偷来的凭证部署容器、跑脚本,当天 UTC 晚上 8 点多,热钱包开始往外转币
报告没写这个内部 AI 工具平时是干什么的,也没写它具体怎么被拿来控制别人的电脑,6 月那款 AI 编程工具也没点名。我理解的是,从一台被骗的电脑跳到钱包团队两台电脑,中间靠的就是内部 AI 工具这一步
币安说今年已经拦下 57 起疑似跟朝鲜有关的攻击,手法里就有假面试和伪装成热门开发工具的恶意软件。FBI 10 月 31 日说这次是朝鲜干的,朝鲜否认
现在币安说损失自己扛,截至 10 月 31 日受影响的币已经补回 98%,冻结或拦下的大约 28.5 亿美元。改进清单里有一条是重建这个内部 AI 工具和它的访问权限

币安初步报告原文
路透社报道(NBC 转载) nbcnews.com/business/markets…
CoinDesk 报道 coindesk.com/business/2026/1…
The Block 报道 theblock.co/news/business/20…
FBI 公告 fbi.gov/investigate/cyber/al… teapawt.net/binance/status/2117626…


