

Hacker. Living my passion for Cyber Security and fighting everyday to remain upright and true to my principles in this strange society. Happy
Spain
Joined June 2009
- Tweets9.7K
- Following4.8K
- Followers7.5K
- Likes21K


Pinned Tweet
Feliz Semana a todos!
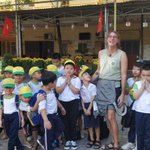
Voy a pediros una pequeña colaboración con los niños del orfanato Ngoc Quy en Vietnam, en el que trabajé como voluntario. Cada cierto tiempo envío algo de ayuda económica para echarles una mano y agradecería algo de colaboración.
youtube.com/watch?v=NQhrXndH…

Yago Hansen retweeted

🎙️ ¡Hemos estado con Chema en El lado del mal hablando sobre todas las novedades que nos esperan en esta nueva edición de SecAdmin!
Si quieres vivir de cerca una experiencia llena de ciberseguridad, aprendizaje y networking, ¡no te quedes sin tu entrada!
secadmin.es


El lado del mal - SecAdmin 2026 - La CON de Hackers, Ninjas y Samurais en Sevilla el 27 y 28 de Noviembre elladodelmal.com/2026/10/sec… #SecAdmin #Sevilla #CON #HAckers #CTF #IA #AI #Conferencias

Yago Hansen retweeted
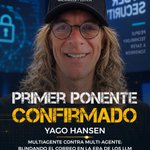
Carmen Fernández llega a #SecAdmin2026 con “De la detección al parcheo”, una charla sobre integrar OpenVAS, CrowdStrike, NinjaOne y Python para correlacionar hallazgos, priorizar riesgos y automatizar la remediación.
📍 27 y 28 de noviembre · Sevilla
🎟️ secadmin.es


Yago Hansen retweeted
🚨 ¡Última oportunidad para conseguir tu camiseta exclusiva de SecAdmin!
⏳ El domingo 25 cerramos la venta Premium, ¡o antes si se agotan!
Disfruta de Front Stage, prioridad en talleres, Welcome Pack y camiseta exclusiva.
🎟️ secadmin.es/tienda-secadmin/
Yago Hansen retweeted
📅 ¡La agenda de #SecAdmin2026 ya está publicada!
Charlas, talleres y mucho contenido técnico sobre pentesting, detección y respuesta, análisis de amenazas, memoria y seguridad ofensiva.
👀 Organiza tu día y no te pierdas nada.
🔗 secadmin.es/agenda/
#Ciberseguridad

Yago Hansen retweeted
🛡️ También se abordarán mecanismos de protección como:
• SSL Pinning
• Detección de root
• Anti-emulador
• Análisis de aplicaciones desarrolladas con Flutter
Un enfoque técnico y práctico orientado a escenarios reales.
Yago Hansen retweeted
🔍 Durante el taller se trabajará con técnicas habituales de auditoría de aplicaciones Android:
• APK, manifiestos, componentes y permisos
• Análisis estático y dinámico
• Ingeniería inversa
• Identificación de superficies de ataque


Yago Hansen retweeted
📱 Nuevo taller confirmado en #SecAdmin2026.
@javiespejo vuelve a la CON con: “Técnicas Profesionales de Análisis en Android y Flutter”
Pentesting móvil, análisis estático y dinámico, ingeniería inversa y mucho más.
🧵👇

Yago Hansen retweeted
📚 @0xWORD, @Singularity_Ex y @mypublicinbox vuelven un año más a SecAdmin. ⚔️
Además, durante la CON encontrarás un stand con libros de 0xWord. 👀📖
¡Gracias por seguir formando parte de SecAdmin! 💛
📍 27 y 28 de noviembre · Sevilla
🎟️ secadmin.es
#SecAdmin2026

Yago Hansen retweeted
🎤 @risingonline vuelve a SecAdmin 2026 con charla y taller.
Con más de 15 de experiencia en ciberseguridad y Blue Team, regresa tras su paso por SecAdmin 2025.
Este año viene con dos propuestas, pero con un mismo objetivo: mejorar nuestra capacidad de defensa. 👀


Yago Hansen retweeted
🔴 @NN2ed_s4ur0n vuelve a #SecAdmin2026.
Más de 25 años en ciberseguridad y una larga historia con SecAdmin.
Este año llega con:
🎤 Cazadores de mitos en la DGT 3.0
Un análisis técnico de la señal V16, protocolos, APIs, hardware, firmware y vectores de ataque.


Yago Hansen retweeted

Un grupo cibercriminal hackea las webs de Adif y Renfe. Han robado 150 millones de datos que incluyen información de los usuarios elmundo.es/economia/empresas…

Yago Hansen retweeted

MURIÓ ANDRÉS BLANCO, REFERENTE DEL HACKING ARGENTINO
Tenía 44 años y era especialista en seguridad de redes Wi-Fi. Trabajó en Core Security y presentó investigaciones en conferencias internacionales como DEF CON y Black Hat. Además, descubrió vulnerabilidades en chips utilizados por Apple, Samsung y Motorola.
También tuvo una fuerte participación en Ekoparty, donde presentó trabajos y preparó desafíos para enseñar seguridad informática. Colegas, amigos y alumnos lo recordaron como un mentor generoso y destacaron su disposición para compartir conocimientos.
Los mensajes de despedida
“Hay gente a la que 'grande' le queda chico, Andrés era de esos. Tenía un corazón abierto, con ganas de enseñar, acompañar y por sobre todo ayudarte a ser tu mejor versión” — Federico Kirschbaum.
“Nuestra comunidad perdió un hacker con todas las letras, de los que la curiosidad y la capacidad hacen que quienes lo rodean crezcan y aprendan con él” — Ezequiel Gutesman.
“Nos enseñaste a defendernos. Nos enseñaste puntualidad. Nos enseñaste a perder muchos miedos. Confiaste en nosotros y en lo que éramos capaces, tanto en lo personal como en lo profesional” — Joel Noguera y Florencia Ortelli.
“Fue un gran mentor en lo profesional, un hacker puro y duro, hecho a los cachetazos, que supo dar charlas extremadamente técnicas en los mejores escenarios del mundo” — Lautaro “LeFF” Fain.
(+) en Clarín: clar.in/4y4bJBu

Interesting finding during an investigation today.
A recently renewed LDAP certificate started failing validation on an up-to-date Amazon Linux 2023 instance, breaking API authentication and automation workflows.
The service was healthy, but clients were rejecting the TLS chain
Lesson learned:
When introducing new CA hierarchies, a certificate can be technically valid while still breaking production integrations if client trust stores have not yet caught up.
Always validate certificate renewals across Linux distributions, automation hosts, CI/CD runners, containers, and internal services before broad rollout.
#CyberSecurity #PKI #TLS #LetsEncrypt #FreeIPA #DevSecOps #ITSEC