

株、仮想通貨で儲けようとしてます。 逆張りやTOBが好きです💩
Joined March 2021
- Tweets738
- Following146
- Followers31
- Likes301





JITOがPerp-dexのJTXをローンチするみたいなので、登録しました🔥
Use my referral link to join the JTX waitlist. jtx.trade/?ref=minto

桜井製作所
流石にどっかでMBOすると思うけど、
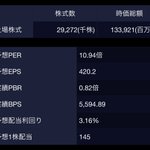
3/31に1億円の自社株買い設定していてこの時の取得株数の上限が20万株ってことは、会社的には500円が適正と考えていたりする…?
普通に名証行きもあるかもですが。。


アパホテルの中計で2027年3月末までに15万室達成を謳ってて、現時点では14.25万室と、、
ワシントンホテル買えば達成ってコト?😳
たしかに建築費の高騰してるしもう建ってるとこ買っちゃった方が安そう。。。
prtimes.jp/main/html/rd/p/00…


mmm retweeted

勉強なる!けどメモリ株投資は研究者やアナリストがやってるわけじゃなくて、チンパンジーたちがやってるわけだから、チンパンジーたちが売ったら下がるよね。

今話題になっているGoogleのメモリ削減(TurboQuant)の件、これは精度を損なわずLLMのKVキャッシュを圧縮する(理論証明付き、さすがGoogle)というものなので、確かにメモリは無関係ではないと思うんですが、LLM処理全体のメモリ圧縮ではないし、これが効くロングコンテキストは、むしろトレンド的にはAIエージェント的推論における超ロングコンテキスト需要なことを踏まえると、むしろ新しいメモリ需要が開拓されるだけな気が・・・ メモリ需要が減るケースは限定的で、KVキャッシュメモリ削減で余ったものを更なる長文に振り向けず、そのままコスト削減にするような、元々フロンティアモデル、グローバルな大規模プロダクト開発に関係ない用例(つまり元々全体的なメモリ需要では一部の層)とかでは。
しかし、DeepSeekショックの件といい、むしろ研究的にはポジティブなことで負の方面にショックが起きるのは、あちらの思考はよくわからない。

超低金利かつペアローンっていうドーピングでここ10年は暴騰って言えるくらい上がったけど、購買力が限界になっている以上、実需層向けの物件に関してはまだまだ上がり続けるっていうのは流石に無理がある気がする
※都心のプレミアム物件は知らないけど


mmm retweeted

仕事が早すぎる会社
意図的に誤解を招くような建築費高騰煽りをしてる人達は上場企業のnote記事でも読んで出直しなさい。

話題の建設コスト"建設工事を発注する民間事業者・施主の皆様に対するお願い"についてnote記事を作成しましたのでぜひご覧ください。
>数字の読み方に重大な誤解が含まれております
建設コスト上昇について、正しい数字の読み方と当社の見解 note.com/columbiaworks_ir/n/…

AWS以上の責任を持ってEC2上でLBを建てられる業者は日本にいるんだろうか。。(そもそもEC2上に建てちゃう時点でAWSに縛られてるじゃんとも思いますが)

AWS の営業資料「責任共有モデル」には、「AWS には、AWS クラウドのインフラの保護する責任があります」と記載されていて、あたかもクラウドのインフラ部分の責任を AWS が負ってくれるかのような大安心的記載になっています。これを読み、日本企業は、インフラ部分は AWS が責任を負ってくれる、と誤読してしまいます。つまり、日本企業側は、「責任があります」をみて、インフラ部分の法的責任を AWS 側が負ってくれる、と期待し、誤読します。実際には、「責任があります」の「責任」は法的責任という意味ではなく、単なる心構えとしての「責任」、つまり「責任感」という意味での「責任」という意味のようです。この錯誤は AWS としての営業戦略上とても AWS に有利、日本企業に不利です。
実際の AWS の契約約款の規定は、すなわち実際に AWS クラウドインフラを狙ったサイバー攻撃事件が発生した際の「責任」の分担について法的に適用されるルールは、上記の期待と異なります。AWS の過失 (例: プログラムのバグ) で、クラウドのインフラ部分がサイバー攻撃され、侵入され、ランサムウェアでユーザデータが奪取され漏洩しても、AWS は、わずか 1 年分の料金払戻を越えた責任を全く負っていません。結局、大半の責任は、顧客の側が負っていることになります。
AWS 約款によれば、例えば、年間 1000 万円の AWS 利用料を払っているとします。AWS のクラウドインフラのプログラム脆弱性によりデータ漏洩し、10 億円の損害が生じても、そのうちわずか 1% の責任を AWS が負担し、99% 部分は、日本企業側が責任を自己負担することなります。
そこで、AWS 契約約款によると、顧客は AWS に頼らず、「自ら」、預けるデータを暗号化せねばならないことになります。特に、AWS の IaaS の EC2/EBS のデータは BYOK/HYOK で AWS による暗号化することでは足りず (ここに脆弱性があっても AWS は上記のとおりほとんどの責任を負わないため)、顧客は、独自に暗号化する必要があります。これは、AWS の SaaS の DB (DynamoDB, MySQL 等) にデータを保管するときに特に問題になります。ユーザーは、行レベルで "自ら" 暗号化したデータ (AWS 側の提供する暗号化機能では足らない) を挿入する必要があります。ところが、それを行なうと、多くの検索条件が機能しなくなります。結局、SaaS の DB は機密情報の保存に利用できず、IaaS + 自前ディスク暗号化を用いる必要があります。
たとえば、HTTPS サーバー機能として CloudFront に頼ることも困難になります。CloudFront は、AWS のインフラ部分なので、日本企業は、ここの機密性は AWS が責任を負ってくれている、と誤解しています。しかし、この部分に脆弱性があり攻撃者により平文データが奪取されても、AWS はわずか 1 年分の料金以外は責任を負いません。残りの 99% くらいの責任は、CloudFront を信用した日本企業側が責任を負います。約款上はそうなってしまいます。そうすると、結局、AWS を使用する場合は IaaS (EC2) で自前で HTTPS ロードバランサを動かす等の方法をとるしかないことになります。


責任ある積極財政ですか。。
「今、日本経済に必要なこと」 責任ある積極財政を推進する議員連盟 第17回勉強会 講師:青山学院大学教授 佐藤綾野氏 令和5年2月15日
youtu.be/4ZpJLMEZ7uo?si=gOiB…
