

Dutch-Turkish | OSINT Researcher 🇳🇱🇹🇷🇬🇧🇸🇦
World
Joined February 2022
- Tweets11.3K
- Following863
- Followers8.2K
- Likes4.6K




Pinned Tweet
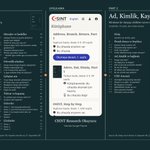
Yaklaşık 3 haftadır neredeyse her günümü bu kitaba verdim ve sonunda hazır. "OSINT, adım adım" 632 sayfalık Türkçe bir PDF. İçinde 18 yöntem bölümü ve 9 gerçek vaka var. Süveyş'te kanal açılınca kuyruğun gerçekten bitip bitmediğini, Kilauea'nın zirvesinin ne kadar sürede çöktüğünü, Beyrut hasar haritasındaki kırmızı bir pikselin aslında neyi gösterdiğini ve WannaCry'ı durduran alan adının kayıtlarını tek tek açtım.
Bu süreçte yüzlerce kaydı, arşiv kopyasını ve API yanıtını inceledim. Her vakada kaydın neyi gösterdiğini ve neyi göstermediğini ayrı ayrı yazdım. Amacım "kaynak var" demenin ötesine geçip kanıtın sınırını görmeyi öğretmekti.
Fiyatı 15 dolar. Almadan önce ücretsiz bölümlere de göz atabilirsin.
Kitap: buymeacoffee.com/shadowintel…
Ücretsiz bölümler: csintresearch.org/gosi-kitap


Ahmet Göker🇳🇱🇹🇷 retweeted
Windows bir dosyayı sildiğinde gerçekten unutuyor mu? Cevabı tahmin etmedim, kaydettim. Üç kitaplık Windows tersine mühendislik serim çıktı: her konu gerçek bir kayıt ve onu okuyan gerçek bir konsol penceresi (Yakında uygulamadan satın alabileceksiniz)
Her kitap $5. İlk 5 sayfası ücretsiz:
csintresearch.org/kutuphane#…
2025'te Erciyes'teki bitirme tezimi DynamoRIO üzerine yazdım. Linux programlarını izleyen küçük bir aracın kayıtları gerçekten söylediği şeyi mi ölçüyor, onu merak ettim.
Ölçmüyormuş. "Bellek adresi" dediği değer aslında komutun adresiydi.
Tez burada:
csintresearch.org/about


Ahmet Göker🇳🇱🇹🇷 retweeted
TERSİNE MÜHENDİSLİK, 2. DERS YAYINDA
Kapı tam bir metin istiyor ve cevap EXE'nin içinde saklı. strings ile metni buluyor, onu kullanan kodu yakalıyor, strcmp'in bayt bayt karşılaştırmasını izliyoruz.
Büyük harf neden tutmaz? Cevap tek baytta.
youtu.be/uTzQU-YkbMo?si=bTWj…

TERSİNE MÜHENDİSLİK, 1. DERS YAYINDA
Bir EXE'yi gerçek araçlarla açıyoruz: kimliğini çıkarıyor, PE başlığını bayt bayt okuyor, aynı baytı çalışan programın belleğinde yakalıyoruz. Ezber yok, her adımı kendin görüyorsun.
Kör Geçit serisi başladı 👇
youtu.be/6orI25jrk38
TERSİNE MÜHENDİSLİK, 2. DERS YAYINDA
Kapı tam bir metin istiyor ve cevap EXE'nin içinde saklı. strings ile metni buluyor, onu kullanan kodu yakalıyor, strcmp'in bayt bayt karşılaştırmasını izliyoruz.
Büyük harf neden tutmaz? Cevap tek baytta.
youtu.be/uTzQU-YkbMo?si=bTWj…
TERSİNE MÜHENDİSLİK, 1. DERS YAYINDA
Bir EXE'yi gerçek araçlarla açıyoruz: kimliğini çıkarıyor, PE başlığını bayt bayt okuyor, aynı baytı çalışan programın belleğinde yakalıyoruz. Ezber yok, her adımı kendin görüyorsun.
Kör Geçit serisi başladı 👇
youtu.be/6orI25jrk38
bu box'u henüz denemedim ama write-up üzerinden zinciri takip etmek bile keyifliydi, baştan sona AD'nin kendi mekaniğiyle ilerliyor olması güzel. deleted objects altında tombstone halinde duran bir hesabın üstünde write yetkisi olması tam da recon'da çoğu kişinin atlayacağı yer gibi duruyor, bloodyAD get writable çıktısında orayı görünce durup düşünmek lazımmış
bettersuccessor kısmı özellikle merakımı çekti, badsuccessor'ın kapandığı yerden dMSA tarafını zorlaması güncel olduğu için ayrıca kıymetli. kendi denediğimde oraya nasıl oturduğunu görmek istiyorum
vm yedekleri üzerinden DA'ya çıkması da sahadan tanıdık geldi, yedek dediğin offline kopyalanmış tüm secretlar demek ve çoğu yerde yedeklere erişim prod kadar sıkı korunmuyor. okurken en çok aklımda kalan nokta bu oldu
listeye aldım, fırsat bulunca elle geçip not çıkaracağım

hack the boxtaki checkpoint labında 0xdf’nin silinmiş active directory kullanıcı hesabı, bettersuccessor ve vm yedekleri üzerinden domain admin seviyesine ulaştığı saldırı zinciri
0xdf.gitlab.io/2026/10/24/ht…

Özellikle AD izinlerinin nasıl birbirine bağlandığını görmek isteyenlere tavsiye ederim.
lankylukeaus.github.io/machi…

Ahmet Göker🇳🇱🇹🇷 retweeted
TERSİNE MÜHENDİSLİK, 1. DERS YAYINDA
Bir EXE'yi gerçek araçlarla açıyoruz: kimliğini çıkarıyor, PE başlığını bayt bayt okuyor, aynı baytı çalışan programın belleğinde yakalıyoruz. Ezber yok, her adımı kendin görüyorsun.
Kör Geçit serisi başladı 👇
youtu.be/6orI25jrk38
TERSİNE MÜHENDİSLİK, 1. DERS YAYINDA
Bir EXE'yi gerçek araçlarla açıyoruz: kimliğini çıkarıyor, PE başlığını bayt bayt okuyor, aynı baytı çalışan programın belleğinde yakalıyoruz. Ezber yok, her adımı kendin görüyorsun.
Kör Geçit serisi başladı 👇
youtu.be/6orI25jrk38
Geçenlerde Popper'ın meşhur kuğu örneğini tekrar okuyordum. Binlerce beyaz kuğu görmüş olman "bütün kuğular beyazdır" demene yetmiyor, karşına tek bir siyah kuğu çıktığı an o cümle çöküyor. Okurken aklıma birkaç hafta önce bana cyber security influencer diyenler geldi ve o günden beri bu kelimeyi sorgulayıp duruyorum. Cyber tarafı bana tanıdık geliyor. Kod, ağ, sunucu, hepsi orada, sayabiliyorum, elimi uzatıp dokunabiliyorum. Security tarafı ise tam o kuğu cümlesine benziyor. Bir sisteme güvenli dediğimde aslında bütün kuğular beyaz diyorum, sırf bugüne kadar siyahını görmedim diye. Bin gün sorunsuz geçmesi bin birinci günü kurtarmıyor, tek bir ihlal bütün iddiayı yıkmaya yetiyor. Security bana bu yüzden henüz bozulmamış bir tahmin gibi geliyor.
İkisini yan yana koyup bir unvan yaptığımızda sayılabilen şeylerle bir tahmini aynı kümeye koymuş oluyoruz. Ben o kesişime ne zaman baksam orada tek bir şey görüyorum, siyah kuğuyu. Bu ismi kendime hiç koymadım, kimseye de koymam. Adımı ispatlayamadığım bir cümleye bağlamak istemiyorum.....

Ahmet Göker🇳🇱🇹🇷 retweeted
Windows'ta tersine mühendislik üzerine iki kitap hazırladım. Part 1'de Chrome'un program dosyasını bayttan komuta kadar söküyoruz. Part 2'de silinen bir dosyanın Windows'ta bıraktığı izi bayt bayt okuyoruz. Kitaplar tanesi 5 dolar. Bunları okumak için bir uygulama da yaptım, yakında Google Play'de. Zamanla kendi zararlı yazılım analizlerim, raporlarım ve testlerim de bu uygulamanın içinde olacak...
Konular 👇
meanwhile i get turned down in security interviews for bringing up how to defend ai on the blue team side. ai is great when its cheap labor apparently, the moment you talk about the risks nobody wants to hear it

İlgim mi az, bilemedim😁😁 6 serilik tersine mühendislik kursum youtube + part 2 gelecektir, uğraşıyorum
Windows tersine mühendislik kitabımın ilk kısmını bitirdim. Uzun değil, 59 sayfa. Native testleri gerçek izlerle yaptım, Chromium tabanlı Chrome’da süreçleri ve güvenlik düzeylerini kayıtlardan okudum. Fiyatı 5 dolar, okuma uygulamamla birlikte çıkacak.
csintresearch.org/kutuphane


Windows tersine mühendislik kitabımın ilk kısmını bitirdim. Uzun değil, 59 sayfa. Native testleri gerçek izlerle yaptım, Chromium tabanlı Chrome’da süreçleri ve güvenlik düzeylerini kayıtlardan okudum. Fiyatı 5 dolar, okuma uygulamamla birlikte çıkacak.
csintresearch.org/kutuphane
Ahmet Göker🇳🇱🇹🇷 retweeted
Windows tersine mühendislik kitabımın ilk kısmını bitirdim. Uzun değil, 59 sayfa. Native testleri gerçek izlerle yaptım, Chromium tabanlı Chrome’da süreçleri ve güvenlik düzeylerini kayıtlardan okudum. Fiyatı 5 dolar, okuma uygulamamla birlikte çıkacak.
csintresearch.org/kutuphane