

JS dev | Building web based games and projects
Paris
Joined May 2025
- Tweets3.2K
- Following113
- Followers127
- Likes6.5K





Pinned Tweet
This prototype is a trap.
Tower Defense + color fusion + a shape-shifting boss that changes on you.
I’m addicted. Built with @PixiJS
Try it now : chromatd.netlify.app/
#indiedev #gamedev
Huitre.dev retweeted

I'm not even sounding the claxon for this it's just horrible.
Any text > 256chars is a valid root password, holy shit
sshhole.com/

Huitre.dev retweeted

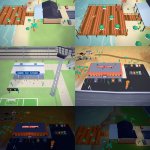
クリエイターsakalond氏が公開した、Blenderと画像生成AI「Qwen Image 2.1」を組み合わせた技術
10台のカメラ視点からAIでテクスチャを生成し、3Dモデルへ投影・統合。同じ街並みをサイバーパンク風、アニメ風、ペーパークラフト風へ変換可能
無料のオープンソースツール「StableGen」を活用した作品
Huitre.dev retweeted

Whoever made this, give us an album. Absolute banger. #anakin

Huitre.dev retweeted

🔴 Exclusif
Fraude chez Crédit Mutuel Arkéa (@cmarkea) : comment un réseau a vidé les comptes de sa banque en ligne @Fortuneo
En croisant le témoignage de nouvelles sources avec ce que montrent les analyses onchain, on peut désormais reconstituer, étape après étape, le chemin qu’a suivi l’argent.
Les montants initialement évoqués (l'équivalent de 133 millions de dollars) pourraient être beaucoup plus importants.
----
👉 Étape 1 : la sortie des fonds de la banque
Selon mes informations, c'est plus exactement @Fortuneo (la banque en ligne du groupe) qui a été victime de l'attaque.
J'avais contacté hier le groupe Crédit Mutuel Arkea, et celui-ci n'avait ni confirmé, ni démenti.
Selon les premières constatations auprès de mes sources, les fraudeurs ont pu émettre des virements depuis Fortuneo en fixant eux-mêmes le nom du bénéficiaire.
Cela reviendrait en pratique à pouvoir envoyer des fonds à n’importe quel titulaire de compte dans le monde, sous le nom de leur choix.
Reste à savoir comment ils ont réussi à faire ça.
Une source, intégrée au milieu des hackers et qui suit de près cette affaire, avance deux hypothèses auprès de moi :
- La première serait une compromission des systèmes de paiement de la banque, restée invisible pendant plusieurs jours, un scénario qu’elle n’hésite pas à qualifier d’"apocalyptique" pour la cybersécurité bancaire.
- Mais elle penche plutôt pour une faille humaine en interne.
"Je pense que c’est un humain plutôt que de la cybersécurité", m’a-t-elle expliqué, en évoquant une variante de l’arnaque au président (consistant à usurper l’identité d’un dirigeant pour obtenir quelque chose d’un collaborateur) montée par un réseau francophone.
----
👉 Étape 2 : des comptes crypto ouverts avec de fausses identités
Pendant ce temps, des réseaux spécialisés ont ouvert des comptes sur des plateformes d’échange de cryptos (d'abord @Krakenfx) avec des identités falsifiées assez solides pour passer les procédures de vérification KYC.
"Des structures parfaitement rodées", selon une source.
Chaque virement depuis Fortuneo était ensuite envoyé au nom exact du titulaire du compte crypto ciblé.
De quoi franchir sans encombre les contrôles de concordance entre l’émetteur du virement et le propriétaire du compte.
Ce n’est pas un détail : on ne parlerait donc pas de comptes de la banque piratés sur ces plateformes, mais de comptes créés par les fraudeurs eux-mêmes puis alimentés par des virements frauduleux de Fortuneo.
Ce qui colle avec la position de Kraken, la plateforme ayant assuré que ses systèmes de sécurité n’avaient pas été compromis et qu’aucun compte client n’avait été pris en main par des tiers.
----
👉 Étape 3 : conversion en stablecoins et retraits
Une fois arrivé sur les plateformes, l’argent fiat était converti en stablecoins puis retiré vers des portefeuilles externes, le premier retrait partant de @OKX le 1er novembre à 12h25 UTC et le suivant de Kraken, 44 minutes plus tard.
Le cabinet d’analyse @Bitquery_io a tracé des retraits depuis des comptes chez Kraken, @Cryptocom et OKX
Ça a duré plusieurs jours.
L'enquêteur onchain @ZachXBT avançait d’abord un montant de plus de 106 millions de dollars, avant de relever son estimation au-delà de 133 millions en découvrant 27 millions de retraits supplémentaires, dont une partie effectuée après sa première alerte publique.
D’après ma source, Kraken aurait commencé à geler les fonds dans la nuit de lundi à mardi. Résultat, le réseau se serait rabattu sur d’autres plateformes.
----
👉 Étape 4 : le blanchiment onchain
La suite est allée très vite.
Dans la nuit du 1er au 2 novembre, 63 millions de dollars de stablecoins ont été échangés contre 27 553 ETH via UniswapX.
Les fonds ont ensuite été éparpillés.
Selon ZachXBT, l’auteur les a fait passer par des services d’échange instantané, en a converti une partie en Monero et s’est servi de passerelles entre plusieurs blockchains (il cite WellWallet et Kyrrex parmi les services ayant reçu des transferts, et Wagyu comme voie de conversion vers le Monero).
Or le Monero a justement été conçu pour rendre invisibles l’expéditeur et le destinataire d’une transaction, montant compris.
Autant dire que toute récupération devient extrêmement difficile désormais.
----
👉 Des montants peut-être bien supérieurs
Ces 133 millions ne couvrent que ce qui se voit sur blockchain.
Une source me parle de sommes nettement plus élevées, sorties par des réseaux de décaissement qui ne passent pas par la blockchain (pas de la crypto).
ZachXBT laisse toutefois entendre, lui aussi, que des pertes supplémentaires ont pu transiter par des transactions de gré à gré (OTC), non incluses dans ses estimations.
----
👉 Qui est derrière le réseau ?
ZachXBT a écarté la piste du groupe Lazarus et, plus largement, celle de la Corée du Nord, pourtant la première à laquelle on pense dès que des sommes pareilles s’évaporent onchain.
Le profil est ici différent.
Selon une source, il faudrait plutôt regarder du côté des réseaux franco-israéliens installés en Israël.
Ce sont eux qui ont industrialisé l’arnaque au président au cours des années 2010, au point d’en faire une spécialité bien identifiée des enquêteurs français, et leur savoir-faire colle assez bien avec ce qu’on observe à chaque étape du circuit.
L’usurpation d’identité, d’abord. Puis cette capacité à faire passer des ordres de virement pour parfaitement légitimes, qui est au cœur de leur méthode depuis le début.
Ce qui rejoint la variante de l’arnaque au président évoquée plus haut. Et les structures rodées capables d’ouvrir des comptes sous fausse identité chez Kraken ou ailleurs.
----
👉 Ce qui reste inexpliqué
Comment les attaquants ont-ils eu accès aux fonds ?
Quel est le montant total du préjudice ?
Les fonds appartenaient-ils à la banque (trésorerie, liquidités) ou aux clients ?
Pourquoi les seuils d'alerte de la banque n'ont pas été activés pendant ces 2 à 3 jours ?
L'incident est-il encore en cours ?
On l'ignore pour le moment, et le groupe Crédit Mutuel Arkéa n’a pas encore communiqué (je rajouterai leur déclaration ci-dessous lorsqu'elle arrivera).
Selon mes sources, l’opération avait été repérée depuis plusieurs jours dans les réseaux de blanchiment internationaux alors qu’au sein même du groupe bancaire, elle semblait passer complètement inaperçue pour la plupart des gens que j'ai pu contacter.
La question centrale reste entière : comment des virements de cette ampleur ont-ils pu sortir pendant plusieurs jours sans déclencher d’alerte ?
Cette affaire semble d'ores et déjà tristement historique pour l'industrie bancaire.

🔴 Grosse info : Crédit Mutuel Arkéa (@cmarkea) victime d’une fraude d'au moins 133 millions de dollars, blanchis en cryptos
L'information a été révélée dans la nuit par l'enquêteur onchain @ZachXBT
👉 Je travaille sur cette affaire depuis hier, voici ce que j'ai réuni :
L'équivalent de 133 millions de dollars auraient été sortis de la banque par des hackers, puis acheminés vers de multiples comptes ouverts sur des plateformes d’échange crypto, dont @Cryptocom
"Ce n’est pas de la crypto qui a été volée directement à la banque. C’est du fiat (monnaie traditionnelle, ndlr) qui aurait été sorti, puis changé en cryptos pour permettre le blanchiment", m'a expliqué une source proche du dossier.
Un tel procédé serait tout à fait inédit.
Ma source décrit un réseau organisé, reposant sur de nombreux comptes de "mules".
Contactée hier soir autour de 18h (heure de Paris) par mes soins, la banque n’a pas souhaité faire de commentaire.
"À ce stade, nous ne sommes pas en mesure de confirmer ces informations", m'a-t-elle répondu.
Étant donné que rien n'était encore vérifié et que le nom de la banque n'était pas connu publiquement, j'ai préféré ne rien publier.
Selon ma source anonyme, Crédit Mutuel Arkéa aurait compris tardivement qu’elle était concernée et aurait été "complètement dépassée".
Un délai qui serait lourd de conséquences : en l’absence de confirmation officielle par la banque, les plateformes et les émetteurs de stablecoins n’auraient pas pu bloquer les fonds à temps.
Dimanche, ZachXBT avait déjà signalé des retraits de plus de 106 millions de dollars en USDC et en USDT au détriment d’une "entité européenne non identifiée", avant de relever son estimation à 133 millions ce mardi.
Une partie des retraits est intervenue après sa première alerte.
D’après son analyse, l’auteur convertit les stablecoins en ETH, passe par des services d’échange instantané (WellWallet, Kyrrex) puis échange les fonds contre du Monero (XMR), conçu pour rendre les transactions intraçables.
ZachXBT écarte "avec un haut degré de confiance" la piste du groupe nord-coréen Lazarus.
Il estime enfin que plus de 30 millions de dollars auraient pu être gelés si l’incident avait été déclaré rapidement.


Huitre.dev retweeted

🔴 LFI s'oppose à la peine de perpétuité pour les violeurs d'enfants récidivistes.
N'oublions jamais cette prise de position ignoble de La France insoumise en faveur des pédophiles.
Si vous votez LFI, vous votez pour pouvoir remettre en liberté des prédateurs sexuels dans nos rues. 😡
@FranceInsoumise
J'ai déjà fait payer 1,0538 € de taxe au giga à Laurent Lhardit 💸 221 visites de son site, grade Contrôleur des Go. Son amendement à 0,055 € le Go, appliqué à son propre site. À ton tour : taxe-au-giga.fr/?t=498233
Je viens de recevoir un call de @Ledger, une cyber-attaque a eu lieu, des pirates peuvent ajouter un appareil de confiance pour signer à votre place.
Vérifiez vos cryptos les bros.
#cyberattacks


Huitre.dev retweeted

Il y a plein de chiffres qui circulent sur les aides aux entreprises : 166 milliards, 211, 270… Alors j'ai essayé, modestement, de les réunir tous dans une vidéo, pour montrer comment ils sont reliés. Et au fond, c'est surtout un débat de sémantique.
Ce sont les mêmes aides, rangées comme des poupées russes :
1. 60 milliards : les aides ciblées, chez Bercy (crédit d'impôt recherche, apprentissage…).
2. 125 : les mêmes, plus la ristourne sur les cotisations des bas salaires (65 milliards).
3. 166 : Bercy au sens large, avec la TVA réduite et la formation.
4. 211 : le chiffre du Sénat, avec la banque publique, la Bpifrance (en bonne partie des prêts, remboursés avec les intérêts). Le Sénat a même un deuxième chiffre, plus strict : 108 milliards.
5. 270 : le livre « Le Grand Détournement », en comptant encore plus large.
Et dans chacun de ces chiffres, plus de la moitié, ce sont des impôts et des cotisations en moins. Pas des chèques.
6. Ce qui devrait plutôt inquiéter, c'est la marge de nos entreprises : sur 100 € de richesse produite, il leur reste 32 €. La plus petite de l'Union européenne (40 en moyenne), depuis plus de vingt ans. Elles investissent quand même… mais à crédit.
7. Et en plus de ces marges faibles, nos entreprises sont parmi les plus taxées au monde : même aides déduites, l'État leur prend 20 € sur 100 (3e sur 27 dans l'Union), et la France détient deux records de l'OCDE. Des marges faibles et des impôts lourds : c'est ce mélange-là qui risque de devenir compliqué.

Backdoor SSH dans une extension cursor :
phorion.io/blog/offical-clau…

Huitre.dev retweeted

🚨 L’ASSEMBLÉE NATIONALE ADOPTE UNE TAXE SUR LES FLUX DE DONNÉES INTERNET ! 💸
Aujourd'hui, les députés ont adopté un amendement proposant de taxer les flux de données numériques à hauteur de 0,055 € par Go, soit 55 € par To. La taxe a été adoptée avec 11 voix pour, 10 contre et 14 abstentions.
En gros, pour un jeu comme GTA VI, cela représenterait une dizaine d'euros de taxe au tarif prévu.
Ce qui est prévu :
➣ La taxe serait payée par les fournisseurs de contenus numériques, notamment les géants du streaming et du web.
➣ L’objectif affiché : générer jusqu’à 10 milliards d’euros de recettes fiscales.
➣ Les fournisseurs d’accès devraient mesurer les volumes de données transmis par chaque émetteur.
➣ Le coût pourrait être (et sera innévitablement) répercuté sur les consommateurs, via les abonnements et les services numériques.
⚠️ L’amendement a été adopté dans le cadre de l’examen du budget 2027. Cela ne signifie pas que la taxe est définitivement entrée en vigueur.
Mais une question se pose déjà : qui finira réellement par payer ? Car si les entreprises sont taxées sur les volumes de données qu’elles transmettent, le risque est de voir cette charge se répercuter sur les prix.


Huitre.dev retweeted
Mélenchon veut 14 tranches d'impôt, de 0 à 70 %.
Comme d'habitude, de la démagogie : une petite minorité paie, pour flatter son électorat.
Presque tout le monde : quelques euros de moins, ou rien. Les autres : des milliers d'euros de plus par an.
Le détail, sur un exemple : cinq célibataires sans enfant, avec le barème de La France insoumise (amendement I-316 au budget 2027).
– L'étudiante, 10 800 € par an : 0 €, avant comme après.
– La salariée, au salaire du milieu, 27 000 € : 124 € d'impôt en moins.
– La boulangère, 60 000 € : 836 € de plus.
– Le producteur, 120 000 € : 6 403 € de plus, chaque année. Sur chaque euro en plus, l'État lui prendrait la moitié.
– Le patron d'une grande entreprise, 240 000 € : 19 878 € de plus.
Le problème, ce sont les incitations. Plus l'État prend sur chaque euro gagné en plus, moins on a envie de le gagner. Et plus l'État paie à votre place, moins vous avez besoin de gagner plus.
Trop d'impôt tue l'impôt : c'est la courbe de Laffer. La France l'a déjà vu.
En 2013, l'impôt sur les dividendes est alourdi : au lieu de gagner 400 millions, l'État en aurait perdu 900, selon l'Institut des politiques publiques.
La taxe sur les grands yachts : 10 millions prévus par an, 60 000 € récoltés en 2024.
Et dans l'autre sens : aux États-Unis, en 1981, le taux le plus haut tombe de 70 à 50 %.
Les plus hauts revenus paient 9,6 milliards de dollars de plus que sans la baisse. Et cette minorité paie déjà beaucoup. Les 10 % les plus aisés touchent un tiers des revenus, mais paient les trois quarts de l'impôt sur le revenu (Insee).
En comptant les retraites, le chômage et les services publics, les 70 % qui gagnent le moins reçoivent, en moyenne, plus qu'ils ne versent.
Tocqueville l'avait vu dès 1835 : « le gouvernement de la démocratie est le seul où celui qui vote l'impôt puisse échapper à l'obligation de le payer. »
Quand un candidat vous promet que ce sont les autres qui paieront, méfiez-vous. Pensez aux incitations.
Huitre.dev retweeted

Microsoft trained a language model on 4 TRILLION tokens using just three possible weight values: -1, 0, and +1.
And the GitHub repo behind it has crossed 41,000 stars.
It's called BitNet, and the engineering is fascinating.
Most language models rely on weights stored in formats like FP16 or BF16, requiring 16 bits per weight. BitNet b1.58 uses ternary weights, meaning each quantized weight has only three possible states.
That's where the 1.58-bit name comes from. Three states contain approximately 1.58 bits of information.
Microsoft didn't simply take an existing full-precision model and compress it after training.
Its BitNet b1.58 2B4T model was trained from scratch using ternary weights during the forward pass, with 8-bit activations. The model has roughly 2.4 billion parameters and was pretrained on 4 trillion tokens.
The results are impressive.
In Microsoft's published evaluation, the non-embedding weights occupy approximately 0.4 GB. The model also achieves competitive results against several full-precision language models in the 1B to 2B class.
And Microsoft open-sourced the inference engine needed to exploit this architecture.
It's called bitnet.cpp.
The implementation includes specialized CPU kernels, packed ternary-weight representations, lookup-table computation, and GPU inference support.
In the team's original CPU experiments:
→ Up to 6.17× faster inference on x86
→ Up to 5.07× faster inference on ARM
→ Up to 82.2% lower energy consumption on x86
Those results come from controlled tests using synthetic model configurations, rather than a guarantee for every deployed model.
What makes BitNet particularly interesting is that the efficiency comes from the model architecture, the training method, and the inference implementation working together.
The model weights, research papers, and inference framework are publicly available.
Open source under MIT.
GitHub: github.com/microsoft/BitNet
Qui utilise encore @StackOverflow à part quelques agents IA qui n'ont pas la réponse à la question du prompt ?

Huitre.dev retweeted

中国社区逆向拆解了Claude的封号机制。以下是他们的发现
Claude使用积分制。注册时账号获得初始分数,之后根据行为加分或扣分。低于阈值直接封号。回分很难
影响分数的因素:
注册
> 干净IP是最重要的因素。不一定要家宽,但必须干净
> Gmail已经不是最优选,有权重更高的邮箱服务
> 注册时直接弹KYC的号可以扔了
> 用手机App注册会加分
支付
> 刚注册就订阅会扣分
> 直接上Max会大幅扣分。最好等两天先订Pro
> 支付时弹KYC说明账号在考察期,但不一定会封
> 国外实体银行卡加分。Google Play也行。虚拟卡扣分
使用
> 不要一次把限额用完。宁可两个号轮换也不要一个号撸到底
> Desktop客户端有少量加分。尽量少用网页端
> 手机端也有少量加分
> 开启记忆功能加分。记忆文件越多分越高
IP和设备
> 稳定性是关键。不要跳IP,尽量一直用同一个
> 代理必须全局模式并开启TUN
> 多设备登录大幅扣分。理想状态是一台电脑一个客户端
> 频繁换IP、频繁登录、高并发都会大幅扣分
账号年龄
> 老号有巨大的容错空间。2023年的号明显更高
> 分数随时间增长,但很慢
其他
> Windows和macOS没区别。Linux会扣分
> 时区和语言基本不影响。不会因为北京时间就封号
> 跟Claude说自己是中国人没问题,记忆不会触发封号
> 大量使用Fable会扣分
> 升级Max大概率进入观察期,除非是高权重老号
观察期和封号
> 接近阈值时账号可能进入观察期。典型特征是掉登录
> 观察期继续扣分就会封号
> 高分号可以扛过多次观察期
关注我,拆解你每天在用的服务背后到底怎么运作的

