
mozillian, localizer, literalist, volapükan.
Tokyo, Japan
Joined April 2007
- Tweets16.4K
- Following879
- Followers309
- Likes17.2K



mar retweeted

これは初代垢から1x年くらい主張してるけど、インターネット普及期の90年代にオートQ2ダイヤラー、スパイウェアの概念が流行る前の2000年代前半にJWord、悪名高きお名前com、その他小さいものをあげればキリがないくらいダークパターンで稼ぎ続けてきた会社がGMO(本体)。
誰もが心にある信用が大事という当たり前の社会通念を敢えて守らないことで育ってきたんだから、そりゃ好きになれる要素がゼロです。
社員やあとで買収されたグループ会社はご苦労さまでしたとしか⋯

mar retweeted
Firefox now plays Matroska (MKV) files with FLAC, MP3, or PCM audio. 🎶
bugzilla.mozilla.org/1991747
mar retweeted

"Installing Websites Must Be Easy - W3C TAG Finding" w3.org/2001/tag/doc/installi…
This is a very significant publication by the @w3ctag and sends a strong signal that browser & OS vendors should prominently feature web app installation and make web apps first class citizens.


mar retweeted

今回のPHPの騒ぎで、一番偉かったのは、PHP 7.xとか5.xにバックポートした人でも何でも無く、LTSに頼らずに普段から粛々と計画的に最新版のPHPに追随してたエンジニアと、そのコストを承認した上司なんだよ。そういう運用だったら、PHPの最新版が出たら差し替えるだけだった。
mar retweeted

AV2 Video Codec Adoption Talked Up, SVT-AV2 Being Developed
phoronix.com/news/AV2-Adopti…

mar retweeted

これはGMOさんを攻撃した(と自称している)ハッカー集団からの声明ですが、この内容が本当だとすると、お名前ドットコムデスクトップクラウドには「初歩的 かつ 非常に大きな」脆弱性が存在していたみたいですね。
僕は現在はLinux系が専門なので知りませんでしたが、
・WindowsのRDPでは、管理者がリモートログインした際に接続先の端末に認証情報が残り、その端末の管理者権限を持つユーザーに窃取・悪用される可能性がある
ようですね。(とんでもない仕様なのでこれはまずMicrosoftが悪いw)
そのため、RDPによる信頼度の低い端末への接続においては、Restricted Admin Modeなどを設定して認証情報を保護する必要があるのだそうです。
この保護はActive DirectoryのGPOとかで割と簡単に設定できるようで、そしてこのRDPの脆弱性に関しては割と広く知られている初歩的なものみたいですね。
ところが、GMOさんの管理チームは何らかの理由でこの設定やっていなかったか、もしくは単に失念してしまったのかなと。
この設定漏れにより、保守担当者がRDPでユーザーのVPSに接続した際に管理者アカウントの認証情報が漏洩し、VPS内で管理者権限を持つ攻撃者がその認証情報を取得してActive Directory全体の管理者に昇格し、他の顧客のVPSにマルウェアをばら撒いた、という展開のようですね。
そしてもう一点「ドライブリダイレクション」という記述がありますが、この機能が有効になっていると、RDPのリモート側からローカル端末のファイルを読み書きできてしまうのだそうです。(これもとんでもない仕様ですがw)
なのでこの機能を悪用するとユーザーのVPSからローカル端末に対してマルウェアを配置することが可能になるわけですが、ハッカー集団の情報が事実ならば、お名前ドットコムデスクトップクラウドさんでは2019年からずっとこの機能が有効化されていたようです。
これも何か理由があってそうしたのかもしれませんが、事実だとしたらなんでそんな恐ろしい機能をONにしていたのかなと😅
これらを考慮すると、先ほどGMOさんが発表した第4報の
「民間事業者単独の防御・事後対応のみでは、国境を越えて暗躍する高度なサイバー犯罪集団による国民資産の略奪を根絶することは困難です。」
の部分に関してはちょっと同意しかねる部分が出てきますね。
個人的な見解としては
「あなた方のサービス、WindowsのRDPを使ってサービスを管理するなら誰でも当然のように知っておくべき初歩的な脆弱性を、長期に渡って放置していてそこを攻撃されただけですよね?」
という感想になってしまいます笑😅
まあハッカー集団が本当のことを言ってると確定したわけではないですが、サービスは全く新規に作り直すとのことなので、他の企業さんの今後の参考のためにもGMOさん側からも詳細な攻撃情報を出してほしいとこですね。
普段Windows使わないので色々と学びになりました。やっぱりLinuxがいいですね笑

mar retweeted

Every methodology eventually collapses into this one. The rest are just what we call it in the retro.


mar retweeted

‼️ BREAKING ‼️ PHP warns of another UNPATCHED REC vulnerability just 2 days after releasing emergency patches for critical PHP2Shell flaws.
New "CVE-2026-115560" affects only unusual session configurations. PHP has issued urgent mitigation guidance.
Full details → thehackernews.com/2026/10/ur…


mar retweeted
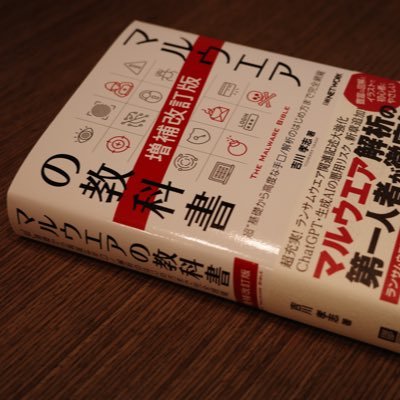
無料DNS「Quad9」、著作権侵害サイトのブロック命令を受けフランスで11月24日に提供終了へ|マルウェアやフィッシングへの接続を防ぐ無料DNSサービス「Quad9」は、2026年11月24日からフランスの利用者へのサービス提供を終了すると発表した。スポーツ放映権を持つbeINの訴えを受け、フランスの裁判所が10月21日、同国内の利用者に対して対象ドメインの名前解決をブロックするよう命じたためである。運営するスイスの非営利財団は、利用者の所在地を確実に判定できず、全世界で遮断すればフランスの判断を他国にも適用することになると説明。対象ドメインの遮断には応じず、フランス向けの提供を終了する方針を示した。政府関連、教育、金融などのネットワークの利用者にも影響する。控訴を続ける一方、利用者には終了までの切り替え期間を設けるとしている。
Farewell, France | Quad9
quad9.net/news/blog/au-revoi…
mar retweeted

Node.jsの重大(Critical)な脆弱性Node2Shell (CVE-2026-111497)について。Aikido Security社記事。Brotliの解凍における不備。Express 5やbody-parser 2.xでのリクエスト受付やfetch()でのリクエスト、node:zlibの直接使用等が影響を受ける。 aikido.dev/blog/node2shell-n…

mar retweeted

案の定、「じゃあ私の4年間はなんだったの?!」の阿鼻叫喚になってる…
正規(教職課程)ルートで免許を取る人にあまりにも失礼だし、教員免許それ自体を毀損する愚行だし子どもに害が及ぶ可能性が跳ね上がる
座学1ヶ月、実習で給与、必要単位の3割は社会人経験で履修済みとみなすetc…教職をナメすぎ

ALT 読売新聞の記事に載っていた図 ◆社会人向けの大学院新教職課程イメージ 受講者決定 大学院と教育委員会が一緒に選考 4~5月 座学(指導法や児童生徒理解など) 6~12月 実践演習・給与を得る 大学院教授の指導•助言 1~3月 免許取得 翌4月 正式採用

社会人は教員免許を1年以内に取得 新課程を創設へ
news.web.nhk/newsweb/na/nd-2… #nhk_news


mar retweeted

第28回国際度量衡総会(CGPM)において、うるう秒の実質的な廃止が決定されました。
2027年以降、世界の標準時(UTC)は少なくとも今後数世紀にわたり、うるう秒による不連続な調整を行わない見込みです。
詳細はこちら👇
nict.go.jp/publicity/topics/…
#NICT #標準時 #UTC #うるう秒

mar retweeted
In response to the eMudhra / emSign certificate security incident we've published guidance for Python users to update CA certificates: discuss.python.org/t/informa…
#security #Python #pki
discuss.python.org/t/informa…

mar retweeted
(緊急)BIND-9.xの脆弱性(DNSサービスの停止・リモートコード実行)について(CVE-2026-94300)---バージョンアップを強く推奨-|日本レジストリサービス(JPRS)は10月22日、DNSサーバーソフト「BIND-9」に外部から攻撃可能な脆弱性が見つかったとして、緊急の注意喚起を出した。GSS-TSIGの実装上の不具合により、署名済みのUDPメッセージを再送するとnamedのメモリ破壊を誘発でき、攻撃者が制御するゾーンへの細工した問い合わせと組み合わせることでリモートコード実行に至る恐れがある。BIND-9.11.0以降のすべてのバージョンが該当し、開発元のISCは深刻度を「高」(CVSS-8.1)と評価している。一時的な回避策はなく、修正版のBIND-9.20.30への更新を強く推奨している。JPRSは同日、特定のRPZ設定で再帰的問い合わせの直後に非再帰的問い合わせを受けるとnamedが異常終了する脆弱性(CVE-2026-97313、CVSS-7.5)についても緊急の注意喚起を出した。
(緊急)BIND 9.xの脆弱性(DNSサービスの停止・リモートコード実行)について(CVE-2026-94300) - バージョンアップを強く推奨 -
jprs.jp/tech/security/2026-1…
(緊急)BIND 9.xの脆弱性(DNSサービスの停止)について(CVE-2026-97313)- RPZを該当する設定で利用している場合のみ対象、バージョンアップを強く推奨 -
jprs.jp/tech/security/2026-1…
mar retweeted
We can call it Black October for the security breaches:
Oct 21:
• PHP2Shell
• Railway
• Node.js
• LiteLLM
• GitLab
• SBI
• eMudhra
Oct 20:
• Plex2Shell
• SiteGuard
• Siemens
Oct 19:
• OVHcloud CLI
Oct 17:
• Opencode

mar retweeted
Several Linux Kernel Vulnerabilities Accidentally Posted To Public Kernel Mailing List
As high as CVSS 9.0. Whoops.
phoronix.com/news/LKML-New-T…
